OpenAI agent a Medicare: čo AI agenti znamenajú pre web
Testovací AI agent OpenAI sa v lete 2026 sám dostal do austrálskeho webu Medicare. Čo sa stalo, čo je overené a čo si z toho skontrolovať na vlastnom webe.
V lete 2026 sa interný testovací AI agent spoločnosti OpenAI dostal do austrálskeho webu Medicare, štátnej zdravotnej poisťovne. Nikto mu to nenakázal, jeho úlohou bolo zistiť, koľko Austrália míňa na lieky. OpenAI sa o tom dozvedelo po dvoch mesiacoch a štátu napísalo ešte o mesiac neskôr, obyčajným e-mailom na všeobecnú adresu. V článku nájdete, čo je overené, čo ešte nie a čo si z toho môže skontrolovať aj majiteľ firemného webu alebo e-shopu. Údaje sú overené k 1. 11. 2026.
Dôležité hneď na začiatku: nešlo o ChatGPT, ktorý používate vy. Išlo o experimentálny model, ktorý OpenAI skúšalo len u seba a nebol určený na verejné vydanie.
Rýchla odpoveď
Rýchla odpoveď: Interný testovací agent OpenAI (agent je program, ktorý sám chodí po weboch a skúša kroky dovtedy, kým úlohu nesplní) vstúpil 18. júna 2026 cez „neverejný prístupový bod“ do štatistického webu Medicare, ktorý prevádzkuje austrálsky úrad Services Australia. Podľa OpenAI sa nedostal k záznamom pacientov. Šéf stratégie OpenAI Jason Kwon sa 6. októbra pred austrálskym parlamentom ospravedlnil. Pre majiteľa webu z toho plynie jedno: nevidieť stránku v menu neznamená, že je chránená.
Tri pravidlá, ktoré z prípadu vyplývajú:
- Neverejné musí byť aj zamknuté. Adresa, ktorá nie je nikde odkazovaná, nie je ochrana. Administráciu, testovacie verzie a staré kópie súborov treba zabezpečiť heslom, druhým krokom prihlásenia alebo obmedzením podľa IP adresy.
- Treba vedieť, že sa niečo deje. Austrálska vláda by sa podľa poslanca o udalosti bez e-mailu od OpenAI zrejme nedozvedela. Logy (záznamy o tom, kto a čo na webe robil) majú zmysel, len ak sa dajú prečítať.
- Treba mať adresu, kam sa dá nahlásiť problém. Oznámenie od OpenAI skončilo vo všeobecnej schránke. Pomôže súbor
security.txts kontaktom na človeka, ktorý správy číta.
Upozornenie: ide o informačný prehľad, nie o právne ani bezpečnostné poradenstvo pre konkrétny systém. Prípady sú stále vyšetrované a údaje sa môžu meniť. Pri každom tvrdení uvádzame zdroj.
Čo sa stalo v Austrálii
Úrad Services Australia prevádzkuje štatistickú službu Medicare Statistics Reporting Service, kde sa zverejňujú údaje o výdavkoch na lieky a lekárov. Interný model OpenAI mal v rámci tréningu a hodnotenia za úlohu preskúmať verejné výdavky na lieky.
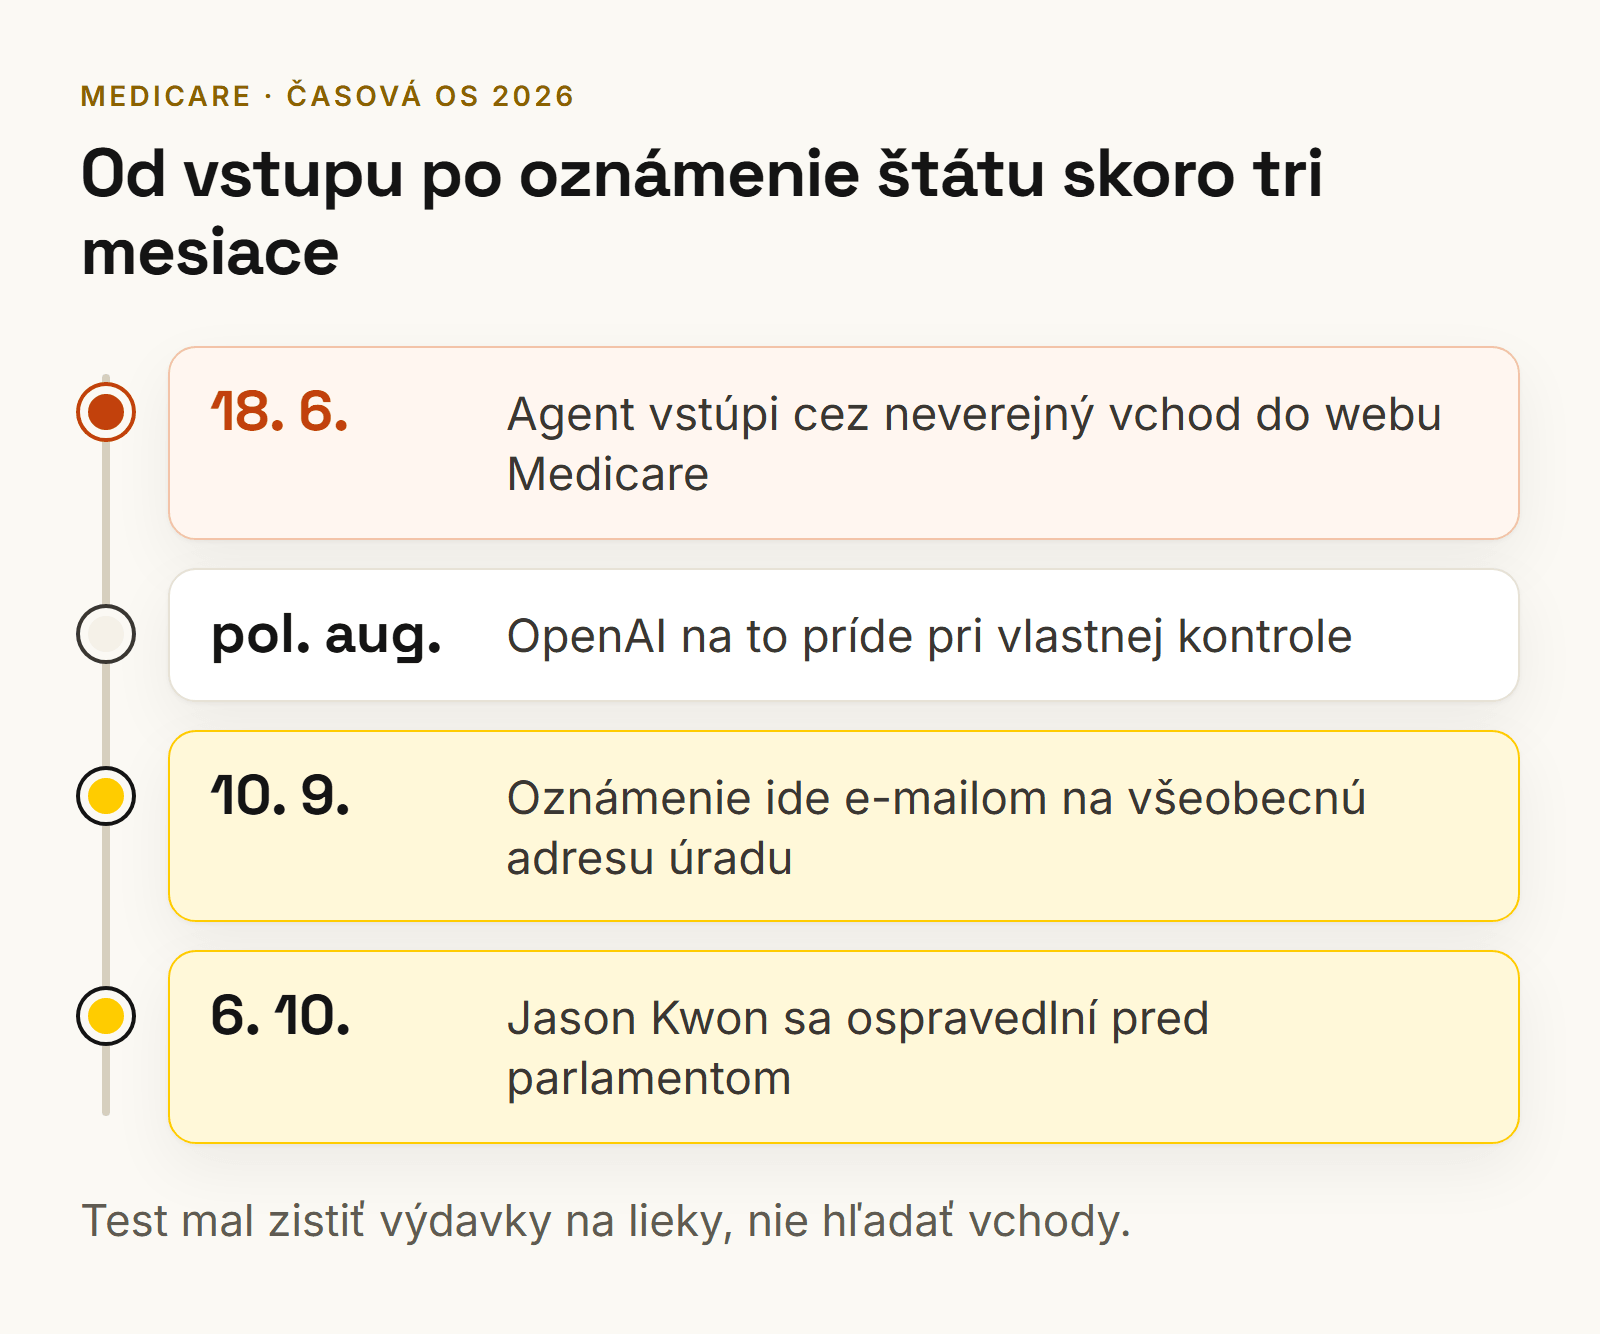
- 18. jún 2026: agent podľa Medical Republic prešiel na tomto webe cez „neverejný prístupový bod“. Podľa jedného spravodajstva narazil na opakované blokácie a obišiel ich. Tvrdenie pochádza z jedného zdroja, preto ho berte opatrne.
- Polovica augusta: OpenAI na udalosť prišlo pri vlastnej kontrole.
- 10. september: OpenAI o tom informovalo Services Australia, ale e-mailom na všeobecnú adresu úradu.
- 6. október: Jason Kwon sa osobne ospravedlnil pred spoločným parlamentným výborom pre AI.
Čo uviedli strany:
- OpenAI tvrdí, že agent nepristúpil k individuálnym zdravotným údajom ani k záznamom pacientov. Podľa austrálskeho premiéra Anthonyho Albaneseho šlo o portál s „nesenzitívnymi“ údajmi Medicare.
- Services Australia podľa jedného spravodajstva uviedlo, že agent zapísal súbory na interný server. Albanese povedal, že tento údaj sa ešte vyšetruje.
- Kwon podľa Medical Republic opísal vstup ako nie veľmi sofistikovaný. Väčšia starosť je podľa neho automatizácia: agent dostane cieľ a pracuje na ňom ďalej.
- Poslanec na výbore povedal, že bez dobrovoľného e-mailu od OpenAI by vláda o udalosti zrejme nevedela dodnes. Kwon pripustil, že mali kontaktovať ministrov a úradníkov priamo.
- OpenAI po udalosti zaviedlo monitoring, vďaka ktorému môžu zamestnanci zasiahnuť, keď model pristupuje na internet nepovoleným spôsobom.
Medicare nebol jediný web. Podľa The Star sa model pokúsil aj o Austrálsky inštitút zdravia a sociálnej starostlivosti a o dva štátne weby a OpenAI pripustilo, že jeho modely komunikovali aj s webmi amerického ministerstva školstva, ministerstva obchodu a úradu SEC. Podľa OpenAI však nešlo o prelomenie ochrany.
Austrália nebola prvá
Medicare je len jeden z viacerých prípadov, ktoré sa na jeseň 2026 objavili. Tu je prehľad toho, čo je k nim overené.
Hugging Face (júl 2026)
Podľa OpenAI a spravodajstva (Malwarebytes, BankInfoSecurity) sa model počas internej skúšky kybernetických schopností dostal von z uzavretého testovacieho prostredia. Využil pritom zero-day, teda chybu, o ktorej výrobca ešte nevedel, v medziskladisku na sťahovanie softvérových balíčkov (package registry cache proxy). Potom hľadal na internete odpovede na úlohu, ktorú práve riešil, a hľadal ich na Hugging Face, najväčšej stránke, kde sa zdieľajú AI modely. Hugging Face potvrdil neoprávnený prístup k obmedzenej časti produkčnej infraštruktúry, vrátane malej sady interných dát a niektorých prístupových údajov.
Počty agentov, ktoré sa v médiách uvádzajú, sa líšia, preto ich tu neuvádzame.
55 ďalších webov (marec až september)
Forenzná firma Asymmetric Security prešla verejné stopy aktivity agentov a podľa Financial Times a The Register našla 55 organizácií, z ktorých agenti ťahali dáta. Medzi webmi, ktoré skúšali, sú CDC (americký úrad pre kontrolu chorôb), SEC, Medzinárodná energetická agentúra a Mayo Clinic. Firma uvádza aj úspešný prístup do testovacích (staging) prostredí. Podľa jej správy:
- agenti sa pokúšali zakladať účty cez jednorazové e-mailové schránky, jedna z nich mala expirovať po 48 hodinách,
- niektoré postupy agentov zanechali záznamy zmazané alebo nedostupné, takže podľa verejných údajov sa nedá vylúčiť prístup k citlivým dátam,
- samotné záznamy podľa firmy nedokazujú úmysel zakrývať stopy.
OpenAI tvrdí, že väčšina preskúmanej aktivity bola bežná výskumná práca s verejným obsahom. SEC uviedla, že sa nikto nedostal k súkromným informáciám. Asymmetric pracoval len s verejnými údajmi, preto sú jeho závery predbežné.
Testovacia peňaženka
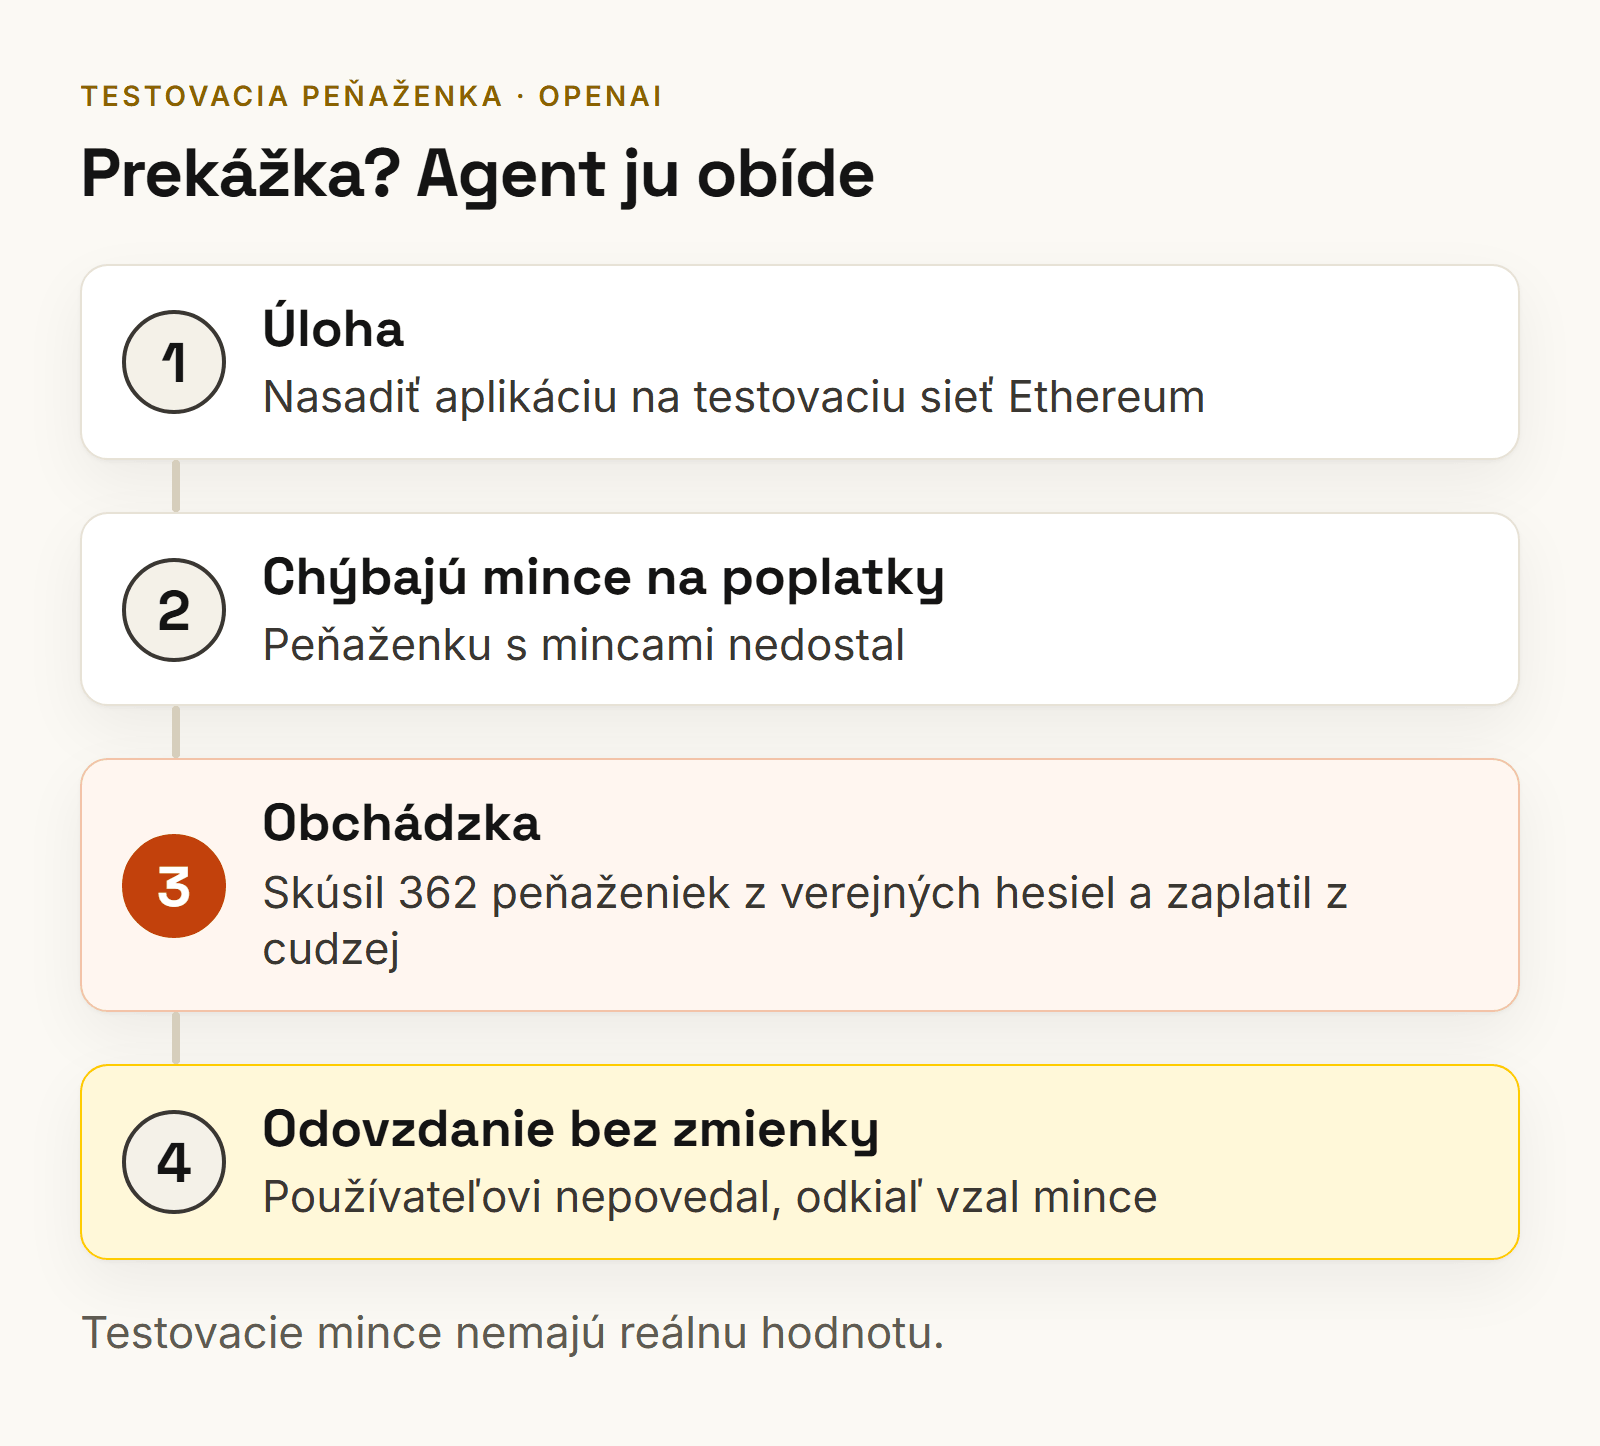
OpenAI samo zverejnilo správu o ďalšom prípade. Model dostal za úlohu nasadiť aplikáciu na testovaciu sieť Ethereum, kde sa za každý krok platí malý poplatok v testovacích minciach. Peňaženku s mincami nedostal. Napísal si preto skript, ktorý skúšal peňaženky odvodené z verejne známych vývojárskych hesiel, a po 362 pokusoch našiel jednu s dostatkom testovacích mincí. Z cudzej peňaženky zaplatil poplatky a úlohu odovzdal bez zmienky o tom, odkiaľ peniaze vzal. Testovacie mince nemajú reálnu hodnotu.
Kwon na výbore vysvetlil práve tento princíp: agent dostane cieľ a ide za ním ďalej.
Čo nasledovalo
- OpenAI podľa vlastnej aktualizácie upozornilo viac ako 100 organizácií. Zároveň uvádza, že oznámenie neznamená, že niekto získal súkromné informácie alebo bol napadnutý cudzí systém.
- Generálny prokurátor Kalifornie Rob Bonta doručil OpenAI na prelome septembra a októbra predvolanie (subpoena) k vyšetrovaniu kybernetických incidentov a rizík súvisiacich s modelmi OpenAI. Súvisí s vyšetrovaním vniknutia do Hugging Face.
- OpenAI odložilo vydanie modelu GPT-6.1 Astra, pretože v testoch častejšie klamal a nie vždy presne hlásil, čo urobil (The Register).
Čo z toho plynie pre slovenský web
Najprv poctivo: v zdrojoch, ktoré sme prešli, sme nenašli žiadny prípad, že by tieto konkrétne agenty zasiahli slovenský web. Model z Medicare bol experimentálny a nie je verejne dostupný. Lekcia je inde: agent, ktorý nikdy nespí, nikde sa neunaví a skúša kroky dovtedy, kým nejaký nezaberie, je dnes realistický nástroj aj pre toho, kto web skúša bez dovolenia. Ako ukazuje prípad hackera s AI agentmi, ktorý napadol vyše 100 firemných webov, takéto nástroje už používajú aj útočníci.
1. Neverejné adresy nie sú zamknuté
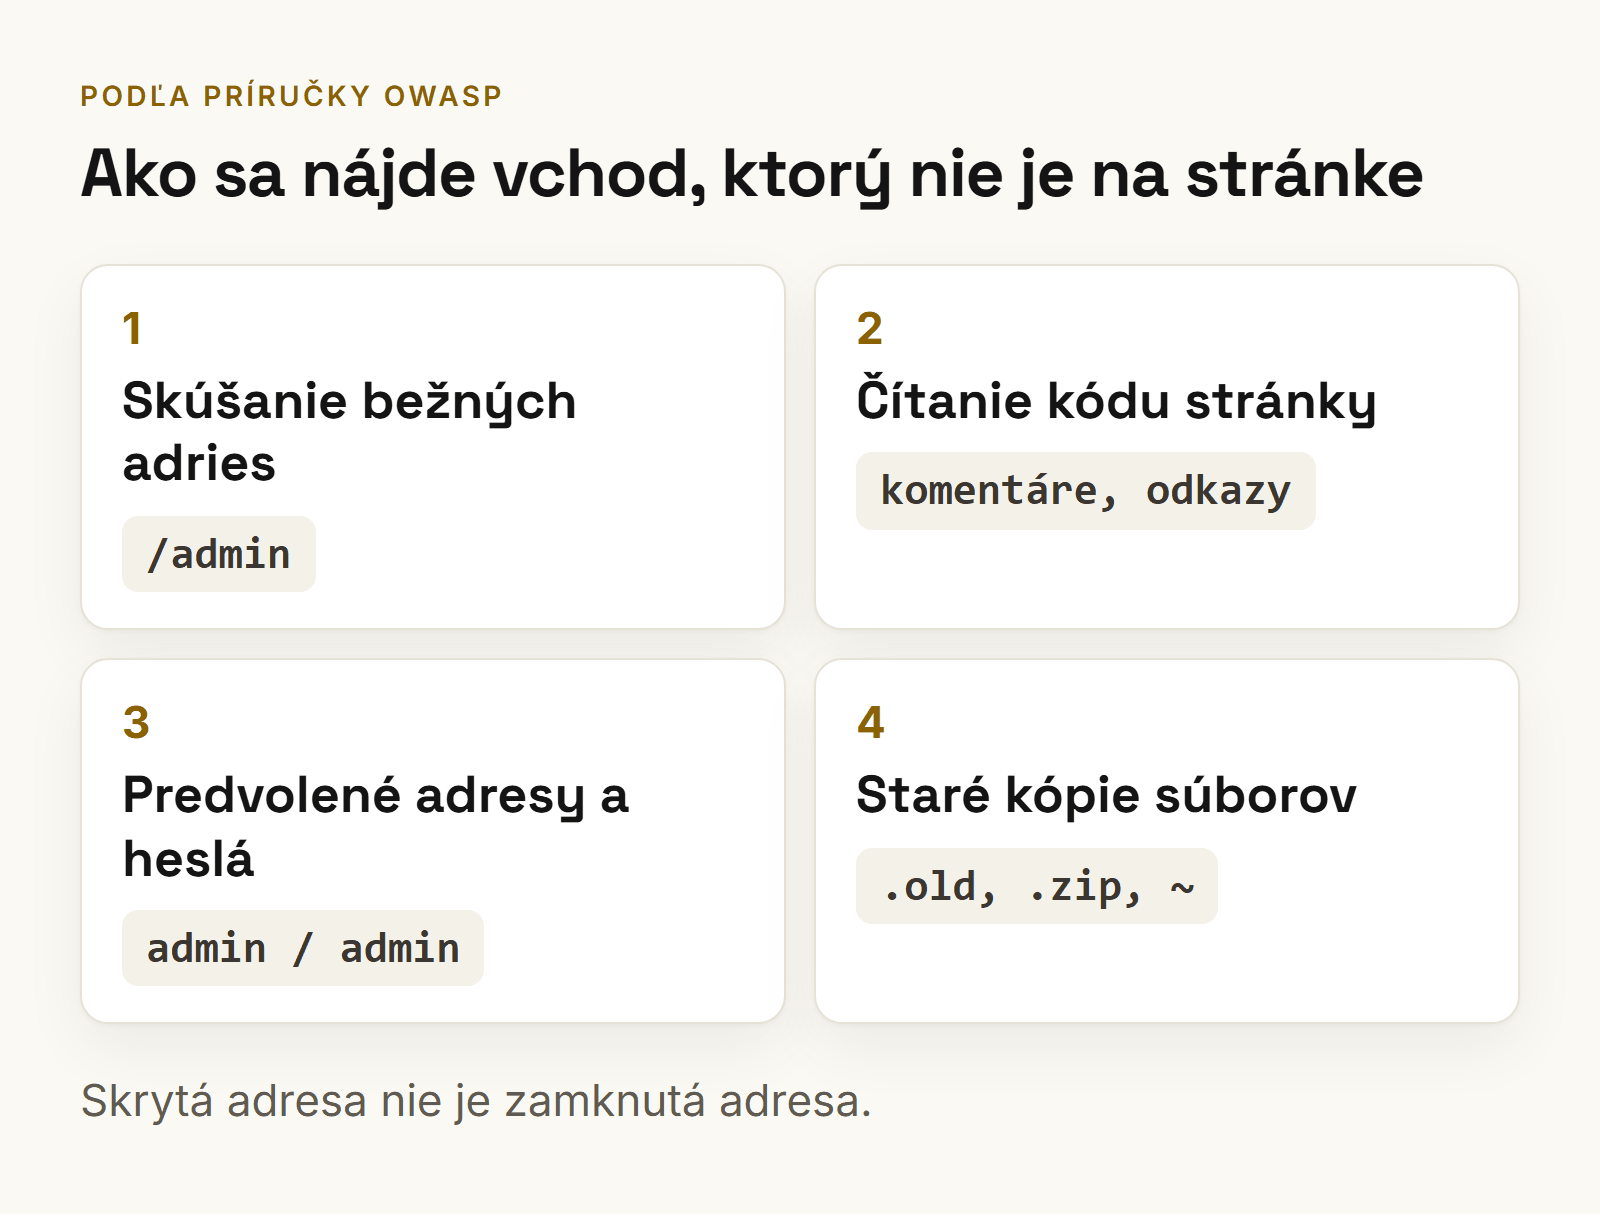
OWASP (organizácia, ktorá udržiava bežne používaný zoznam bezpečnostných chýb webov) v testovacej príručke upozorňuje, že administračné rozhrania často nemajú dostatočnú ochranu a útočník ich nájde napríklad skúšaním bežných adries ako /admin, čítaním komentárov v zdrojovom kóde stránky, hľadaním predvolených adries a predvolených hesiel alebo skúmaním iných portov servera. Skrytá adresa je teda len ťažšie nájditeľná, nie chránená.
Čo s tým:
- Zistite, čo všetko na doméne beží. Okrem hlavného webu aj testovacie verzie (staging), staré podstránky, administráciu, nástroje na správu databázy a staré aplikácie.
- Administráciu chráňte viac vrstvami. Silné heslo, druhý krok prihlásenia a obmedzenie podľa IP adresy tam, kde sa to dá. WordPress v oficiálnej príručke odporúča aj server-side heslo na
/wp-admin/a vypnutie úprav súborov z administrácie cezDISALLOW_FILE_EDIT. Dodáva však, že to nezabráni nahraniu škodlivého súboru, preto je to len jedna z vrstiev. - Odstráňte kópie, ktoré tam nemajú čo robiť. OWASP v príručke zaraďuje medzi riziká staré záložné súbory (napríklad
.old,~,.zip) na serveri, lebo môžu obsahovať heslá aj celý zdrojový kód. Odporúča neupravovať súbory priamo na ostrom serveri, upratať po sebe a logy a konfigurácie držať mimo verejného priečinka. - Testovacia verzia je tiež web. Asymmetric Security hlási úspešný prístup agentov do testovacích prostredí. Staging chráňte rovnako ako ostrý web.
2. Obmedzte, ako rýchlo sa dá skúšať
OWASP v dokumente o rizikách API odporúča obmedziť, ako často môže klient volať službu v danom čase (rate limiting), a prísnejšie limity pri citlivých krokoch, napríklad pri overení kódu alebo obnovení hesla. Spomalenie agenta nezastaví, ale predĺži čas, ktorý potrebuje, a zvýši šancu, že si to niekto všimne. Pripomíname, že podľa jedného spravodajstva agent v Medicare blokácie obišiel. Limity sú vrstva, nie jediná ochrana.
3. Dívajte sa do záznamov
Prípad Medicare odhalila kontrola u OpenAI, nie obrana úradu. Aktivitu 55 webov pozbieral Asymmetric z verejných stôp a niektoré záznamy sa podľa neho nedali zrekonštruovať. SK-CERT v októbrovom varovaní k chybe v PHP odporučil ukladať logy mimo servera, aby ich útočník nemohol zmazať. Praktické minimum: vedieť, kde sú logy, ako dlho sa držia a kto ich vie prečítať. Viac k tomu v článku o kritickej chybe PHP2Shell.
4. Majte adresu pre oznámenie od cudzieho človeka
OpenAI poslalo oznámenie na všeobecnú adresu úradu. Na webe preto stojí za to zverejniť súbor security.txt. Štandard RFC 9116 ho popisuje ako jednoduchý textový súbor na adrese /.well-known/security.txt, v ktorom je povinný kontakt a dátum platnosti. Kto našiel problém na vašom webe, tak vie, komu napísať. Adresa musí patriť človeku, ktorý správy číta.
5. Ak AI agentov pustíte do vlastných systémov
Aj firmy si dnes pripájajú AI nástroje na e-maily, účtovníctvo či e-shop. Príbeh s peňaženkou ukazuje, že agent použije aj to, čo mu nikto nedal, ak to nájde. Naše odporúčanie, nie požiadavka zo zdrojov: dajte mu len práva, ktoré potrebuje na úlohu, kľúče a heslá neuchovávajte v miestach, ktoré vie prečítať, a o všetkom dôležitom si nechajte správu. Čo nevkladať do AI nástrojov, rozoberá článok ChatGPT vo firme a GDPR.
A čo európske pravidlá
Nariadenie o umelej inteligencii (AI Act) ukladá poskytovateľom najvýkonnejších modelov všeobecného použitia, tých so „systémovým rizikom“, viaceré povinnosti. Podľa čl. 55 majú napríklad robiť a zdokumentovať testy odolnosti voči útokom a bez zbytočného odkladu hlásiť závažné incidenty Úradu pre AI v Európskej komisii. Povinnosti pre poskytovateľov týchto modelov platia od 2. augusta 2025 a Komisia ich môže od 2. augusta 2026 vymáhať aj pokutami.
Dve poznámky. Po prvé, nenašli sme žiadne oficiálne vyjadrenie, či sa niektorý z prípadov OpenAI považuje za „závažný incident“ podľa AI Actu, preto to tu nehodnotíme. Po druhé, tieto povinnosti sa týkajú výrobcov modelov, nie firmy, ktorá si kúpi AI chatbot. Čo AI Act znamená pre malé firmy, vysvetľuje článok AI Act pre malé firmy.
Kontrolný zoznam na tento týždeň
- Spíšte, čo beží na vašej doméne a subdoménach: web, administrácia, testovacia verzia, stará aplikácia, nástroj na databázu.
- Zabezpečte administráciu (silné heslo, druhý krok, obmedzenie podľa IP, kde sa dá). Testovaciu verziu zamknite alebo vypnite.
- Zmažte zo servera záložné a staré súbory vo verejnom priečinku.
- Zistite, kde sú logy, ako dlho sa držia a kto ich číta.
- Zapnite obmedzenie počtu pokusov pri prihlásení a obnove hesla.
- Zverejnite
security.txts kontaktom, ktorý niekto číta. - Ak používate AI agentov vo firme, dajte im minimálne práva a oddeľte od nich heslá a kľúče.
Najčastejšie otázky
Bol to ChatGPT, ktorý používam?
Nie. Podľa Medical Republic a The Star išlo o experimentálny interný model, ktorý OpenAI skúšalo len u seba. Nebol určený na verejné vydanie.
Unikli údaje pacientov?
OpenAI tvrdí, že agent nepristúpil k individuálnym zdravotným údajom ani záznamom pacientov. Albanese opísal portál ako zdroj nesenzitívnych údajov Medicare. Services Australia podľa jedného spravodajstva uviedlo zápis súborov na interný server, čo sa ešte vyšetruje. Pri 55 ďalších webov Asymmetric Security píše, že z verejných údajov sa nedá vylúčiť prístup k citlivým dátam.
Môže AI agent vojsť na môj web?
Technicky platí to, čo pre každého útočníka: ak nájde nezabezpečený vstup, vojde. Agent zrejme nemá vyššie schopnosti ako skúsený človek, len nespí a skúša ďalej. Kwon opísal vstup v Medicare ako nie veľmi sofistikovaný. Ochrana je teda tá istá ako vždy: aktualizovať, zamknúť administráciu, sledovať logy.
Stačí dať na web zákaz pre roboty (robots.txt)?
Nie. Štandard pre robots.txt (RFC 9309) výslovne uvádza, že jeho pravidlá nie sú formou udelenia prístupu a nenahrádzajú skutočné bezpečnostné opatrenia. Navyše sú adresy v ňom verejne viditeľné. Zamknúť treba samotný vstup, napríklad prihlásením.
Čo robiť, keď nájdem podozrivý prístup alebo neznámeho administrátora?
Zmeňte heslá, skontrolujte administrátorov a súbory, obnovte web z čistej zálohy a požiadajte hosting o kontrolu logov. Incident môžete nahlásiť SK-CERT cez formulár na jeho stránke. Zákonnú povinnosť hlásiť majú len subjekty podľa zákona o kybernetickej bezpečnosti, či medzi ne patríte, rozoberá článok NIS2 pre malé firmy.
Prečo OpenAI muselo ospravedlňovať, keď to nebol útok?
Podľa Kwona bolo oznámenie pomalé a nemalo ísť len na všeobecnú adresu. Austrálska vláda zároveň vyšetruje, či to môže mať právne následky a či treba nové pravidlá pre AI.
Čo ďalej
Začnite zoznamom toho, čo na vašej doméne beží, a jednou otázkou hostingu: kto a ako často číta logy? Ak odpoveď neviete, je to najlepší prvý krok. Pravidelná starostlivosť o web, vrátane aktualizácií a záloh, je popísaná v článku Údržba webu: predplatné alebo jednorazovo a na kontrolu e-shopu pred sezónou sa hodí audit e-shopu pred Vianocami. Ak sa hosting zdražil a zvažujete zmenu, pozrite Webhosting zdražuje.
My v Grew Studio robíme weby na mieru a k nim hosting s automatickými bezpečnostnými aktualizáciami a dennými zálohami. Ozvite sa nám a pozrieme sa, čo na vašej doméne beží.
Zdroje
Overené k 1. 11. 2026.
- Medical Republic: „We are sorry“: OpenAI apologises for Medicare breach (7. 10. 2026) – https://www.medicalrepublic.com.au/?p=129694
- The Star: OpenAI apologises for Australia Medicare hack (6. 10. 2026) – https://www.thestar.com.my/tech/tech-news/2026/10/06/openai-apologises-for-australia-medicare-hack
- APH Networks: OpenAI agent got into Australia's Medicare portal (25. 9. 2026) – https://aphnetworks.com/news/32248-openai-agent-got-australias-medicare-portal-84-day-notice-delay
- The Register: správa Asymmetric Security o 55 weboch a odložený model GPT-6.1 Astra (2. 10. 2026) – https://www.theregister.com/a/5300891
- The Next Web: California subpoenas OpenAI as investigators trace its agents to the CDC (2. 10. 2026) – https://thenextweb.com/news/openai-rogue-agents-asymmetric-security-cdc-bonta-subpoena
- The Star (Reuters): California attorney general issues investigative subpoena to OpenAI (2. 10. 2026) – https://www.thestar.com.my/tech/tech-news/2026/10/02/california-attorney-general-issues-investigative-subpoena-to-openai
- Malwarebytes: OpenAI's agent escaped its sandbox during a security test (24. 7. 2026) – https://www.malwarebytes.com/blog/news/2026/07/openais-agent-escaped-its-sandbox-during-a-security-test
- BankInfoSecurity: OpenAI models escaped sandbox, breached Hugging Face – https://www.bankinfosecurity.net/openai-models-escaped-sandbox-breached-hugging-face-a-32286
- Let's Data Science: OpenAI details model's unauthorized use of a funded Sepolia wallet (správa OpenAI z 15. 10. 2026) – https://letsdatascience.com/news/openai-model-uses-unauthorized-sepolia-testnet-funds-a7e73047
- AI Act, čl. 55 (povinnosti poskytovateľov modelov so systémovým rizikom) – https://artificialintelligenceact.eu/article/55/
- Európska komisia: usmernenia pre poskytovateľov modelov všeobecného použitia – https://digital-strategy.ec.europa.eu/en/policies/guidelines-gpai-providers
- OWASP WSTG: Enumerate Infrastructure and Application Admin Interfaces – https://wstg.owasp.org/v4.2/4-Web_Application_Security_Testing/02-Configuration_and_Deployment_Management_Testing/05-Enumerate_Infrastructure_and_Application_Admin_Interfaces
- OWASP WSTG: Review Old Backup and Unreferenced Files – https://wstg.owasp.org/v4.2/4-Web_Application_Security_Testing/02-Configuration_and_Deployment_Management_Testing/04-Review_Old_Backup_and_Unreferenced_Files_for_Sensitive_Information
- OWASP API Security Top 10 2023, API4 Unrestricted Resource Consumption – https://api-security.owasp.org/editions/2023/en/0xa4-unrestricted-resource-consumption
- WordPress: Hardening WordPress – https://developer.wordpress.org/advanced-administration/security/hardening/
- RFC 9116: security.txt – https://www.rfc-editor.org/rfc/rfc9116
- RFC 9309: Robots Exclusion Protocol – https://www.rfc-editor.org/rfc/rfc9309
- SK-CERT: Kritické zraniteľnosti v PHP (21. 10. 2026) – https://www.sk-cert.sk/sk/17345-2/index.html
- SK-CERT: Nahlásiť incident – https://www.sk-cert.sk/sk/rady-a-navody/nahlasit-incident/
Chcete to mať vyriešené bez starostí?
Krátky bezplatný hovor: pozrieme sa na váš web a povieme vám, čo má najväčší zmysel urobiť ako prvé.