PHP2Shell: zraniteľnosť PHP a čo urobiť s webom dnes
PHP2Shell je kritická chyba v PHP z októbra 2026. Ako zistiť, či sa týka vášho webu, ktoré verzie PHP sú opravené a čo urobiť ešte dnes.
V stredu 21. 10. 2026 vydali vývojári PHP mimoriadne opravy dvoch kritických chýb. Na Slovensku v ten deň preventívne vypli svoje weby ministerstvo vnútra, Úrad vlády SR aj ZSSK. PHP pritom poháňa aj väčšinu bežných firemných webov a e-shopov na WordPresse, WooCommerce či PrestaShope. V článku nájdete, čo sa stalo, ako zistiť, či sa to týka vášho webu, a čo urobiť ešte dnes. Všetky údaje sú overené k 26. 10. 2026.
Rýchla odpoveď
Rýchla odpoveď: PHP2Shell je prezývka dvoch chýb v samotnom PHP (CVE-2026-109618 a CVE-2026-109619, závažnosť 9,2 z 10). Útočník cez ne môže na serveri spustiť vlastný kód bez prihlásenia. Opravené sú verzie PHP 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Ak máte zdieľaný hosting, opravu robí poskytovateľ, vy si overte verziu PHP a napíšte mu. Ak máte vlastný server (VPS), musíte PHP aktualizovať a reštartovať vy alebo váš správca.
Tri pravidlá, ktoré platia pre každý web:
- Aktualizácia WordPressu ani pluginov to nerieši. Chyba je v PHP, nie vo vašom webe.
- Nastavenie v php.ini nie je oprava. Podľa PHP neexistuje úplné zmiernenie, jediná bezpečná možnosť je aktualizácia.
- PHP 8.1 a staršie oficiálnu opravu nedostali. Pri nich záleží na tom, čo urobil váš hosting, a dlhodobo treba prejsť na novšiu verziu.
Upozornenie: ide o informačný prehľad, nie o právne ani bezpečnostné poradenstvo pre konkrétny systém. Situácia sa vyvíja, pri každom údaji uvádzame zdroj.
Čo sa stalo, ľudskými slovami
PHP je jazyk, v ktorom beží väčšina webov na internete: WordPress, WooCommerce, PrestaShop, Magento, Drupal aj veľa webov na mieru. Keď niekto otvorí stránku, server spustí PHP a to stránku poskladá.
Výskumníci našli v PHP dve chyby v tom, ako narába s pamäťou:
- CVE-2026-109618: pri nedostatku pamäte zostanú údaje požiadavky napoly pripravené a PHP s nimi potom pracuje, akoby boli v poriadku.
- CVE-2026-109619: PHP pri ďalšej požiadavke použije zvyšky z predchádzajúcej, skôr ako ich vyčistí.
Obe chyby majú podľa PHP skóre CVSS v4.0 9,2, teda kritické. Podľa Datadogu sa dajú zneužiť jednou požiadavkou bez prihlásenia a kód vášho webu sa pri tom ani nemusí spustiť. Preto nepomôže, že je váš web napísaný dobre. Wiz Research navyše ukázal, že sa dá čítať pamäť servera, kde môžu byť heslá, prihlasovacie tokeny a API kľúče.
Najvyššie riziko má podľa PHP nastavenie Apache s modulom mod_php. V hre sú ale všetky bežné spôsoby, ako PHP beží na webe: PHP-FPM, php-cgi, LiteSpeed aj FrankenPHP.
Ako chybu našli a prečo sa o nej hovorí
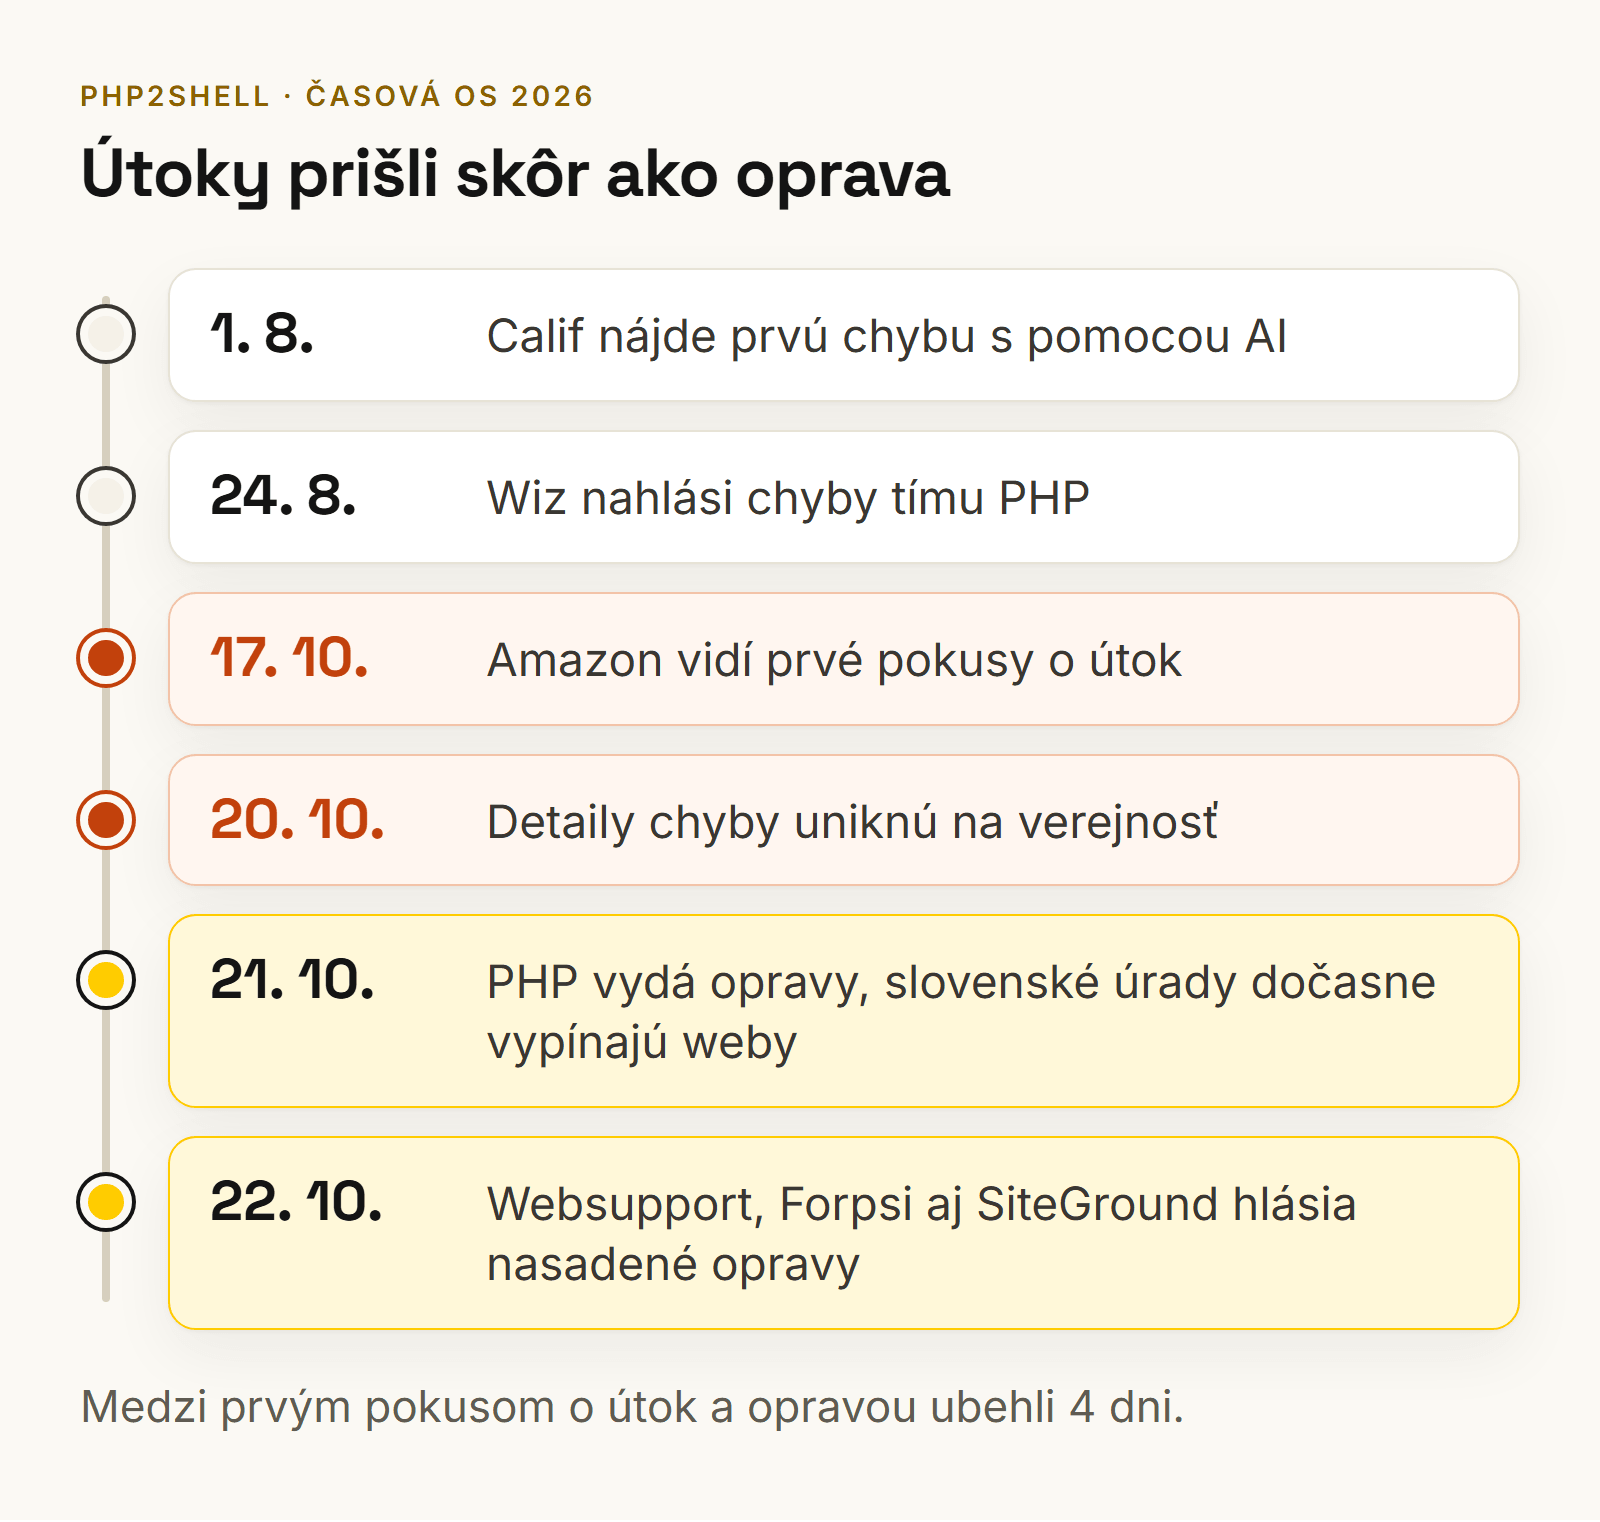
Na objave sa podieľala umelá inteligencia. Podľa Fortune našla firma Calif prvú chybu 1. 8. 2026 s pomocou modelu GPT-5.6 Sol od OpenAI, Wiz nezávisle 19. 8. 2026 s pomocou nástrojov Gemini 4 Argon, GPT-5.6 Sol a vlastného Wiz Atlas. Podľa Fortune existovala chyba v PHP zhruba 14 rokov. Sansec uvádza, že zraniteľný kód pochádza z PHP 5.4.0 z roku 2012.
Opravy sa mali zverejniť koordinovane, ale detaily 20. 10. unikli. Podľa Datadogu zaznamenal Amazon (AWS) prvé pokusy o zneužitie už 17. 10. 2026, štyri dni pred vydaním opráv. PHP potom vydalo opravy 21. 10. o niečo skôr, než ohlásilo.
Koľko je to webov
Presné číslo nikto nemá a zdroje počítajú rôzne veci:
- Wiz píše o „70 % internetu“. Fortune upozorňuje, že nevysvetľuje, ako to vypočítal.
- Recorded Future cituje meranie firmy Modat: 4 384 302 služieb s PHP na 1 886 612 serveroch. Z tých, ktoré prezrádzajú verziu, beží asi 79 % na verzii, ktorá už nemá podporu.
- Ide o počty vystavených serverov, nie o počty napadnutých webov.
Slovensko: čo sa dialo 21. a 22. 10.
- SK-CERT vydal varovanie 21. 10. 2026 a odporučil aktualizovať, dočasne vypnúť funkciu
session.upload_progress, ukladať logy mimo servera a nepodporované verzie migrovať alebo izolovať. - NBÚ situáciu podľa Pravdy označil za vážnu a varoval, že „toto nie je situácia typu opravíme neskôr“.
- Preventívne odstávky: podľa Pravdy a STVR dočasne vypli weby ministerstvo vnútra, Úrad vlády SR (vrátane Centrálneho registra zmlúv), ZSSK (predaj lístkov fungoval ďalej), ministerstvo informatizácie a Univerzita Komenského. Web ministerstva vnútra bol podľa Pravdy ešte v ten večer späť.
- Podľa STVR NBÚ uviedol, že desiatky štátnych webov už opravy vykonali a že má indície o zneužívaní alebo pokusoch o zneužitie.
Podobne postupovali úrady v zahraničí: podľa Wikipédie napríklad Holandsko, Fínsko, francúzske ministerstvo vnútra a Kanada, podľa Echo24 aj Úrad vlády ČR.
Útočí sa naozaj? Zdroje sa nezhodujú
Toto je bod, kde si zdroje protirečia, a je fér to povedať:
| Zdroj (dátum) | Čo uvádza |
|---|---|
| Datadog (21. – 23. 10.) | AWS videl pokusy od 17. 10., Patchstack a ďalší hlásia aktívne zneužívanie |
| Fortune (21. – 22. 10.) | Cloudflare videl desaťtisíce pokusov do 45 minút, stovky tisíc do 2 hodín a milióny do večera 21. 10. |
| watchTowr (21. – 23. 10.) | zneužívanie potvrdené v ich sieti návnad od 21. 10. |
| Patchstack (21. 10., 13:57 UTC) | ich telemetria vtedy ukazovala len skúšanie, nie preukázané prieniky |
| Sansec (22. 10.) | masové zneužitie je menej pravdepodobné, než čakali; verejné ukážky útoku vraj nefungujú na predvolenej inštalácii PHP |
| SK-CERT (21. 10.) | v čase vydania nebolo potvrdené aktívne zneužívanie |
Čo z toho plynie: pokusov sú milióny, potvrdených prienikov zatiaľ verejne málo. To však nie je dôvod čakať. Pokus o útok na váš web už pravdepodobne prišiel, otázka je len, či mal váš server v tej chvíli opravené PHP.
Týka sa to môjho webu?
Rozhodujú dve veci: presná verzia PHP a typ hostingu.
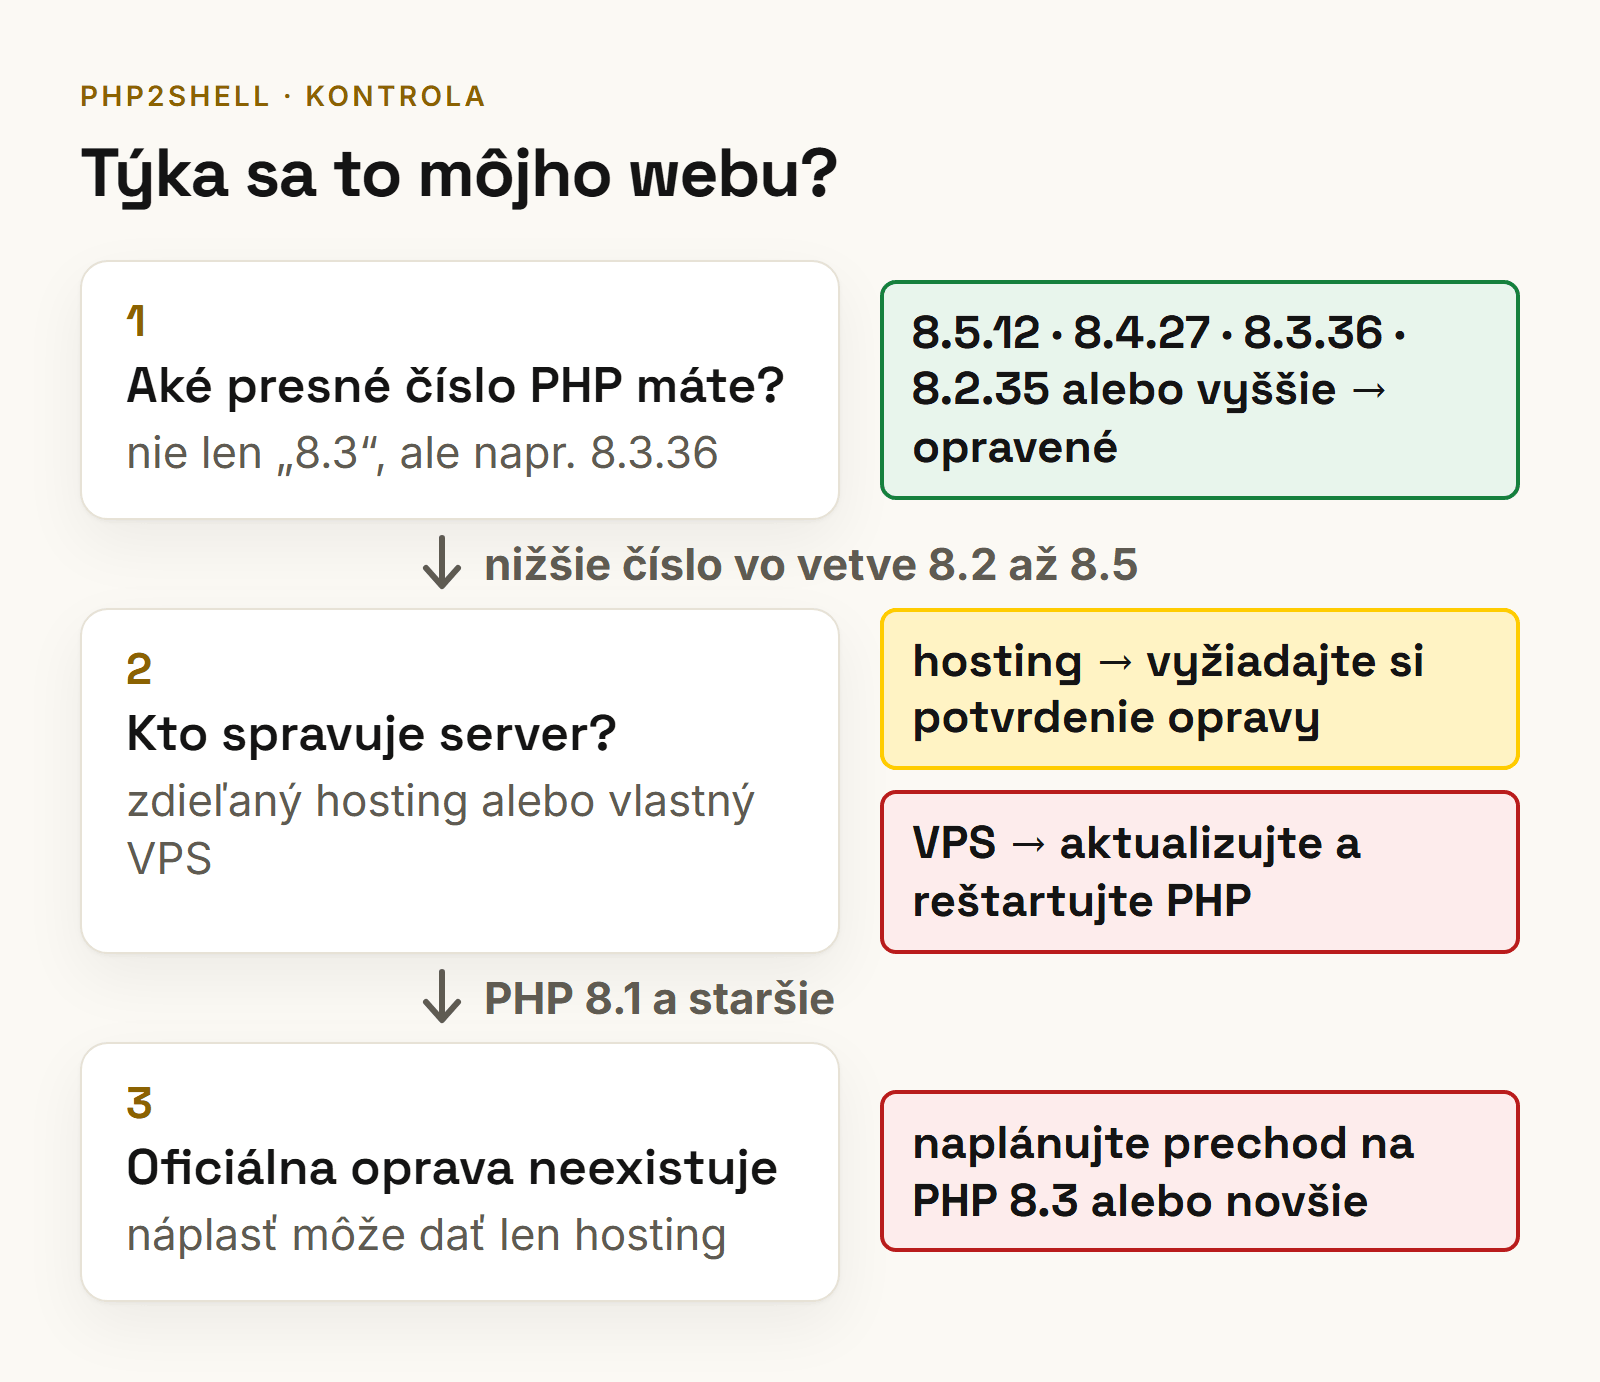
Opravené verzie PHP
| Vetva PHP | Opravená verzia | Poznámka (k 26. 10. 2026) |
|---|---|---|
| 8.5 | 8.5.12 | podporovaná |
| 8.4 | 8.4.27 | podporovaná |
| 8.3 | 8.3.36 | bezpečnostné opravy do 31. 12. 2027 |
| 8.2 | 8.2.35 | posledné opravy do 31. 12. 2026 |
| 8.1, 8.0, 7.4 | oficiálne nie | PHP zverejnilo len opravy zdrojového kódu, hotové verzie nie |
| 7.3 a staršie | nie | oprava len od poskytovateľa, inak prechod na novšiu verziu |
Pozor na dve veci. Panel hostingu často ukazuje len vetvu („PHP 8.3“), nie celé číslo („8.3.36“). A poskytovatelia a linuxové distribúcie niekedy opravu doplnia bez zmeny čísla verzie, upozorňujú na to Datadog aj Aikido. Samotné číslo teda nemusí povedať všetko. Ak je nižšie ako v tabuľke, opýtajte sa hostingu, či má opravu doplnenú.
Ktoré verzie sú zraniteľné, uvádzajú zdroje mierne rozdielne: SK-CERT píše o všetkých od PHP 5.0, Sansec o verziách od 5.4. Websupport uvádza, že sa chyby netýkajú PHP 5.3. Prakticky to nemení nič: čokoľvek staršie ako opravené verzie berte ako zraniteľné.
Ako zistiť verziu PHP
- WordPress / WooCommerce: Nástroje → Stav webu → Informácie → Server. Tu je zvyčajne celé číslo verzie.
- PrestaShop: Rozšírené parametre → Informácie, časť o serveri.
- Forpsi: zákaznícky účet → Webhosting → doména → riadok PHP (podľa návodu Forpsi).
- Websupport: v administrácii hostingu v nastaveniach webu, kde sa verzia PHP aj mení.
- cPanel: nástroj „Select PHP Version“ alebo „MultiPHP Manager“, väčšinou v časti Software.
- Web na mieru alebo vlastný server: opýtajte sa vývojára. Príkaz
php -vukazuje len verziu pre príkazový riadok, web môže bežať na inej (upozorňuje na to Aikido).
Typ hostingu: kto má čo urobiť
| Typ hostingu | Kto aktualizuje PHP | Čo urobiť vy |
|---|---|---|
| Zdieľaný hosting (Websupport, Forpsi, WebHouse, Wedos…) | poskytovateľ | overiť verziu, prečítať oznam hostingu, pri starej vetve prepnúť na novšiu |
| Managed hosting (spravovaný) | poskytovateľ | vyžiadať si písomné potvrdenie, že oprava beží |
| VPS alebo vlastný server bez správy | vy alebo váš správca | aktualizovať PHP, reštartovať PHP procesy, skontrolovať logy |
| Hotová platforma (Shoptet a pod.) | prevádzkovateľ platformy | sledovať jeho oznamy |
Na VPS nestačí balík nainštalovať. Watchtowr aj Aikido zdôrazňujú, že treba reštartovať všetky PHP procesy (PHP-FPM, Apache) a pri kontajneroch zostaviť nový image.
Čo urobili hostingy (k 26. 10. 2026)
- Websupport na stavovej stránke 22. 10. 2026 o 8:51 uviedol, že bezpečnostné záplaty nasadil na všetky podporované verzie PHP od 5.6 vyššie a weby počas aktualizácie fungovali bez odstávky. Kontakt pre istotu: helpdesk@websupport.sk.
- Forpsi podľa svojho oznamu automaticky aktualizoval PHP 8.2 až 8.5 na opravené verzie (21. – 22. 10.) a pre nepodporované PHP 5.2 až 8.1 nasadzuje vlastné opravy. Zákazník nemusí nič robiť, Forpsi ale odporúča prejsť na najnovšiu verziu, s ktorou web funguje.
- SiteGround píše, že pred vydaním nasadil ochranné pravidlá na všetky servery a 21. 10. aplikoval oficiálne opravy. Zákazník nemusí nič meniť.
- WebHouse a Wedos: verejný oznam k týmto chybám sme do 26. 10. 2026 nenašli. To neznamená, že nič neurobili. Napíšte im a opýtajte sa priamo.
Oprava od poskytovateľa pri starej verzii (napr. 7.4) je náplasť na túto jednu chybu, nie riešenie do budúcna. Ďalšiu chybu už nemusí nikto opraviť. Kedy sa oplatí hosting zmeniť, sme rozobrali v článku Webhosting zdražuje: kedy zmeniť lacný hosting.
Čo urobiť dnes: krok za krokom
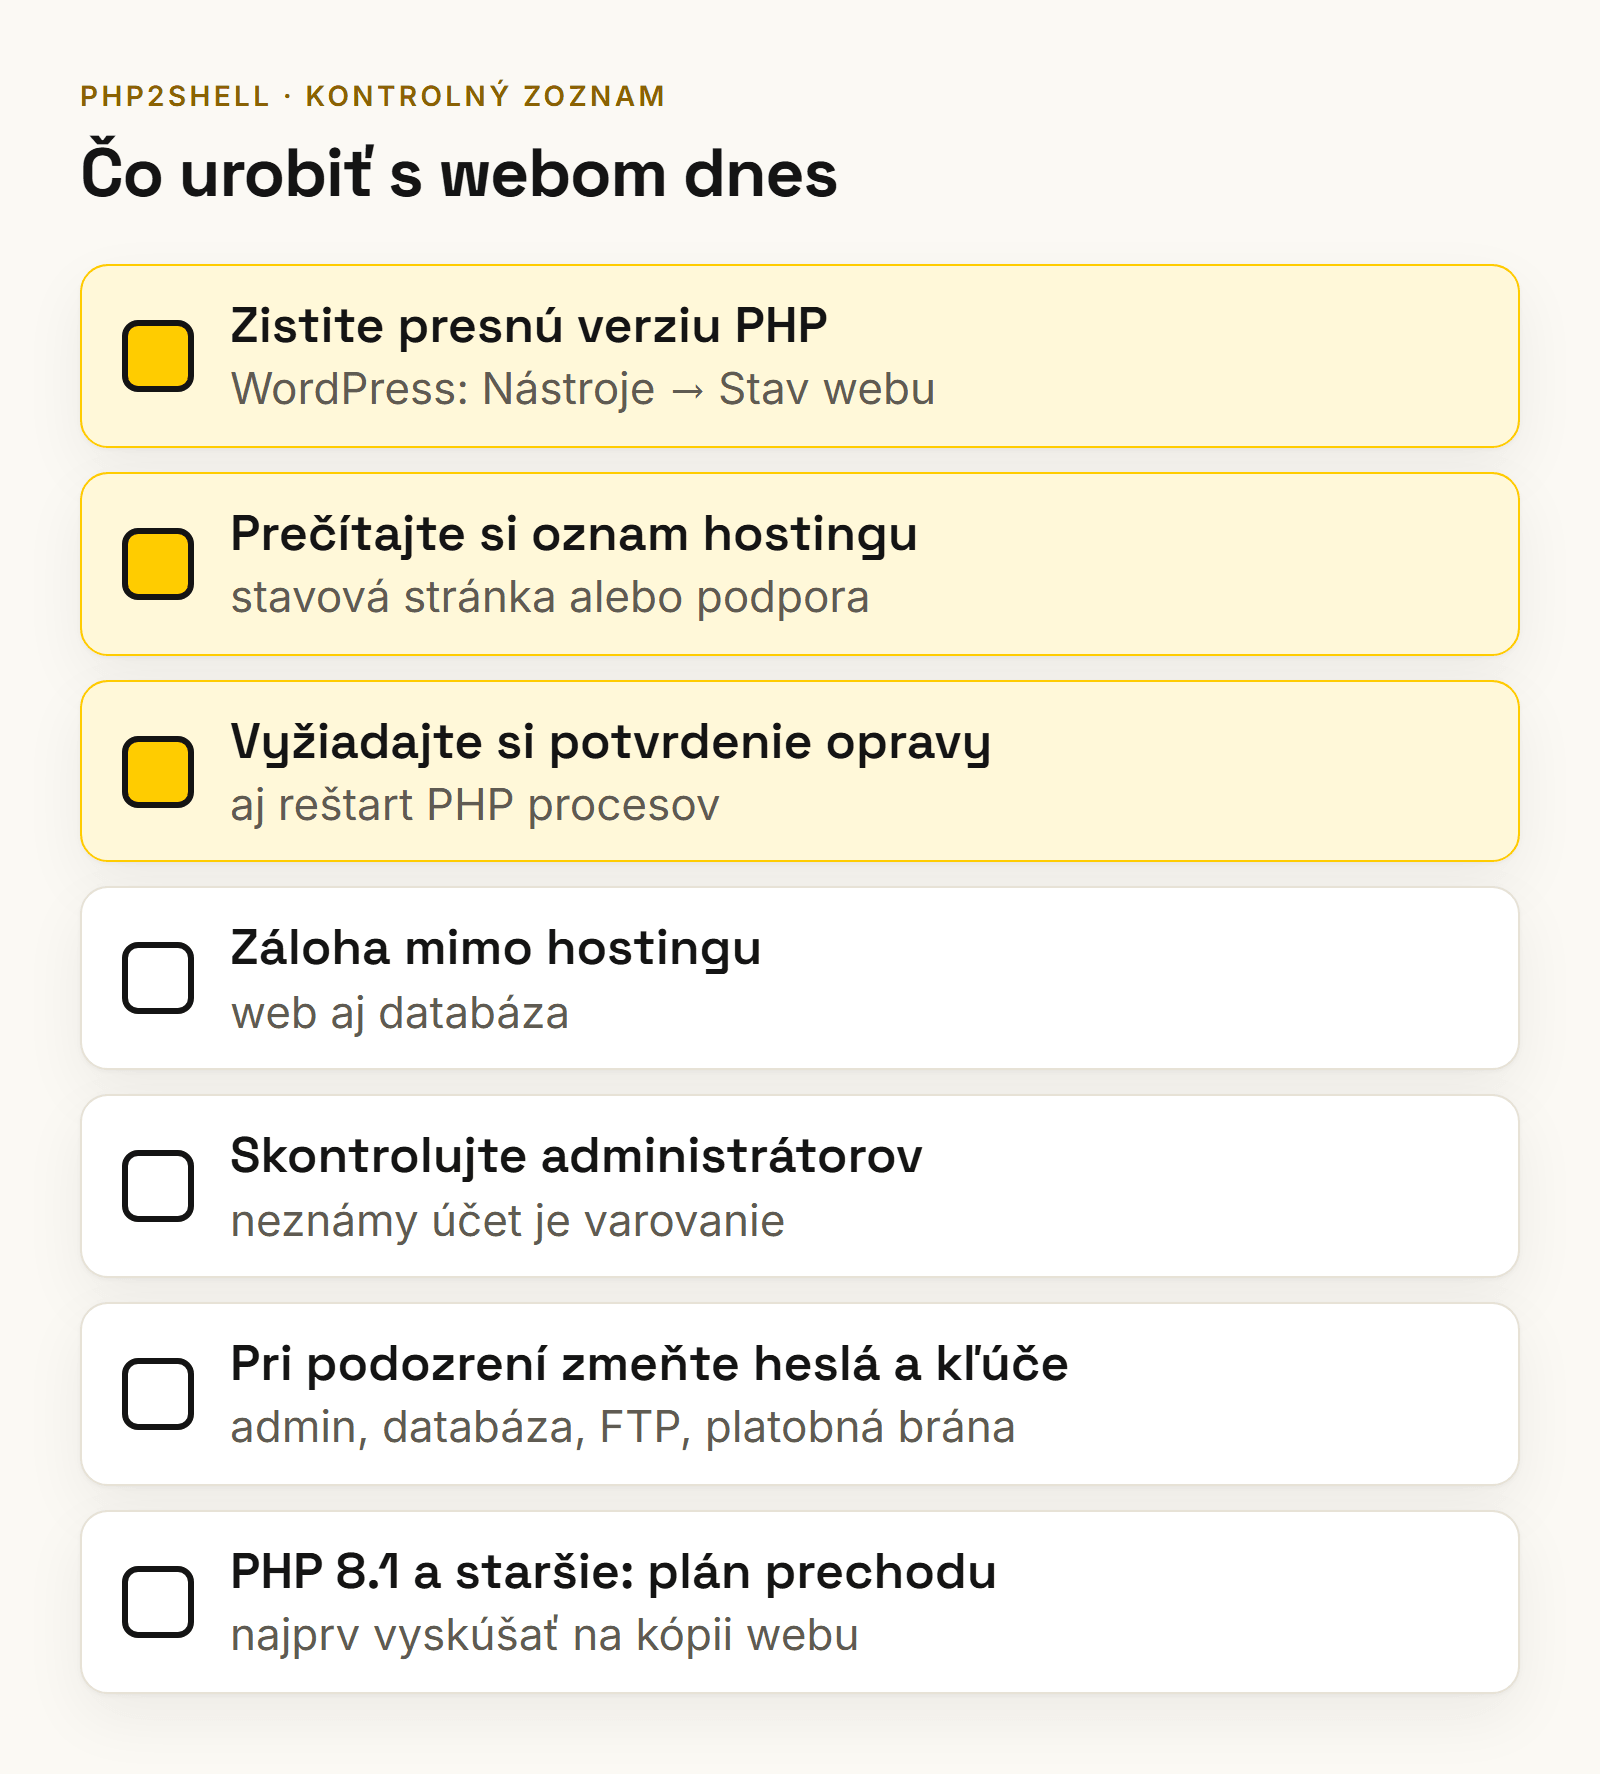
- Zistite presnú verziu PHP (postup vyššie) a porovnajte ju s tabuľkou.
- Prečítajte si oznam svojho hostingu na jeho stavovej stránke alebo v podpore.
- Napíšte hostingu, ak je čokoľvek nejasné. Opýtajte sa: „Je na mojom webe nasadená oprava CVE-2026-109618 a CVE-2026-109619 a boli PHP procesy reštartované?“ Podobné otázky odporúča aj Alanata.
- Urobte zálohu webu aj databázy a uložte ju mimo hostingu, ešte pred zmenou verzie PHP.
- Ak beží web na PHP 8.1 alebo staršom, naplánujte prechod na 8.3 alebo novšie. Najprv to vyskúšajte na kópii webu, staré pluginy a šablóny s novým PHP často nefungujú.
- Skontrolujte administrátorov vo WordPresse, PrestaShope alebo inom systéme. Účet, ktorý nepoznáte, je varovný signál.
- Zmeňte heslá a kľúče, ak máte čo i len podozrenie: administrácia, databáza, FTP/SFTP, API kľúče platobnej brány a dopravcov. Chyba umožňuje čítať pamäť servera, kde môžu byť práve tieto údaje.
- Aktualizujte pluginy a šablónu. PHP2Shell tým neopravíte, ale nedáte útočníkovi ďalšie dvere. Patchstack upozorňuje, aby ste neinštalovali neoficiálne „opravné“ pluginy ani kúsky kódu z internetu.
- Pozrite sa do logov alebo požiadajte o to hosting, najmä za obdobie od 20. 10. 2026, ako odporúča Recorded Future.
Na čo sa nespoliehať
- Nastavenia PHP ako náhrada za opravu. Datadog uvádza, že nastavenie
memory_limit=-1zablokuje známy spôsob útoku na prvú chybu, ale nie je to dlhodobé riešenie. Vypnutiesession.upload_progresspodľa Datadogu riziko len zmenšuje. CERT-FR tieto obchádzky ani neoveril a PHP píše, že úplné zmiernenie neexistuje. Na zdieľanom hostingu ich navyše sami často ani nenastavíte: podľa PHP nefungujú cezini_set()ani.user.ini, musia byť v hlavnej konfigurácii servera. - Firewall pred webom (WAF). Cloudflare nasadil dočasné pravidlá firewallu. Patchstack ich označuje za núdzové riešenie, ktoré pomáha len vtedy, ak server prijíma prevádzku výhradne cez Cloudflare. Podľa Recorded Future ani firewall aktualizáciu nenahrádza.
- „Web funguje, takže je v poriadku.“ Podľa Datadogu môže úspešný útok vrátiť bežnú odpoveď a web beží ďalej.
Mám web dočasne vypnúť?
Aj tu sa zdroje líšia. PHP odporúčalo aktualizovať okamžite alebo web odstaviť, kým to nejde, a CERT-FR pri nepodporovaných verziách odporúča servery izolovať. Sansec naopak píše, že e-shopy vypínať nemusia. Prakticky: ak máte potvrdenie od hostingu, že oprava beží, vypínať nemusíte. Ak ide o starý web na vlastnom serveri, ktorý sa nedá rýchlo aktualizovať, a sú na ňom údaje zákazníkov, dočasné vypnutie dáva zmysel. Pri odstávke odporúča Google stavový kód 503, ktorý nevadí, ak netrvá dlho (cituje to ecommerceBridge).
Ako spoznať napadnutý web
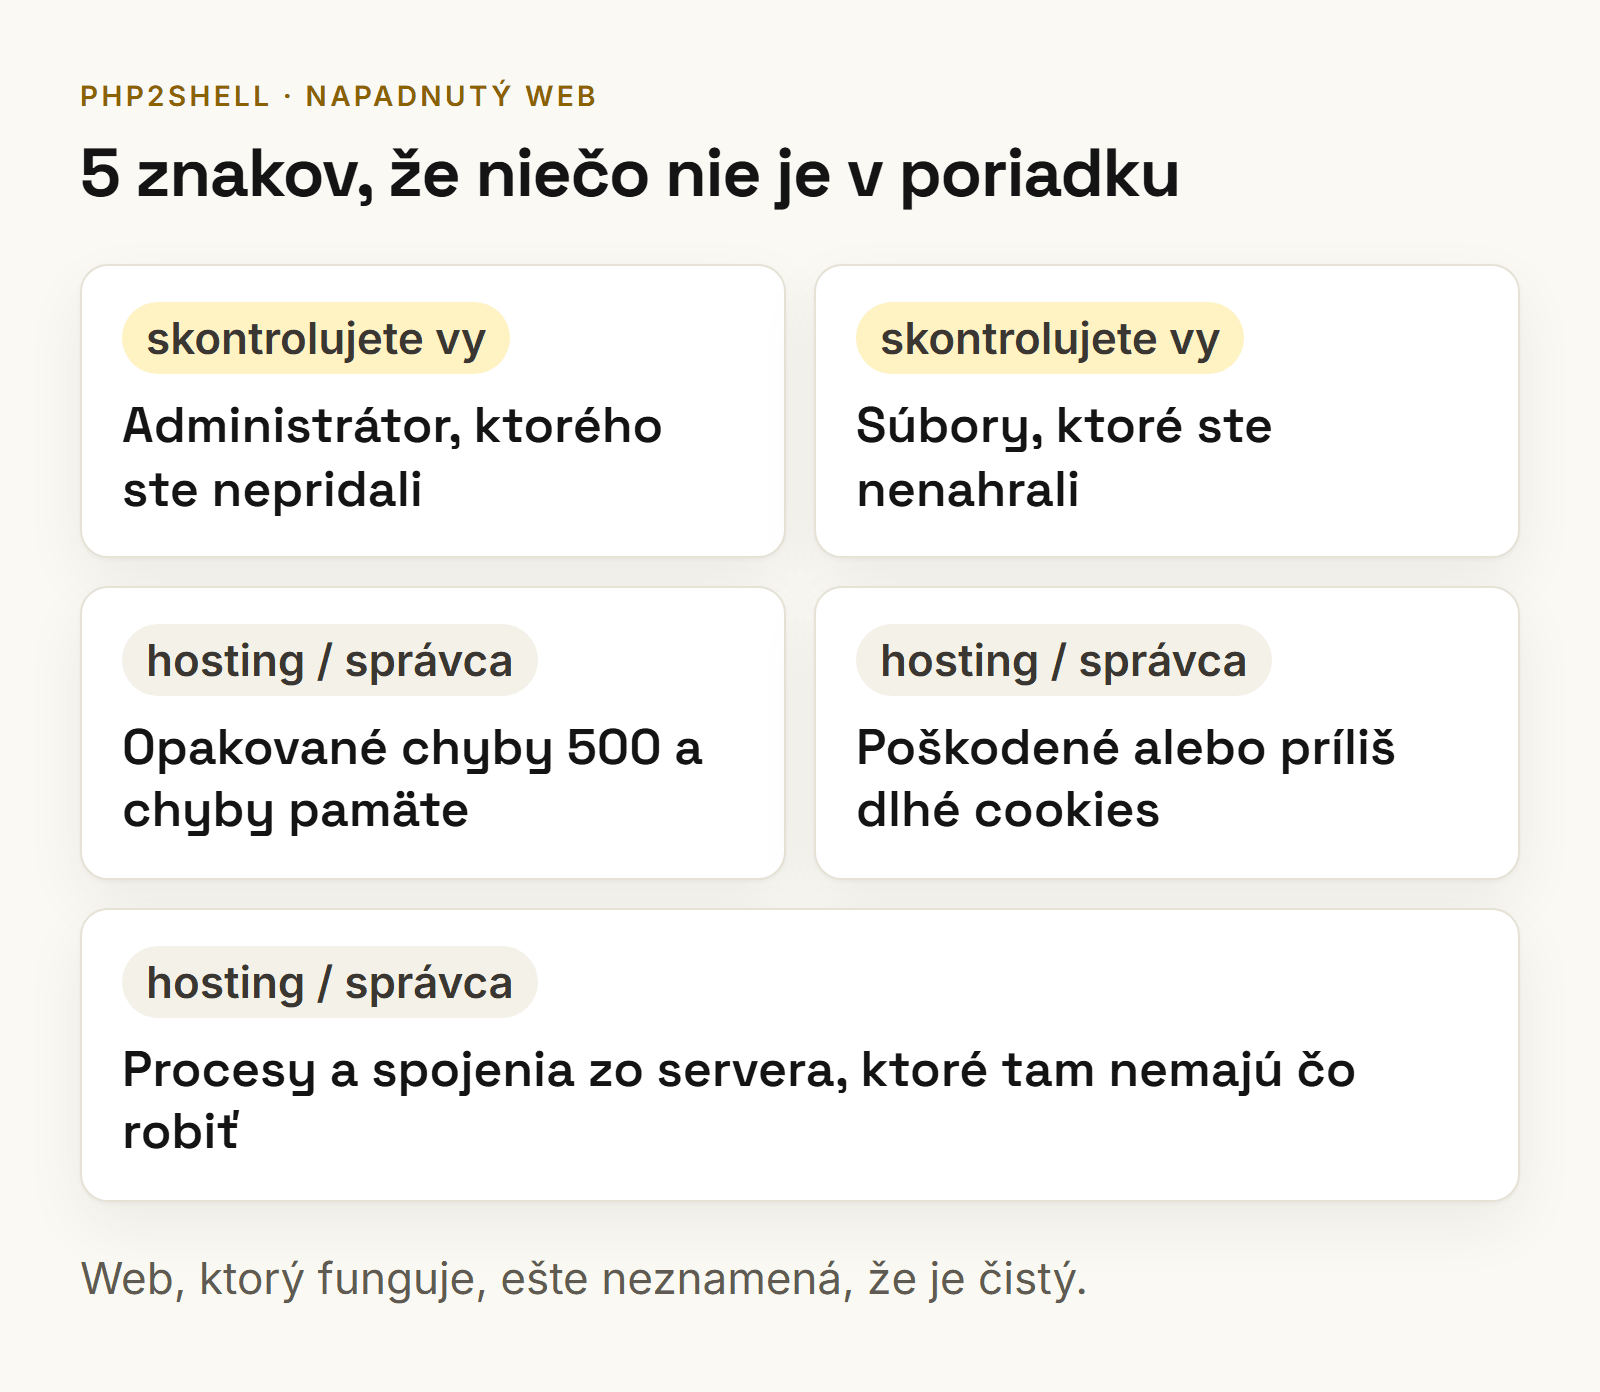
Úspešný útok nemusí byť na prvý pohľad vidieť. Podľa Aikido a Patchstacku sú varovné signály napríklad:
- nový administrátor alebo používateľ, ktorého ste nepridali,
- súbory na hostingu, ktoré ste nenahrali, alebo zmenené PHP súbory,
- opakované chyby 500 alebo chyby nedostatku pamäte v logoch,
- neobvykle dlhé alebo poškodené cookies
PHPSESSID, - na serveri sa spúšťajú procesy alebo odchádzajú spojenia, ktoré tam nemajú čo robiť.
Posledné dva body uvidí skôr hosting alebo správca než vy. Ak niečo z toho nájdete, berte server ako napadnutý: zmeňte heslá a kľúče, obnovte web z čistej zálohy spred 20. 10. a požiadajte hosting o kontrolu.
Na koho sa obrátiť
- Hosting ako prvý: vidí servery, logy a vie potvrdiť opravu.
- Vývojár alebo správca webu: prechod na novšie PHP, kontrola súborov, obnova zo zálohy.
- SK-CERT: incident môže nahlásiť aj verejnosť cez formulár na jiskb.nbu.gov.sk. Zákonnú povinnosť hlásiť majú len firmy, na ktoré sa vzťahuje zákon o kybernetickej bezpečnosti. Či medzi ne patríte, vysvetľuje článok NIS2 a kybernetická bezpečnosť pre malé firmy.
- Ak mohli uniknúť osobné údaje zákazníkov, poraďte sa, či vám nevzniká povinnosť podľa GDPR.
Najčastejšie otázky
Týka sa PHP2Shell aj WordPressu a WooCommerce?
Áno, ak beží na neopravenej verzii PHP. Chyba je v PHP, nie vo WordPresse, takže sa týka aj WooCommerce, PrestaShopu, Magenta či webov na mieru. Podľa Sansecu Calif ukázal spustenie kódu bez prihlásenia aj na WordPresse 7.1.2 a Magente 2.4.9.
Mám zdieľaný hosting. Musím niečo robiť?
PHP aktualizuje poskytovateľ, nie vy. Overte si ale verziu PHP, prečítajte si oznam hostingu a ak beží web na PHP 8.1 alebo staršom, naplánujte prechod na novšiu verziu. Websupport, Forpsi aj SiteGround k 22. 10. 2026 uviedli, že opravy nasadili.
Stačí aktualizovať WordPress a pluginy?
Nie. Aktualizácia WordPressu, šablóny ani pluginov chybu v PHP neopraví. Treba aktualizovať samotné PHP na serveri a reštartovať PHP procesy. Pluginy aktualizujte aj tak, aby útočník nemal iné cesty dnu.
Môj web beží na PHP 7.4 a hosting hovorí, že je opravený. Je to v poriadku?
Pre túto chybu pravdepodobne áno, ak to hosting potvrdil. PHP 7.4 ale už roky nedostáva oficiálne opravy, takže pri ďalšej chybe nemusí opravu dostať nikto. Prechod na PHP 8.3 alebo novšie si naplánujte čím skôr a najprv ho vyskúšajte na kópii webu.
Dá sa to opraviť nastavením v php.ini?
Nie úplne. Nastavenia ako session.upload_progress.enabled=0 alebo memory_limit=-1 podľa PHP a Datadogu riziko len znižujú. Jediná skutočná oprava je aktualizácia PHP.
Ako zistím, či ma už niekto napadol?
Skontrolujte administrátorov, neznáme a zmenené súbory a požiadajte hosting o kontrolu logov od 20. 10. 2026. To, že web funguje, nič nedokazuje. Pri podozrení zmeňte všetky heslá a kľúče a obnovte web z čistej zálohy.
Musím incident nahlásiť štátu?
Povinnosť hlásiť majú len subjekty podľa zákona o kybernetickej bezpečnosti. Ostatní môžu incident nahlásiť dobrovoľne cez verejný formulár SK-CERT. Ak mohli uniknúť osobné údaje, overte si aj povinnosti podľa GDPR.
Čo ďalej
Začnite verziou PHP a jednou otázkou hostingu, to je pár minút. Ak zistíte, že váš web beží na starom PHP alebo nikto presne nevie, kto sa o server stará, je to dobrý moment upratať to celé. Čo by mala obsahovať bežná starostlivosť o web, nájdete v článku Údržba webu: predplatné alebo jednorazovo. Pri e-shope si pozrite aj audit e-shopu pred Vianocami.
My v Grew Studio robíme weby na mieru aj e-shopy a k nim hosting s automatickými bezpečnostnými aktualizáciami a dennými zálohami. Ozvite sa nám a pozrieme sa, na čom beží váš web.
Zdroje
Overené k 26. 10. 2026.
- PHP: bezpečnostné oznamy a vydania 8.5.12, 8.4.27, 8.3.36, 8.2.35 (20. – 23. 10. 2026) – https://www.php.net/archive/2026.php
- PHP: ChangeLog verzií 8.x – https://www.php.net/ChangeLog-8.php
- SK-CERT: Kritické zraniteľnosti v PHP (21. 10. 2026) – https://www.sk-cert.sk/sk/17345-2/index.html
- SK-CERT: Nahlásiť incident – https://www.sk-cert.sk/sk/rady-a-navody/nahlasit-incident/
- Pravda: Ministerstvo vnútra odstavilo svoj web, NBÚ bije na poplach (21. 10. 2026) – https://www.pravda.sk/spravy/domace/clanok/2063531-vazna-bezpecnostna-hrozba-na-slovensku-ministerstvo-vnutra-odstavilo-svoj-web-nbu-bije-na-poplach
- STVR: Zraniteľnosť v PHP vyvolala obavy z kyberútokov (22. 10. 2026) – https://spravy.stvr.sk/2026/10/zranitelnost-v-php-vyvolala-obavy-z-kyberutokov-urady-a-firmy-opravuju-svoje-weby-v-zahranici-aj-na-slovensku
- Websupport: stavová stránka, PHP kritické zraniteľnosti (21. – 22. 10. 2026) – https://status.websupport.sk/notices/hujkhh95wmwaclzp-php-kriticke-zranitelnosti
- Forpsi: Bezpečnostní aktualizace PHP (21. – 23. 10. 2026) – https://support.forpsi.com/kb/a4786/bezpecnostni-aktualizace-php-cve-2026-109618-a-cve-2026-109619.aspx
- Forpsi: Jak změnit verzi PHP – https://support.forpsi.com/kb/a4182/
- SiteGround: Critical PHP vulnerabilities (21. – 22. 10. 2026) – https://www.siteground.com/blog/critical-php-vulnerabilities-october-2026
- Datadog Security Labs: PHP2Shell (21. – 23. 10. 2026) – https://securitylabs.datadoghq.com/articles/php2shell-critical-vulnerabilities-in-php/
- Recorded Future: PHP2Shell vulnerability exploitation – https://www.recordedfuture.com/blog/php2shell-vulnerability-exploitation
- watchTowr: PHP CVE-2026-109618 FAQ – https://watchtowr.com/intelligence/php-cve-2026-109618-faq/
- Sansec: PHP2Shell (22. 10. 2026) – https://sansec.io/research/php2shell
- Aikido: Critical vulnerabilities in PHP (PHP2Shell) – https://www.aikido.dev/blog/critical-vulnerabilities-in-php-php2shell
- Patchstack: PHP major vulnerability alert (21. 10. 2026) – https://patchstack.com/articles/php-major-vulnerability-alert-10-2026/
- Fortune: AI tools discovered the PHP vulnerability (21. 10. 2026) – https://fortune.com/2026/10/21/ai-tools-discovered-the-php-vulnerability-that-could-take-down-70-of-the-internet-now-the-race-is-on-to-patch-it-before-ai-powered-hackers-attack/
- CERT-FR: CERTFR-2026-ALE-014 (21. – 22. 10. 2026) – https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-014
- CSA Singapur: Critical Vulnerabilities in PHP (21. – 23. 10. 2026) – https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2026-151/
- ABC News: Australian government sites exposed to PHP flaw (22. 10. 2026) – https://www.abc.net.au/news/2026-10-22/php-vulnerabilities-cyber-asd/107294812
- Wikipédia: PHP2Shell – https://en.wikipedia.org/wiki/PHP2Shell
- Echo24: NÚKIB doporučil webům s PHP rychlou aktualizaci (21. 10. 2026) – https://www.echo24.cz/a/HPe53/zpravy-domov-nukib-doporucil-webum-s-php-rychlou-aktualizaci
- Alanata: Kritické zraniteľnosti PHP (22. 10. 2026) – https://www.alanata.sk/kriticke-zranitelnosti-php/
- ecommerceBridge: Kritická chyba v PHP môže ohroziť váš e-shop (23. 10. 2026) – https://www.ecommercebridge.sk/kriticka-chyba-v-php-moze-ohrozit-vas-e-shop-skontrolujte-verziu-a-aktualizujte-co-najskor/
Chcete to mať vyriešené bez starostí?
Krátky bezplatný hovor: pozrieme sa na váš web a povieme vám, čo má najväčší zmysel urobiť ako prvé.