Hacker s AI agentmi napadol 100 firiem: kontrola e-shopu
Jeden hacker s AI agentmi sa v septembri 2026 dostal do vyše 100 firemných webov, najmä e-shopov. Čo je overené a čo si má skontrolovať majiteľ e-shopu.
Jeden hacker, ktorý píše po čínsky, sa na jeseň 2026 s pomocou AI agentov dostal do vyše 100 firemných webov. Medzi nimi sú výrobca traktorov Deere, výrobca kuchynských spotrebičov SharkNinja a výrobca motorov Cummins. Jedno vlámanie ho podľa výskumníka, ktorý prípad odhalil, stálo asi 50 dolárov. Útočil najmä na e-shopy. V článku nájdete, čo je overené, ako útok fungoval a čo si z toho môže skontrolovať aj majiteľ slovenského e-shopu. Údaje sú overené k 1. 11. 2026.
Poctivo hneď na začiatku: v zdrojoch, ktoré sme prešli, sme nenašli žiadny slovenský prípad. Terčom boli veľké obchody v USA, Kanade, Japonsku a Austrálii. Metóda, ktorú útočník použil, je však pre každý e-shop rovnaká.
Rýchla odpoveď
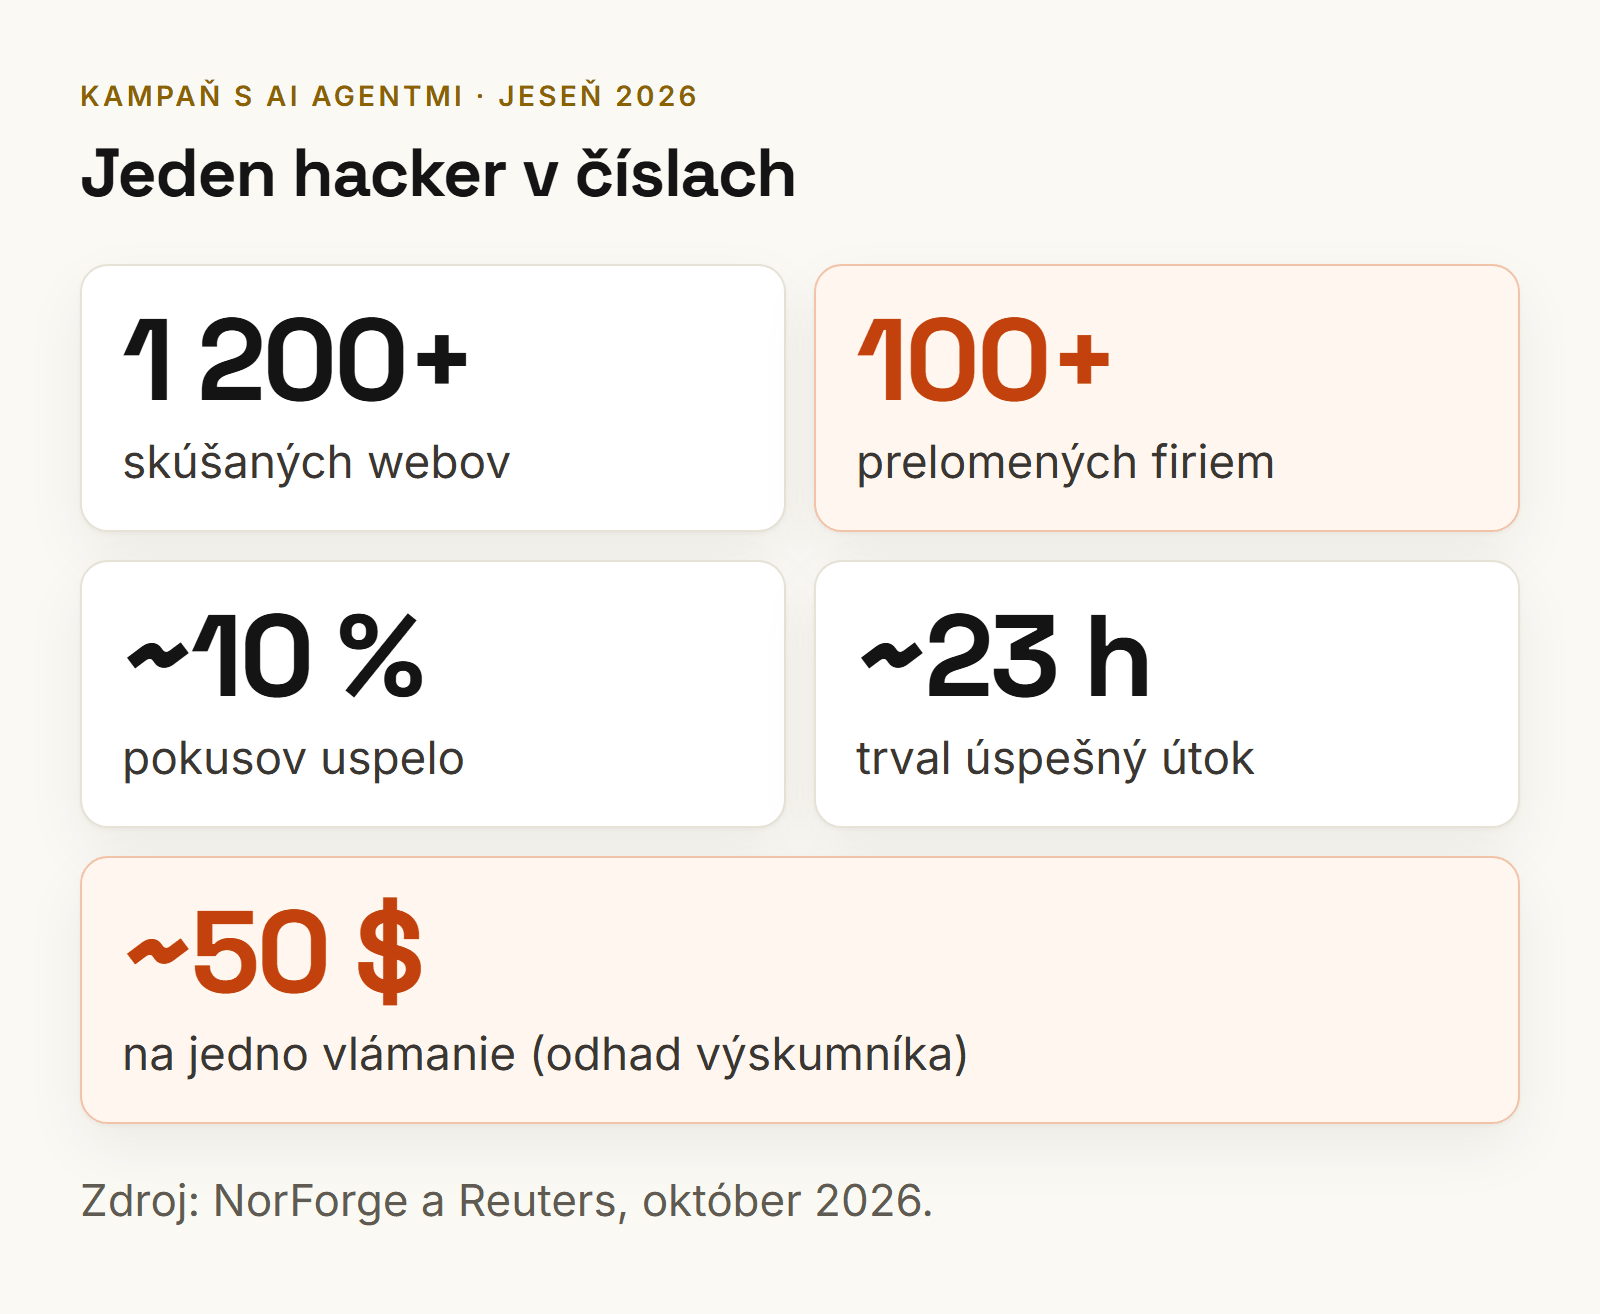
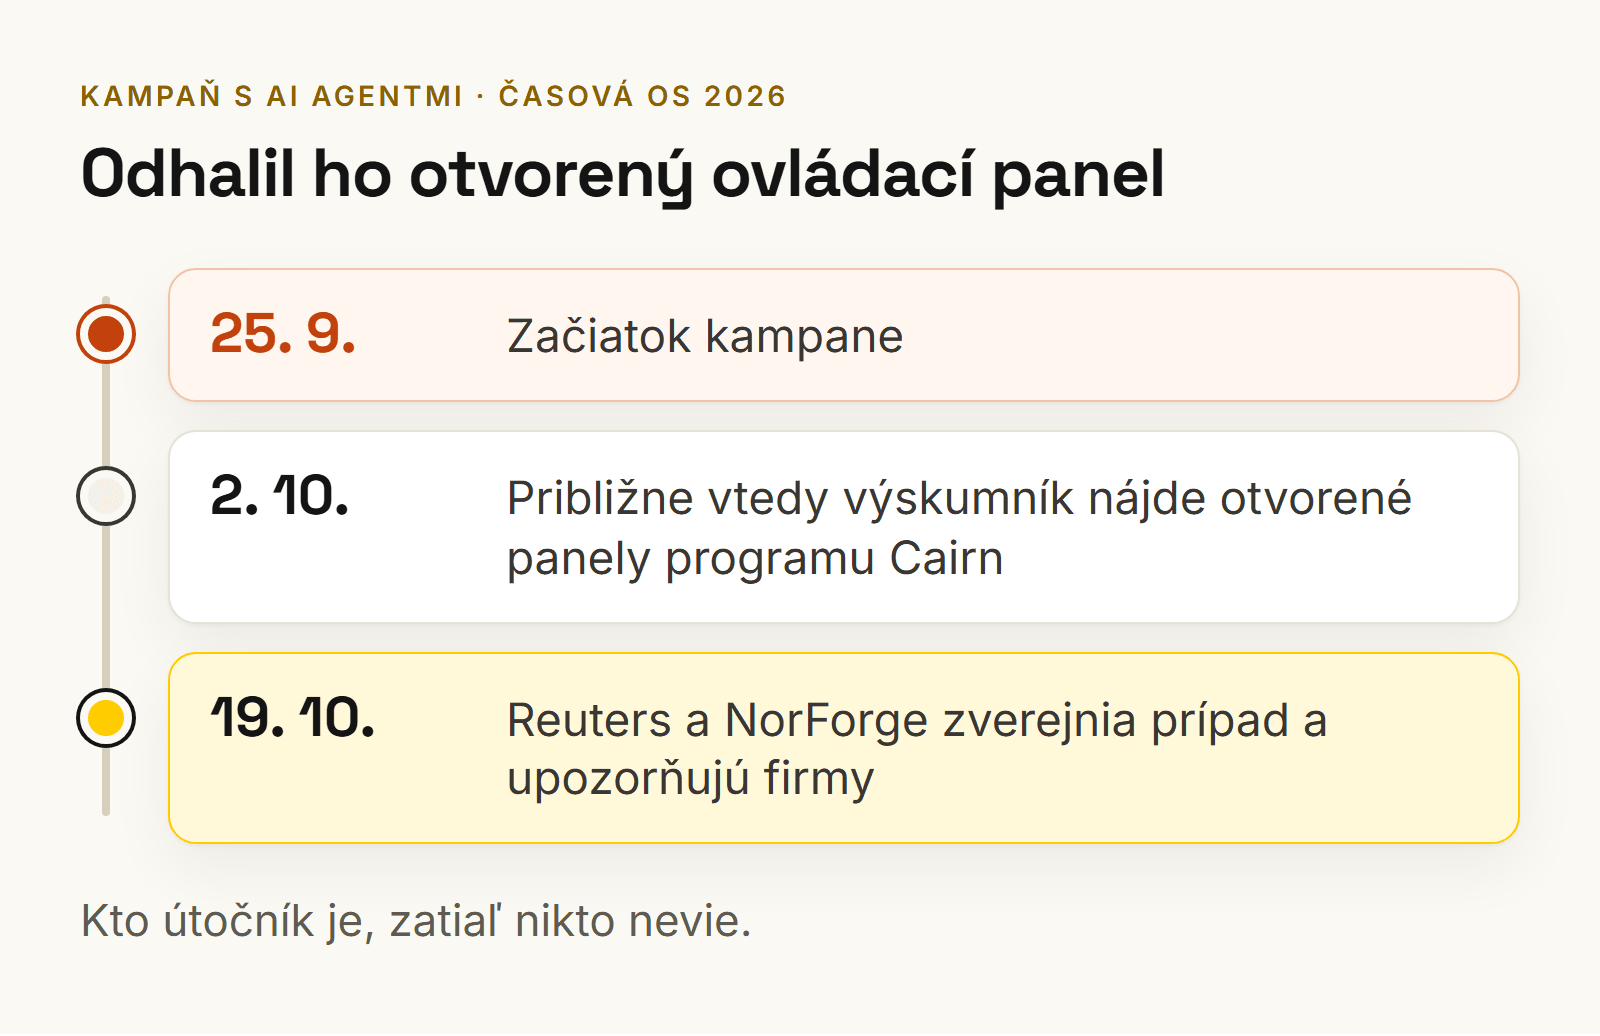
Rýchla odpoveď: Podľa firmy NorForge a agentúry Reuters útočník od 25. septembra 2026 použil bezplatný program Cairn, v ktorom viacero AI agentov pracuje na jednom cieli, a skúsil vyše 1 200 webov. Vyše 100 firiem prelomil, v priemere za necelých 23 hodín a pri zhruba jednom z desiatich pokusov. Agenti mali na každom e-shope nájsť spôsob, ako spustiť vlastný kód, a nechať tam skryté dvierka (web shell) na návrat. Prípad vyšiel najavo, lebo útočník nechal svoje ovládacie panely voľne na internete.
Tri pravidlá pre majiteľa e-shopu:
- Aktualizujte a upracte. Aktuálny systém, pluginy a téma, a odstráňte všetko, čo nepoužívate. Aktualizácia nezmaže dvierka, ktoré tam útočník už nechal.
- Zamknite administráciu a vedľajšie weby. Útok na jednu veľkú firmu uspel cez prepojený ovládací panel, nie cez hlavný web. SharkNinja zasiahli cez samostatný web podpory.
- Hľadajte stopy. Neznáme PHP súbory v priečinku nahraných súborov, neznámy administrátor alebo zmenený súbor sú dôvod konať hneď.
Upozornenie: ide o informačný prehľad, nie o právne ani bezpečnostné poradenstvo pre konkrétny systém. Prípad sa vyšetruje a údaje sa môžu meniť. Pri každom tvrdení uvádzame zdroj.
Čo sa stalo
Prípad zverejnila 19. 10. 2026 agentúra Reuters na základe výskumu Snorreho Fagerlanda, hlavného výskumníka hrozieb v bezpečnostnej firme NorForge. Fagerland prehľadával internet kvôli otvoreným ovládacím panelom programu Cairn a začiatkom októbra (okolo 2. 10.) našiel zhruba dva tucty panelov, ktoré sa používali na útoky. Reuters potom podľa záznamov útočníka identifikoval obete.
- Kto: neznámy útočník, ktorý píše po čínsky. Jeho zadania pre agentov boli podľa Reuters kratšie než 100 čínskych znakov.
- Čo: na každý web dostali agenti rovnaký cieľ. Nájsť spôsob, ako na ňom spustiť vlastný kód, a nahrať tam web shell s možnosťou nahrávať ďalšie súbory.
- Kde: online obchody v USA, Kanade, Japonsku a Austrálii s návštevnosťou zhruba 200 tisíc až 1,5 milióna.
- Koľko: podľa Reuters vyše 1 200 skúšaných webov, vyše 100 prelomených firiem.
- Za koľko: celá kampaň spotrebovala odhadom 5 000 dolárov na AI službách, teda asi 50 dolárov na jedno úspešné vlámanie (v prepočte necelých 45 eur). Fagerland to označil za hrubý odhad. NorForge uvádza aj iný údaj: asi 5 dolárov na jednu úlohu vrátane neúspešných.
- S akou úspešnosťou: zhruba 10 % pokusov, úspešný útok trval v priemere necelých 23 hodín.
- Aké nástroje: pracovník v systéme sa volal
claudecode_deepseek-v4.1-flash, čo podľa NorForge môže znamenať program Claude Code s čínskym modelom DeepSeek. Reuters píše o zmesi DeepSeek a Claude Code.
Čo je Cairn
Cairn je otvorený (open-source) program, ktorý z jedného cieľa urobí úlohy pre viacero AI agentov, ktorí na nich pracujú. Jeho autor, ktorý používa meno le1xia0, povedal Reuters, že nebol navrhnutý na hackovanie a že zneužitie nebolo jeho zámerom.
Ako sa agenti dostali dnu
NorForge a Reuters opisujú napríklad tento prípad. Agenti nenašli žiadnu chybu v hlavnej aplikácii veľkej firmy. Hľadali preto súvisiace systémy, našli jej administračný panel a po hodinách skúšania donútili jeho server vykonávať ich príkazy.
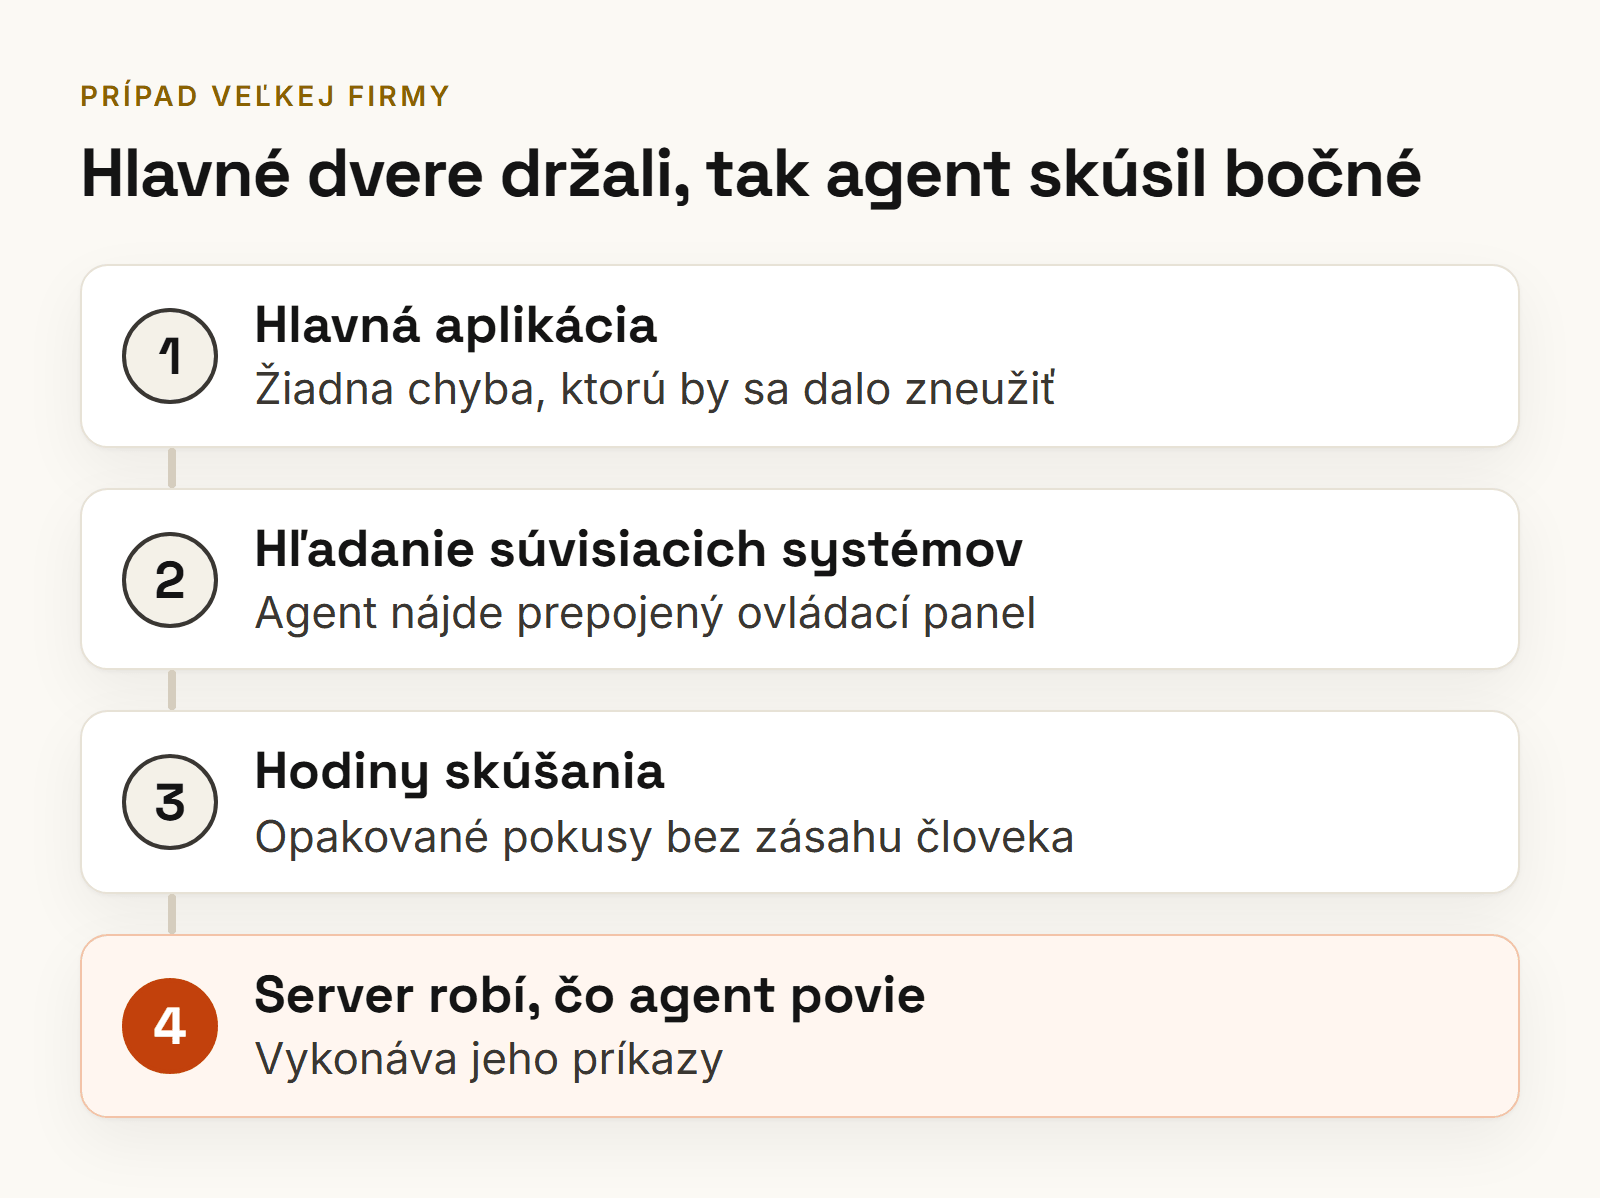
To je hlavná lekcia pre majiteľa e-shopu. Ochrana len hlavného webu nestačí. Dvierka môže mať testovacia verzia, nástroj na správu databázy, web podpory aj vedľajší web dodávateľa.
Prečo sa o prípade vie
Útočník nechal svoje ovládacie panely dostupné bez ochrany na internete. NorForge z nich vyčítal zoznam cieľov, výsledky aj stovky hesiel a prístupových kľúčov, z ktorých nástroj Trufflehog overil 11 % ako platné. Vďaka tomu videl výskumník celú kampaň. Podľa The Next Web patrili niektoré otvorené panely aj legitímnym firmám na bezpečnostné testovanie, takže nešlo len o útočníkov.
Čo hovoria obete
- Deere podniklo nápravné kroky a nemá znaky, že sa niekto dostal k citlivým informáciám.
- SharkNinja uviedla, že zasiahnutý bol samostatný web s informáciami k podpore produktov a hrozbu zvládla.
- Cummins vyšetruje správu o možnom útoku na web, ktorý prevádzkuje jeho dodávateľ.
- Koľko dát hacker odniesol, Reuters nevedel určiť. Nie je isté, či sa vôbec nejaké dáta získali.
- NorForge spolu s Reuters upozorňuje napadnuté firmy a žiada poskytovateľov hostingu o stiahnutie panelov.
Čo je web shell a prečo je nebezpečný
Web shell je škodlivý súbor, ktorý útočník nahrá na server obchodu. Podľa amerického bezpečnostného úradu NSA a austrálskeho ASD ho útočníci nasadzujú na webové servery, aby tam mohli vykonávať ľubovoľné príkazy a mať trvalý prístup. Web shell, ktorý agenti nasadzovali, bol podľa The Next Web formulár na nahrávanie ďalších súborov. Zjavným cieľom bol podľa NorForge trvalý prístup k obchodu a platobným systémom.
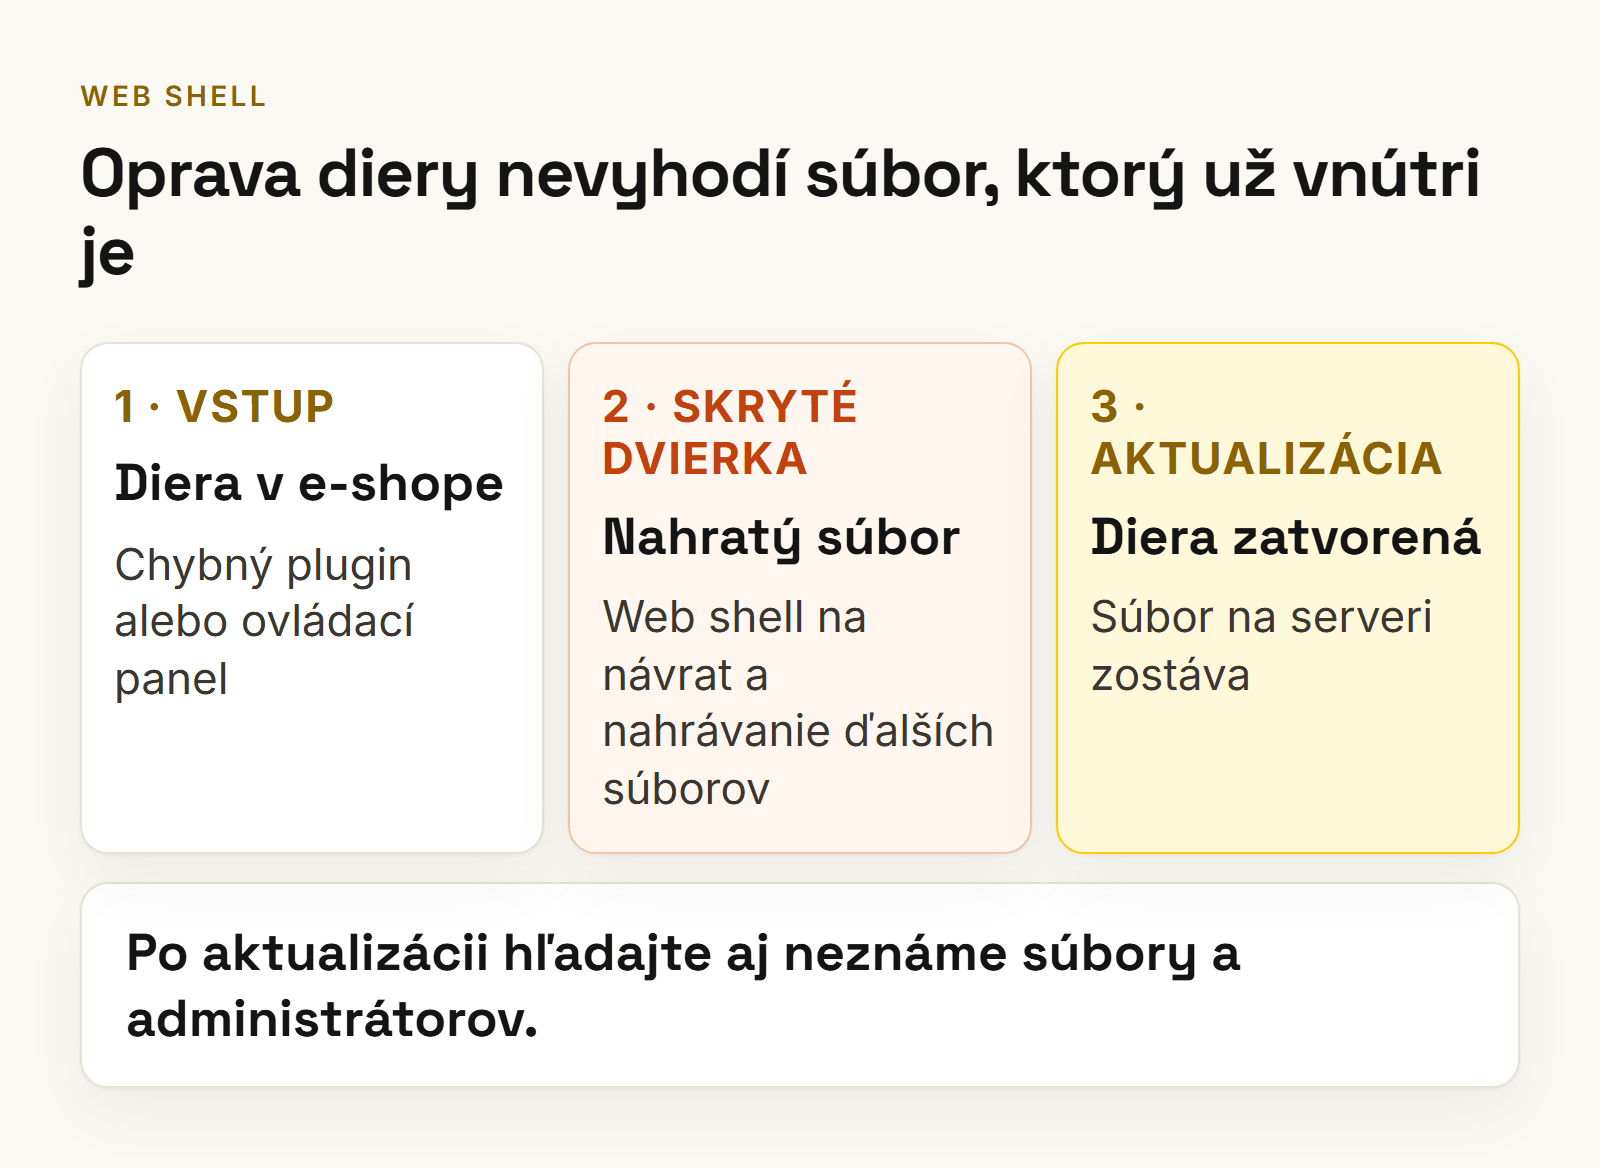
Najdôležitejšie: oprava chyby súbor neodstráni. Ako ilustráciu (nesúvisí s touto kampaňou) uvádzame zraniteľnosť vo WooCommerce plugine Wholesale Lead Capture (CVE-2026-27540). Podľa eSecurity Planet aktualizácia uzavrie cestu, no web shell nahraný pred ňou na serveri zostane. Správcovia, ktorí používali zraniteľnú verziu, majú hľadať stopy napadnutia, nielen potvrdiť, že aktualizovali.
Čo si skontrolovať na slovenskom e-shope
Poriadok je približne podľa dôležitosti. Prvé tri kroky zvládnete aj bez programátora.
1. Aktualizácie a upratovanie
- Aktualizujte jadro systému (WordPress, PrestaShop a podobne), pluginy a tému. WordPress v oficiálnej príručke odporúča mať vždy aktuálnu verziu, zapnúť automatické aktualizácie a odstrániť nepoužívané pluginy a témy.
- Pozrite sa na verziu PHP na hostingu. Čo sa stalo v októbri 2026, rozoberá článok o kritickej chybe PHP2Shell.
- U hotových platforiem (napríklad Shoptet) systém spravuje prevádzkovateľ platformy. Účty, heslá a doplnky však spravujete vy.
- Firewall pred webom (WAF) nenahrádza aktualizáciu. Blokuje známe pokusy, ale zraniteľný plugin neopraví.
2. Administrácia a vedľajšie weby
- Zistite, čo všetko beží na vašej doméne a subdoménach: administrácia, testovacia verzia, nástroj na správu databázy, web podpory, kampaňové mikrostránky, staré aplikácie.
- Administráciu chráňte viacerými vrstvami: silné heslo, druhý krok prihlásenia, tam kde sa dá obmedzenie podľa IP adresy. WordPress odporúča aj server-side heslo na
/wp-admin/a vypnutie úprav súborov z administrácie (DISALLOW_FILE_EDIT), no upozorňuje, že to nezabráni nahraniu škodlivého súboru. - OWASP upozorňuje, že administračné rozhrania často nemajú dostatočnú ochranu a hľadajú sa bežným skúšaním adries. Skrytie adresy preto nestačí.
- Webové doplnky od dodávateľov berte rovnako vážne. Cummins vyšetruje práve útok na web, ktorý prevádzkuje dodávateľ.
3. Hľadanie web shellu
- Priečinok nahraných súborov: pozrite sa na neočakávané alebo nedávno vytvorené
.phpsúbory, najmä vo WordPress uploads. Neočakávaný PHP súbor v priečinku s nahranými obrázkami je varovný signál. - Administrátori: zrušte účty, ktoré nepoznáte, a zmeňte heslá.
- Zmenené súbory: NSA odporúča porovnať produkčné súbory s overenou kópiou nasadeného webu.
- Logy: požiadajte hosting o záznamy požiadaviek na nahrávanie súborov a o neobvyklé spojenia. Chýbajúce záznamy podľa eSecurity Planet neznamenajú, že web nebol napadnutý.
4. Heslá a kľúče
- Ak by sa váš kľúč objavil na verejnom mieste, musíte ho vedieť rýchlo zrušiť. Zmeňte kľúče k platobnej bráne, dopravcom, účtovníctvu a e-mailovým službám, ak máte čo i len podozrenie.
- Kľúče nedávajte do súborov, ktoré sú dostupné z webu, ani do verejných repozitárov.
- Číslo karty zákazníka neukladajte na vlastnom serveri. Platby vybavte cez platobnú bránu, ako radí aj článok NIS2 pre malé firmy.
5. Zálohy a plán
- Zálohujte databázu aj súbory mimo servera a vyskúšajte obnovu. Pomôže vám to vrátiť sa k čistej verzii spred napadnutia.
- Majte jednu stranu A4 s plánom: koho zavolať (hosting, správca), čo vypnúť, kde sú zálohy.
- Kde robiť pravidelnú starostlivosť o web, vysvetľuje Údržba webu: predplatné alebo jednorazovo. Pred sezónou sa hodí aj audit e-shopu pred Vianocami.
Čo robiť, keď nájdete web shell
- Nevymazávajte hneď všetko. Odfoťte alebo uložte, čo ste našli, kým sa dá, a oznámte to hostingu.
- Zmeňte heslá a kľúče z čistého zariadenia: administrácia, hosting, databáza, FTP/SFTP, platobná brána.
- Obnovte web z čistej zálohy spred napadnutia a aktualizujte všetko pred zapnutím.
- Incident môžete nahlásiť SK-CERT cez formulár na jeho stránke. Zákonnú povinnosť hlásiť majú len subjekty podľa zákona o kybernetickej bezpečnosti.
- Ak mohli uniknúť osobné údaje zákazníkov, riešte ohlásenie Úradu na ochranu osobných údajov do 72 hodín podľa čl. 33 GDPR.
Najčastejšie otázky
Je jedno vlámanie naozaj za 50 dolárov?
Je to odhad výskumníka Snorreho Fagerlanda. Vyplýva z toho, že celá kampaň spotrebovala asi 5 000 dolárov na AI služby a prelomila vyše 100 firiem. NorForge uvádza aj iné číslo, asi 5 dolárov na jednu úlohu, a hovorí o značnej neistote. Neberte to ako presnú cenu, ale ako rádový údaj.
Použil hacker Claude?
Podľa NorForge názov pracovníka claudecode_deepseek-v4.1-flash môže znamenať program Claude Code s čínskym modelom DeepSeek. Reuters píše o zmesi DeepSeek a Claude Code. Isté nie je, ako presne bol program nastavený.
Týka sa to aj malého slovenského e-shopu?
V zdrojoch sme nenašli slovenský prípad a terčmi boli veľké obchody v zahraničí. Cairn je však bezplatný program, zadania boli krátke a cena pokusu nízka. Útočníkovi preto na veľkosti obete tak nezáleží. Základná kontrola sa vyplatí aj malému e-shopu.
Stačí, že aktualizujem plugin?
Nie. Aktualizácia uzavrie cestu, ktorou útočník vošiel. Súbor, ktorý nahral predtým, ale zostane. Preto sa po aktualizácii pozrite aj na neznáme súbory a administrátorov.
Ako zistím, či mám na e-shope web shell?
Hľadajte neočakávané PHP súbory v priečinku nahraných súborov, neznámych administrátorov a súbory, ktoré ste nenahrali. Požiadajte hosting o kontrolu logov. Podľa NSA sa web shelly ťažko odhaľujú, preto je najlepšie použiť viac spôsobov kontroly naraz.
Mám e-shop na Shoptete. Musím niečo robiť?
Systém aktualizuje prevádzkovateľ platformy, ale zostáva vám správa účtov, hesiel, doplnkov a prístupov dodávateľov. Zapnite druhý krok prihlásenia, zrušte nepoužívané účty a sledujte oznamy platformy.
Čo ďalej
Začnite krokom, ktorý nestojí nič: spíšte si, čo všetko beží na vašej doméne, a zistite, kto má prístup do administrácie. Potom sa opýtajte hostingu, aké verzie PHP a systému bežia a ako často sa robia zálohy. Ak hosting zdražuje a zvažujete zmenu, rozhodnutie vám uľahčí článok Webhosting zdražuje: kedy zmeniť hosting. Súvisiaci prípad AI agenta, ktorý sa sám dostal na neverejnú časť štátneho webu, rozoberá článok OpenAI agent a Medicare.
My v Grew Studio robíme e-shopy a weby na mieru a k nim hosting s automatickými bezpečnostnými aktualizáciami a dennými zálohami. Ozvite sa nám a pozrieme sa, čo na vašej doméne beží.
Zdroje
Overené k 1. 11. 2026.
- Reuters (cez BNN Bloomberg): How one hacker used AI agents and a few thousand dollars to break into scores of sites (19. 10. 2026) – https://www.bnnbloomberg.ca/business/artificial-intelligence/2026/10/19/how-one-hacker-used-ai-agents-and-a-few-thousand-dollars-to-break-into-scores-of-sites-reuters-exclusive/
- The Next Web: AI agents broke into 100+ sites for one hacker at $50 each, researcher says (19. – 20. 10. 2026) – https://thenextweb.com/news/ai-agents-hacker-cairn-100-sites-deere-norforge
- Let's Data Science: Threat actors abuse open source AI platform Cairn to breach 100+ sites – https://letsdatascience.com/news/threat-actors-abuse-open-source-ai-platform-cairn-to-breach-e39ba8df
- AI Weekly: Hacker's AI agents breached 100+ sites at $50 each, NorForge says – https://aiweekly.co/alerts/hackers-ai-agents-breached-100-sites-at-50-each-norforge-says
- eSecurity Planet: WooCommerce plugin flaw under attack, PHP web shells (CVE-2026-27540) – https://www.esecurityplanet.com/threats/news-woocommerce-plugin-flaw-php-web-shells/
- CISA: NSA and ASD release guidance for mitigating web shell malware (22. 4. 2020) – https://www.cisa.gov/news-events/alerts/2020/04/22/nsa-asd-release-guidance-mitigating-web-shell-malware
- NSA: Detect and prevent cyber attackers from exploiting web servers via web shell malware – https://www.nsa.gov/Press-Room/News-Highlights/Article/Article/2159419/detect-prevent-cyber-attackers-from-exploiting-web-servers-via-web-shell-malware/
- WordPress: Hardening WordPress – https://developer.wordpress.org/advanced-administration/security/hardening/
- OWASP WSTG: Enumerate Infrastructure and Application Admin Interfaces – https://wstg.owasp.org/v4.2/4-Web_Application_Security_Testing/02-Configuration_and_Deployment_Management_Testing/05-Enumerate_Infrastructure_and_Application_Admin_Interfaces
- SK-CERT: Kritické zraniteľnosti v PHP (21. 10. 2026) – https://www.sk-cert.sk/sk/17345-2/index.html
- SK-CERT: Nahlásiť incident – https://www.sk-cert.sk/sk/rady-a-navody/nahlasit-incident/
- GDPR, čl. 33 (ohlásenie porušenia) – https://gdpr-info.eu/art-33-gdpr/
Chcete to mať vyriešené bez starostí?
Krátky bezplatný hovor: pozrieme sa na váš web a povieme vám, čo má najväčší zmysel urobiť ako prvé.