Výskumná štúdia
Štúdia 10 000 slovenských e-shopov: základné zabezpečenie
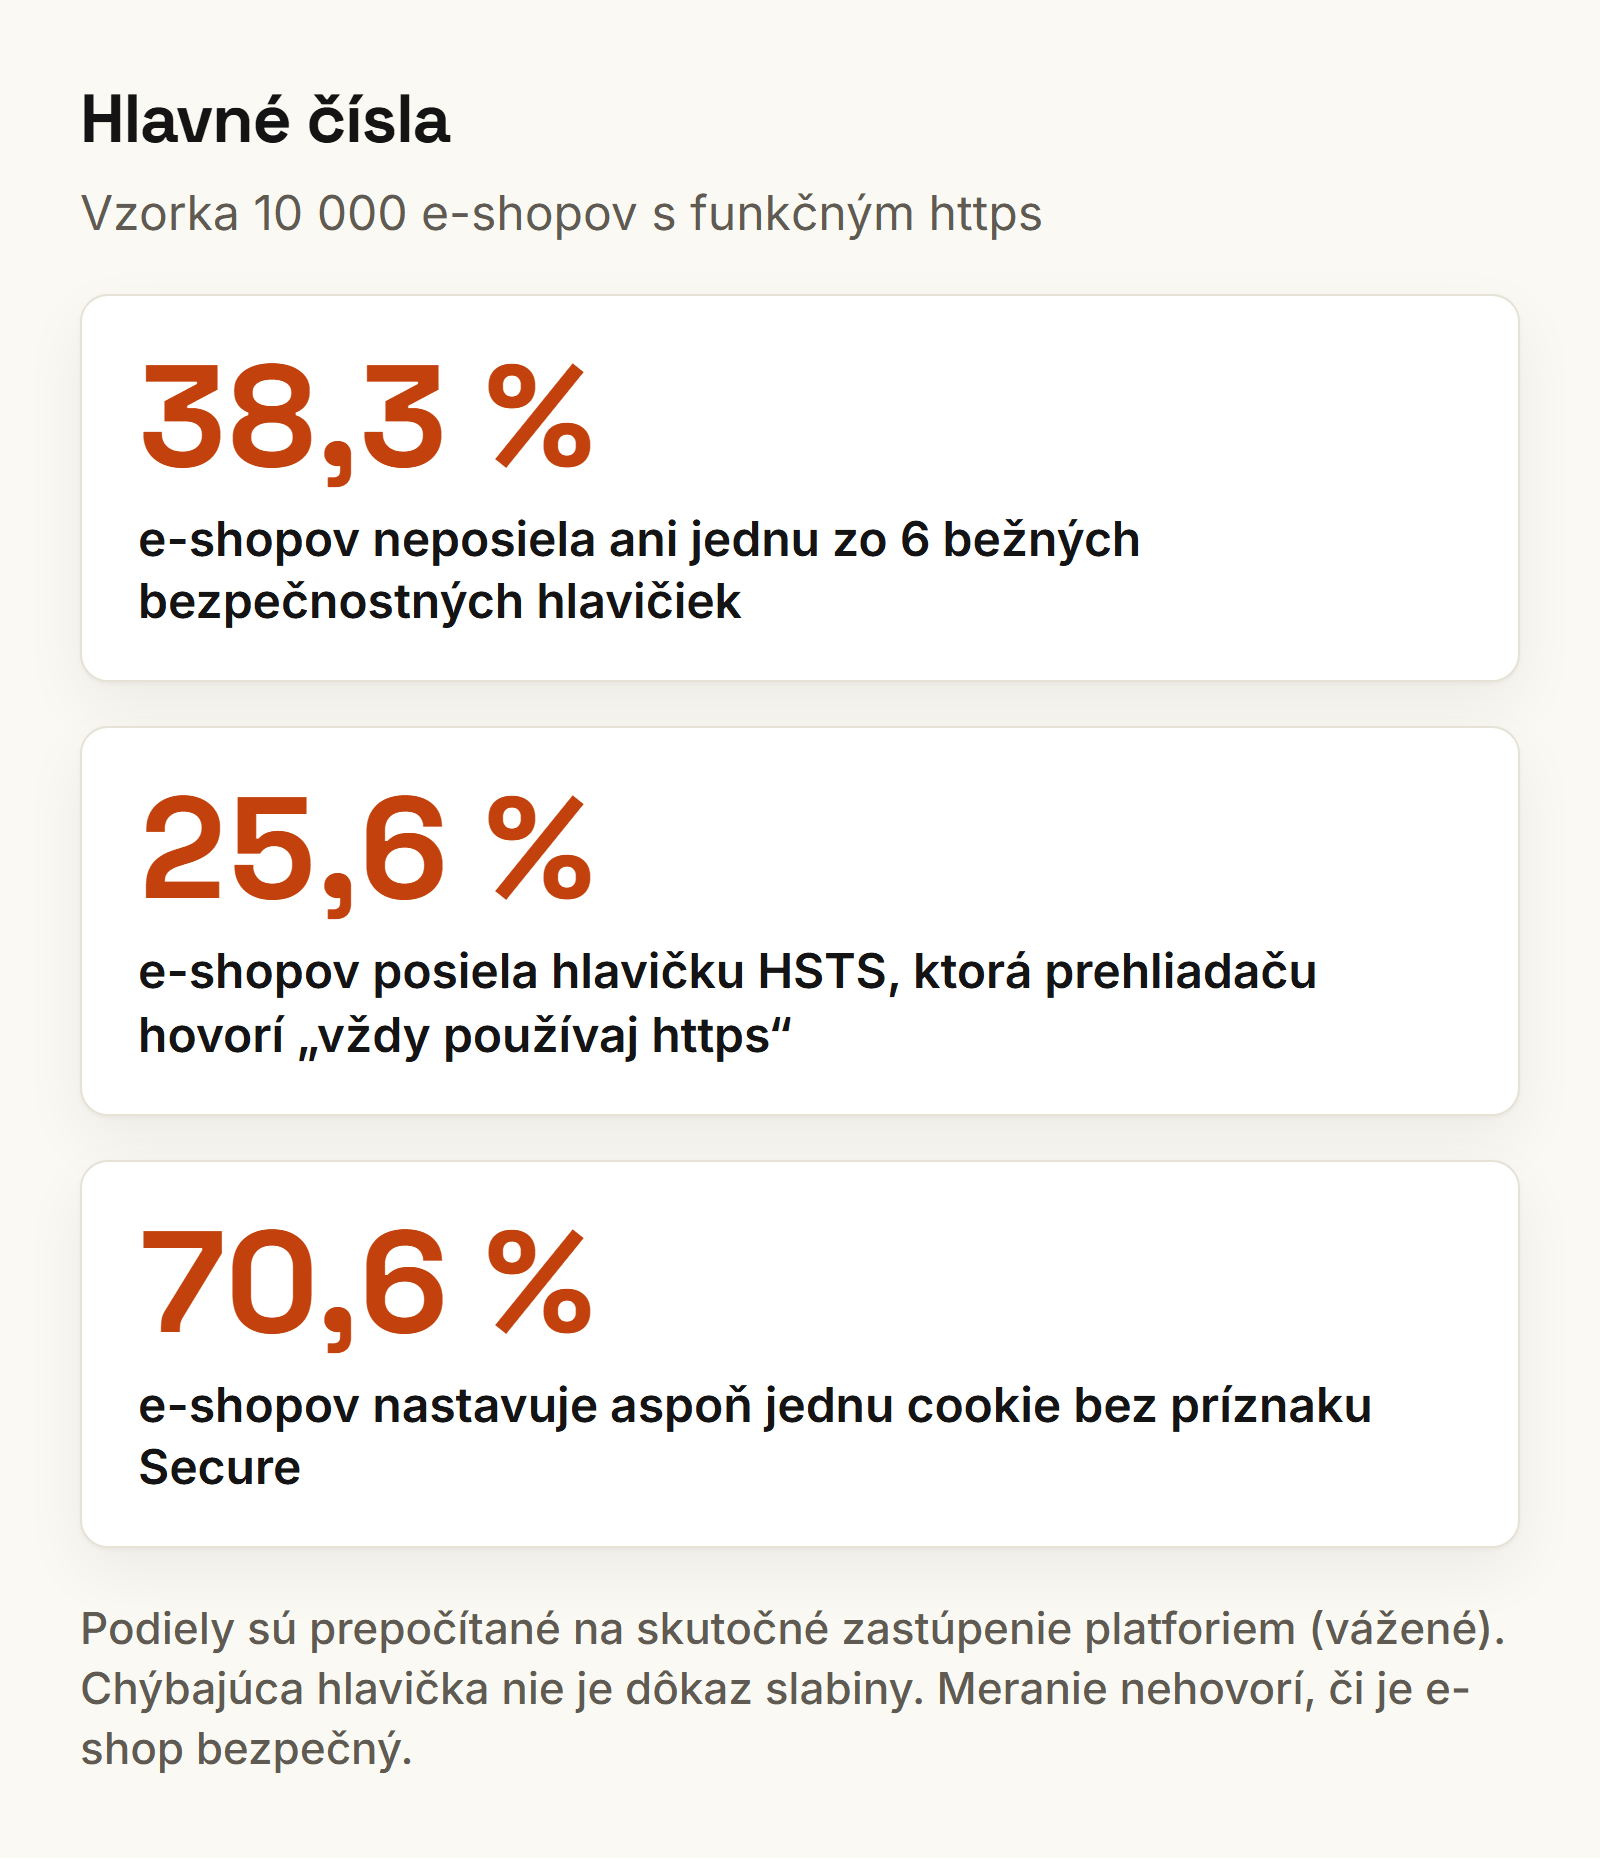
Výskumná štúdia: 38,3 % slovenských e-shopov s funkčným https (vážený odhad zo vzorky 10 000) neposiela ani jednu zo 6 bezpečnostných hlavičiek, HSTS má len 25,6 %.
Karta štúdie
- Vzorka
- 10 000 e-shopov vybraných po skupinách podľa platformy z 23 290 preverených e-shopov
- Dátum merania
- 20. 11. 2026
- Čo sa merali
- hlavičky odpovede úvodnej stránky, úvodná stránka v telefóne a cookies na vlastnej doméne e-shopu
- Podiely
- vážené späť na skutočné zloženie platforiem, k tomu 95 % interval spoľahlivosti (Wilsonova metóda) pri surových podieloch
- Kontrola presnosti
- nezávislé porovnanie na 50 náhodných e-shopoch, pri vložených http:// prvkoch aj na 10 potvrdených prípadoch
- Obmedzenie
- jedna požiadavka, bez prihlásenia a bez akéhokoľvek testovania útokom
Toto je výskumná štúdia spoločnosti Grew. Opisuje meranie na vzorke 10 000 slovenských e-shopov, ktoré prebehlo 20. 11. 2026. Zisťovali sme, čo o zabezpečení dostane každý návštevník: pokyny, ktoré e-shop posiela prehliadaču v hlavičkách odpovede, a cookies (malé súbory, ktoré si prehliadač ukladá), ktoré e-shop nastaví. Každý odborný pojem vysvetľujeme v zátvorke pri prvom použití. Žiadny e-shop v texte nemenujeme.
Abstrakt
Cieľom štúdie bolo zistiť, aké základné bezpečnostné nastavenia vidí návštevník na úvodnej stránke slovenských e-shopov. Z 23 290 e-shopov, ktoré prešli predbežnou kontrolou (fungujú, majú vlastnú doménu, šifrované spojenie https a súbor robots.txt, v ktorom web určuje, kam smú roboty, nám návštevu dovoľuje), sme po skupinách podľa platformy vybrali 10 000. Navštívili sme ich 20. 11. 2026.
Pozreli sme sa na hlavičky odpovede úvodnej stránky (pokyny, ktoré server pošle prehliadaču spolu so stránkou), na úvodnú stránku otvorenú v telefóne a na cookies, ktoré e-shop nastaví na vlastnej doméne.
Takmer 4 z 10 e-shopov (38,3 %) neposiela ani jednu zo 6 bežných bezpečnostných hlavičiek a približne 7 z 10 (70,6 %) nastavuje aspoň jednu cookie bez príznaku Secure (cookie sa smie posielať len šifrovaným spojením). Prvé číslo je vážený odhad pre e-shopy s funkčným https (3 078 z 10 000 vo vzorke). Typický e-shop má jednu z nich. Hlavičku HSTS (pokyn „vždy používaj https“) má len 25,6 % e-shopov a politiku Content-Security-Policy, čiže zoznam zdrojov, z ktorých smie stránka načítať skripty, má 2,7 %.
Podiely sú vážené späť na skutočné zloženie platforiem. Meranie ukazuje, čo pošle e-shop prehliadaču návštevníka, nie či e-shop spĺňa zákon alebo či je bezpečný.
Hlavné zistenia
- Žiadnu z 6 bežných bezpečnostných hlavičiek neposiela 38,3 % slovenských e-shopov (3 078 z 10 000 vo vzorke, surový podiel 30,8 %, 95 % interval spoľahlivosti, čiže rozpätie, ktoré ukazuje presnosť odhadu, 29,9 až 31,7 %). Vážený medián (prostredná hodnota) je 1 hlavička zo 6. Všetkých 6 hlavičiek má 1,7 % e-shopov (225 z 10 000, surovo 2,3 %).
- Hlavičku HSTS (Strict-Transport-Security, pokyn, aby prehliadač vždy používal https) posiela 25,6 % e-shopov (3 759 z 10 000, surovo 37,6 %, interval 36,6 až 38,5 %). S dostatočne dlhou platnosťou, aspoň 180 dní, ju má 19,9 % (2 621 z 10 000, surovo 26,2 %).
- Content-Security-Policy (CSP, zoznam zdrojov, z ktorých smie stránka načítať skripty a iný obsah) nastavuje 2,7 % e-shopov (316 z 10 000, surovo 3,2 %, interval 2,8 až 3,5 %).
- Aspoň jednu cookie bez príznaku Secure (cookie sa smie posielať len šifrovaným spojením) nastavuje na vlastnej doméne 70,6 % e-shopov (7 327 z 10 000, surovo 73,3 %, interval 72,4 až 74,1 %). Medián počtu takých cookies je 2 na e-shop a päť alebo viac ich má 35,5 % e-shopov (náš výpočet).
- Cookie podobnú relácii (sedeniu) bez príznaku HttpOnly (cookie, ktorú skript na stránke nemôže prečítať) nastavuje 8,1 % e-shopov (841 z 10 000, surovo 8,4 %, interval 7,9 až 9,0 %).
- Verziu softvéru, napríklad Apache (program, ktorý web sprístupňuje) alebo PHP (programovací jazyk, v ktorom beží veľa e-shopov) s číslom verzie, prezrádza v hlavičke Server alebo X-Powered-By 10,2 % e-shopov (1 205 z 10 000, surovo 12,1 %, interval 11,4 až 12,7 %).
- Obrázok, skript, rámec alebo štýl z nešifrovanej adresy http:// má v kóde úvodnej stránky 2,8 % e-shopov (225 z 10 000, surovo 2,3 %, interval 2,0 až 2,6 %).
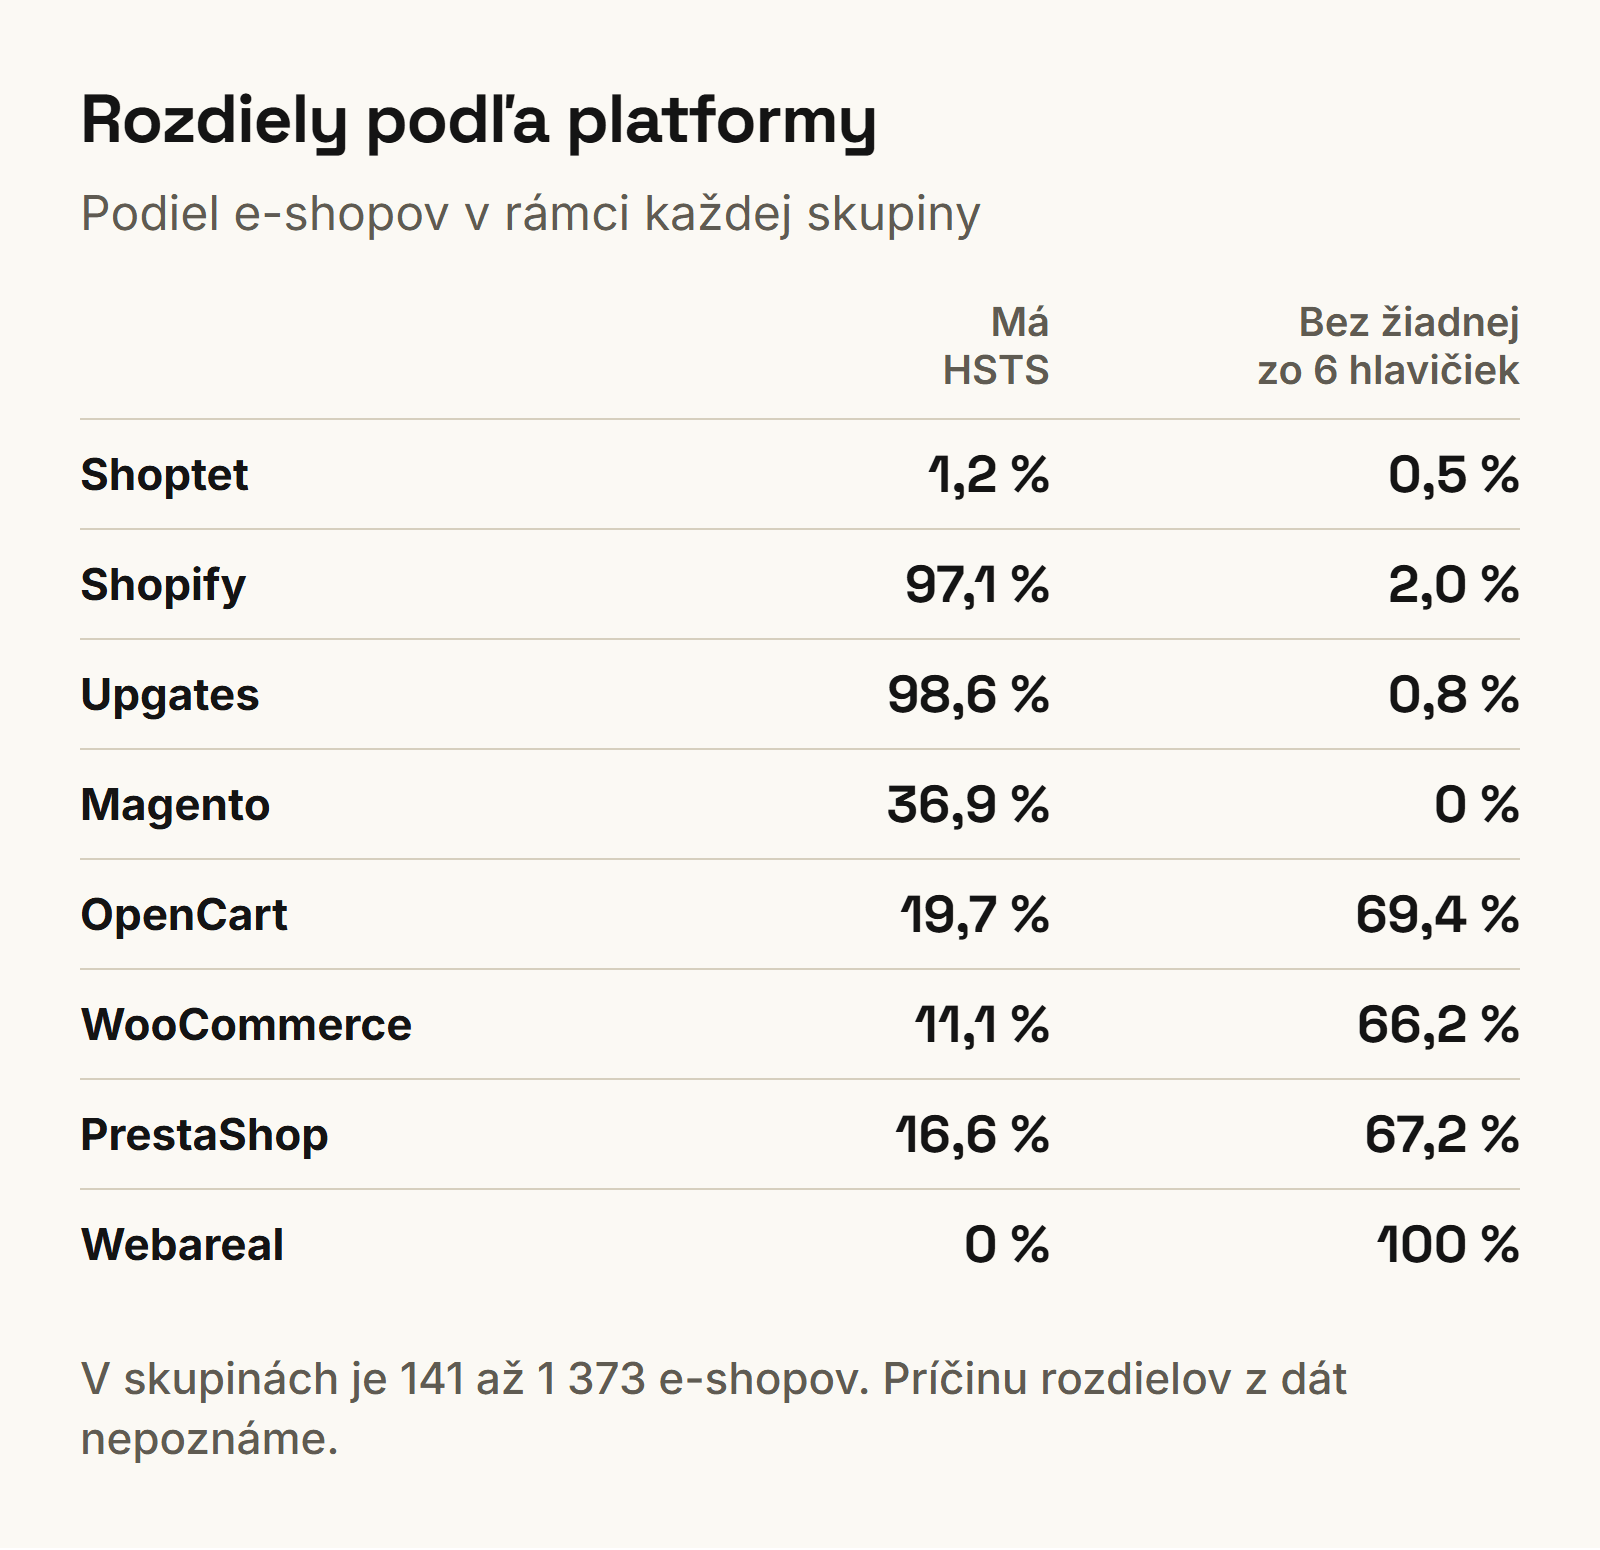
- Výsledky sa podľa skupiny platforiem líšia veľmi. Podiel e-shopov bez ktorejkoľvek zo 6 hlavičiek je v jednej skupine 100 % (350 z 350) a v dvoch iných skupinách 0 % (0 zo 141 a 0 zo 130). Príčiny rozdielov z dát nepoznáme.
- Presnosť merania sme overili nezávislou kontrolou: pri hlavičkách a cookies bola zhoda 50 z 50 náhodných e-shopov (100 %). Zistenie o http:// prvkoch sme prekontrolovali aj na 10 potvrdených prípadoch.
Upozornenie: toto je meranie toho, čo dostane návštevník, nie bezpečnostný audit, právne poradenstvo ani posúdenie konkrétneho e-shopu. Chýbajúca hlavička nie je dôkaz slabiny a prítomná hlavička nie je dôkaz bezpečnosti. Údaje platia k 20. 11. 2026.
1. Úvod a výskumné otázky
E-shop prijíma osobné údaje, adresy, telefónne čísla a platby. Aj keď samotná platba prebieha u poskytovateľa platobnej brány, zákazník si vytvára účet, vypĺňa formulár a nechá v prehliadači cookies, ktoré ho po prihlásení spoznajú. Preto je užitočné vedieť, aké základné ochrany e-shop zapína.
Prehliadač sa dá o niektoré ochrany požiadať jednoducho: server mu k stránke pošle hlavičky odpovede, krátke textové pokyny typu „túto stránku načítaj len cez https“ alebo „túto stránku nedovoľ vložiť do cudzej“. Nastavenie hlavičiek nemení vzhľad stránky. Pokyny zároveň dostane každý, kto stránku otvorí, takže ich môžeme zmerať bez toho, aby sme čokoľvek skúšali alebo napádali.
Súvisiace témy sme rozoberali aj v našich predchádzajúcich štúdiách: o prístupnosti slovenských e-shopov a o cookies a povinných údajoch predajcu. O povinnostiach firiem v oblasti kybernetickej bezpečnosti píšeme v článku o NIS2 pre malé firmy. Táto štúdia právne povinnosti nehodnotí. Zameriava sa na to, čo sa dá zmerať.
Ide o opisnú prierezovú štúdiu: každý e-shop sme zmerali raz a opisujeme, aký je stav v ten deň. Nemá testovať hypotézu a nezisťuje, prečo sú e-shopy nastavené tak, ako sú.
Štúdia mala odpovedať na päť otázok.
- Koľko slovenských e-shopov posiela bežné bezpečnostné hlavičky a koľko z nich?
- Ako často e-shopy používajú HSTS a politiku CSP?
- Ako často nastavujú cookies bez príznakov Secure a HttpOnly?
- Koľko e-shopov prezrádza verziu softvéru alebo načítava prvky z nešifrovanej adresy?
- Líšia sa výsledky podľa platformy e-shopu a ako presne sme merali?
2. Ako sme meranie robili
2.1 Vzorka a výber
Vzorka je skupina e-shopov, na ktorej meriame. Čísla v texte platia pre túto vzorku a po prepočte (pozri časť 2.5) odhadujú stav všetkých e-shopov, ktoré prešli predbežnou kontrolou. Pre všetky slovenské e-shopy ich považovať nemožno, lebo nevieme, aká časť e-shopov v našom zozname chýba. Výber nebol celkom náhodný (bol po skupinách podľa platformy), preto uvádzame vážené aj surové čísla. Keď v texte píšeme „slovenských e-shopov“, myslíme tým túto skupinu.
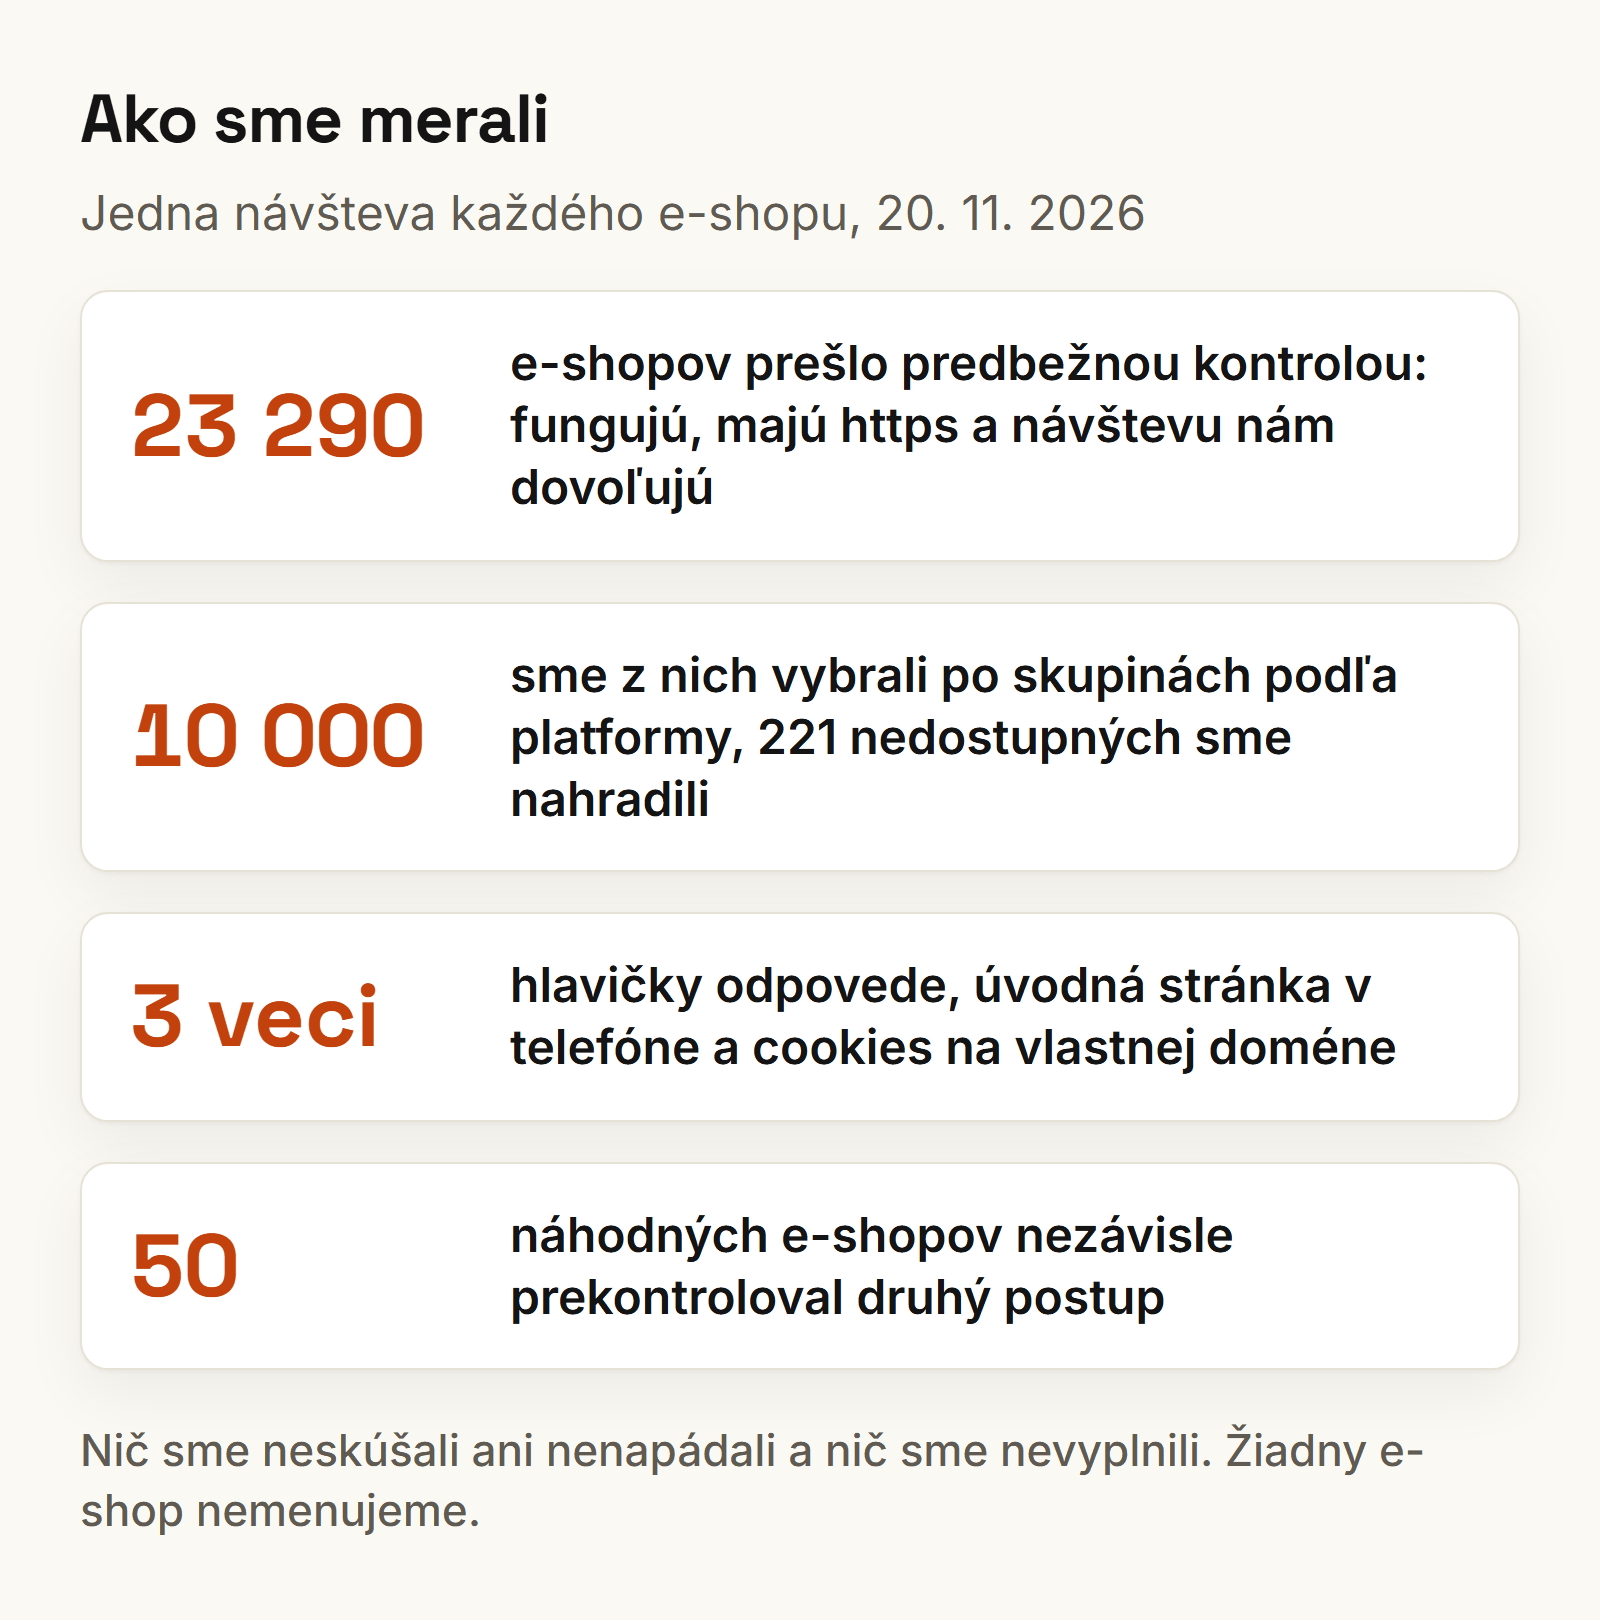
Do predbežnej kontroly sme zaradili e-shopy, ktoré fungujú, majú vlastnú doménu, platný https a v súbore robots.txt nám návštevu nezakázali. Prešlo ňou 23 290 e-shopov. Z nich sme po skupinách podľa platformy vybrali 10 000.
Z vybraných e-shopov bolo 221 nedostupných alebo odmietlo návštevu. Každý z nich sme nahradili iným e-shopom z tej istej platformy, aby veľkosť skupín zostala rovnaká.
Dôležité: všetky podiely v štúdii sú podiely e-shopov, ktoré fungujú a majú platný https. Zoznam, z ktorého pochádzajú, mal 28 207 adries. Prešlo 23 290, neprešlo 4 917. U 1 041 adries (3,7 % zo zoznamu, náš súčet 991 s neplatným certifikátom a 50 bez https) sa https nepodarilo nadviazať vôbec, preto ich ďalej nemeriame a nie sú v 10 000. Toto číslo popisuje zoznam adries, nie všetky slovenské e-shopy.
2.2 Použitý postup
Pri každom e-shope sme zmerali tri veci, všetko 20. 11. 2026.
Po prvé hlavičky odpovede. Poslali sme jednu obyčajnú požiadavku na úvodnú stránku (takú, akú pošle každý prehliadač) a uložili sme hlavičky, ktoré server vrátil.
Po druhé kód úvodnej stránky. Otvorili sme ju v prehliadači Chromium (základ prehliadača Chrome) v zobrazení na telefóne a pozreli sme sa na výsledný kód stránky: či obsahuje obrázok, skript, rámec, médium alebo štýl, ktorého adresa začína nešifrovaným http://.
Po tretie cookies. Pri otvorení stránky v zobrazení na počítači sme zaznamenali, aké cookies e-shop nastavil na vlastnej doméne, a ktoré príznaky majú. Hodnoty cookies sa nikdy neukladali, uložili sme len ich názvy a príznaky.
Pri predbežnej kontrole sme vylúčili e-shopy, ktoré nám návštevu v súbore robots.txt zakázali. Robot na nič neklikol, neprihlasoval sa, nevypĺňal formuláre, neskúšal heslá ani nič nenapádal. Meria sa len to, čo každému návštevníkovi pošle server vlastný od seba.
2.3 Čo sme merali
Šesť bežných bezpečnostných hlavičiek a čo každá robí (opisy vychádzajú z dokumentácie MDN, ktorú vedie Mozilla):
- HSTS (Strict-Transport-Security). Prehliadač sa dozvie, že tento web má vždy používať https a zapamätá si to na dobu uvedenú v údaji max-age. Dostatočne dlhou platnosťou rozumieme max-age aspoň 15 552 000 sekúnd, čiže 180 dní. Ak hlavička chýba, platnosť nie je dostatočná.
- Content-Security-Policy (CSP). Zoznam zdrojov, z ktorých smie stránka načítať skripty a iný obsah. Chráni najmä pred vloženým cudzím skriptom (útok XSS, pri ktorom cudzí skript beží vo vašej stránke). Počítali sme len hlavičku, ktorá nastavuje pravidlo default-src alebo script-src (pravidlá pre všetky zdroje, resp. pre skripty). Variant „len hlási“, politika obsahujúca len frame-ancestors a politika nastavená len v kóde stránky (značka meta, skrytý údaj v kóde stránky) sa nepočítajú.
- X-Frame-Options alebo pravidlo frame-ancestors v CSP. Stránka sa nesmie vložiť do rámca na cudzom webe, čo bráni takzvanému clickjackingu (podvodu, pri ktorom sa cudzia stránka tvári ako vaša).
- X-Content-Type-Options: nosniff. Prehliadač nesmie typ súboru hádať a musí sa riadiť tým, čo mu server oznámil.
- Referrer-Policy. Určuje, koľko informácie o predošlej stránke sa pošle ďalej pri prechode na iný web.
- Permissions-Policy. Stránke a jej vloženým rámcom sa dá zakázať používať funkcie prehliadača, napríklad polohu, kameru alebo mikrofón. Do merania sme započítali aj staršiu hlavičku Feature-Policy; to je naše pravidlo, nie údaj z MDN.
Ďalšie veličiny:
- Verzia softvéru v hlavičke. Hlavička Server alebo X-Powered-By obsahuje číslo verzie, napríklad Apache/2.4.41 alebo PHP/7.4.3. Samotná hlavička X-Powered-By bez verzie je samostatná veličina.
- Nešifrovaný prvok v kóde stránky. Obrázok, skript, rámec, médium alebo štýl, ktorého adresa začína http:// na stránke načítanej cez https. Obyčajné odkazy na iné stránky sa nepočítajú. Pojem pre takýto jav je zmiešaný obsah (mixed content), ale namiesto neho používame vlastné meranie adresy v kóde, pozri časť 2.4.
- Cookie bez príznaku Secure. Cookie nastavená na vlastnej doméne e-shopu, ktorá nemá príznak Secure. Podľa MDN sa cookie s príznakom Secure posiela len šifrovaným spojením.
- Relačná cookie bez príznaku HttpOnly. Cookie s názvom typickým pre reláciu (napríklad PHPSESSID, session, frontend, cookies s názvom začínajúcim PrestaShop alebo wp_woocommerce_session) bez príznaku HttpOnly. Podľa MDN skript na stránke takú cookie nemôže prečítať, čo pomáha proti krádeži relácie cez cudzí skript. Ak žiadnu takú cookie nevidíme, výsledok je „nie“.
Počet bežných hlavičiek z 6 je súčet šiestich vlastností: HSTS, CSP, X-Frame-Options alebo frame-ancestors, X-Content-Type-Options, Referrer-Policy a Permissions-Policy. Ide o náš vlastný súčet, nie o oficiálnu normu.
2.4 Kontrola presnosti merania
Nezávislý agent (program s umelou inteligenciou) prepočítal každé pole z uložených surových súborov a porovnal ho s uloženým výsledkom. Druhý agent potvrdzoval každú nájdenú chybu. V prvom kole kontroly bolo 50 náhodných e-shopov a všetky polia. V druhom kole sme znova overili 50 náhodných e-shopov pri troch poliach, ktoré sme po prvom kole upravili, a k nim 10 e-shopov, pri ktorých meranie vykázalo nešifrovaný prvok.
Výsledky sú v časti 3.7. Kontrola ukazuje, že uložené čísla zodpovedajú tomu, čo e-shop poslal. Nehovorí, že e-shop je bezpečný alebo nebezpečný.
Tri veci sme nezverejnili, lebo nespĺňali našu hranicu 95 % správnosti alebo mali príliš málo overených prípadov: pole o zmiešanom obsahu v pôvodnej podobe, tvrdenia o starých verziách jazyka PHP a počet e-shopov s viditeľnou verziou WordPressu. Podrobnosti sú v časti 3.7.
2.5 Štatistické spracovanie a váženie
Vzorku sme vyberali po skupinách podľa platformy, takže malé platformy sú v nej zastúpené viac, než zodpovedá ich skutočnému podielu. Preto sú podiely v nadpisoch a vo výsledkoch vážené: prepočítali sme ich späť na skutočné zloženie platforiem v 23 290 preverených e-shopoch. Vážený podiel je teda podiel e-shopov z nášho zoznamu, ktoré prešli predbežnou kontrolou. Pre stručnosť ho v texte nazývame podiel slovenských e-shopov a v nadpisoch ho používame.
Popri ňom uvádzame surové počty „x z y“ a pri nich surový podiel s 95 % intervalom spoľahlivosti. Interval spoľahlivosti je rozpätie, ktoré ukazuje, ako veľmi sa podiel zistený na vzorke môže líšiť od skutočnosti len kvôli náhodnému výberu. Vypočítali sme ho Wilsonovou metódou (bežným vzorcom pre podiely). Surový a vážený podiel sa môžu veľmi líšiť. Napríklad HSTS má vo vzorke 37,6 % e-shopov, ale po prepočte na skutočné zloženie platforiem 25,6 %, lebo skupiny s vysokým podielom HSTS sú vo vzorke zastúpené viac, než zodpovedá ich skutočnému podielu.
Čísla označené ako „náš výpočet“ (podiel bez ktorejkoľvek hlavičky, podiel s piatimi a viac cookies bez Secure a podobne) sme dopočítali z uložených riadkov rovnakým váženým postupom. Nie sú v hotovom súhrne merania.
V porovnaní platforiem sú podiely surové, vypočítané v rámci každej skupiny. Mediány uvádzame s kvartilmi, čiže hodnotami, medzi ktorými leží prostredná polovica e-shopov.
3. Zistenia
3.1 Koľko bezpečnostných hlavičiek e-shopy posielajú
Žiadnu zo 6 bežných hlavičiek neposiela 38,3 % slovenských e-shopov. Vo vzorke to bolo 3 078 z 10 000, teda 30,8 % (95 % interval 29,9 až 31,7 %). Najviac jednu hlavičku má 54,7 % e-shopov (4 913 z 10 000, surovo 49,1 %). Štyri a viac hlavičiek má 7,7 % (749 z 10 000, surovo 7,5 %) a všetkých 6 má 1,7 % (225 z 10 000, surovo 2,3 %). Všetky tri čísla v tomto odseku sú náš vlastný výpočet.
Rozdelenie podľa počtu hlavičiek (vážené, náš výpočet):
| Počet hlavičiek zo 6 | Podiel e-shopov |
|---|---|
| 0 | 38,3 % |
| 1 | 16,4 % |
| 2 | 25,8 % |
| 3 | 11,8 % |
| 4 | 2,8 % |
| 5 | 3,1 % |
| 6 | 1,7 % |
Typický e-shop má podľa váženého mediánu 1 hlavičku zo 6 (kvartily 0 až 2). Surový medián vo vzorke je 2 (kvartily 0 až 3), lebo vo vzorke je viac e-shopov z platforiem, ktoré hlavičky posielajú.
3.2 Jednotlivé hlavičky
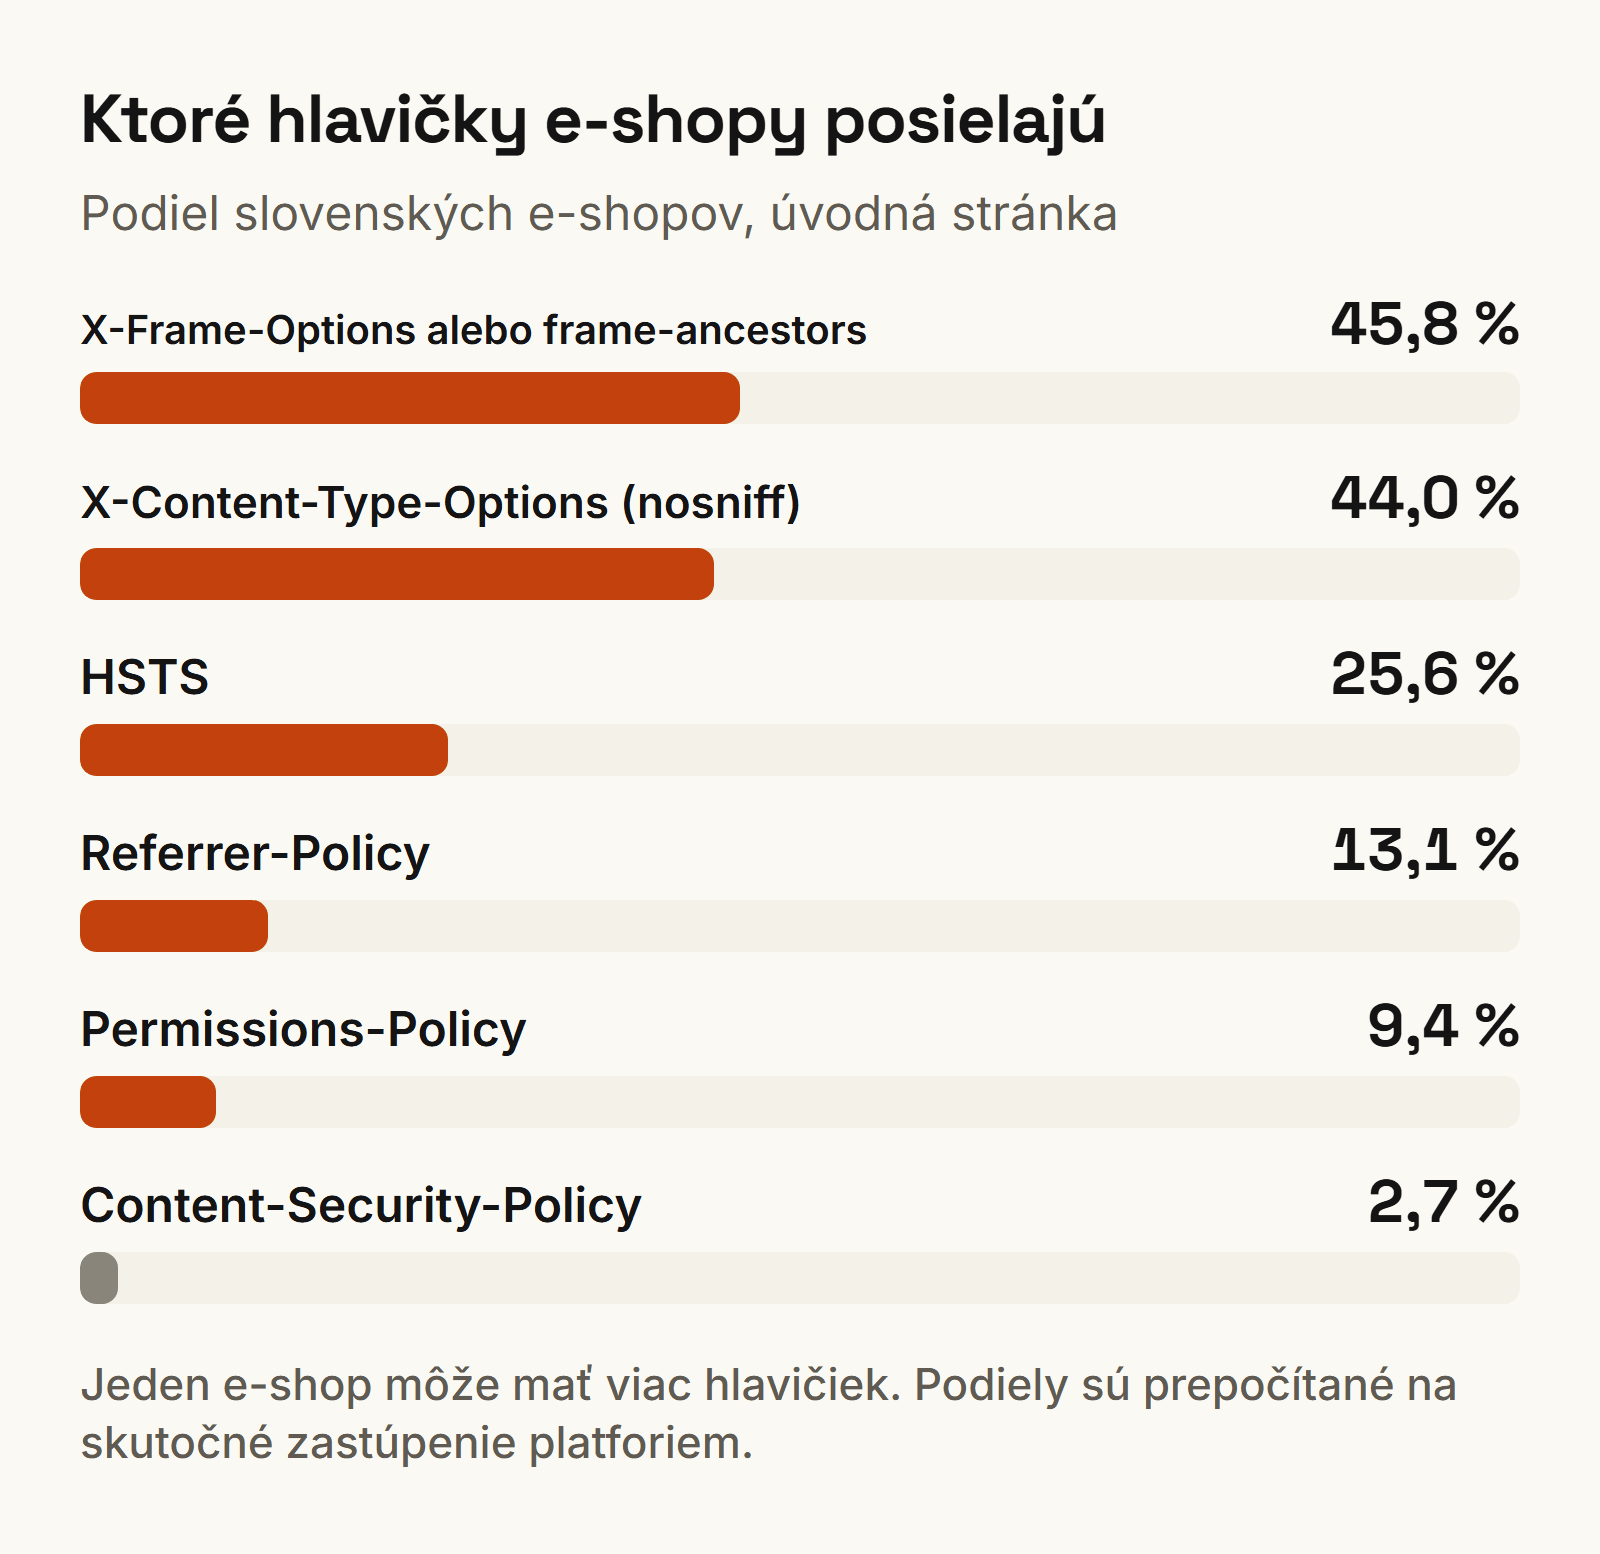
| Hlavička | Vážený podiel e-shopov | Surovo |
|---|---|---|
| X-Frame-Options alebo frame-ancestors | 45,8 % | 5 481 z 10 000 (54,8 %, 53,8 až 55,8 %) |
| X-Content-Type-Options | 44,0 % | 5 049 z 10 000 (50,5 %, 49,5 až 51,5 %) |
| HSTS | 25,6 % | 3 759 z 10 000 (37,6 %, 36,6 až 38,5 %) |
| HSTS s platnosťou aspoň 180 dní | 19,9 % | 2 621 z 10 000 (26,2 %, 25,4 až 27,1 %) |
| Referrer-Policy | 13,1 % | 1 026 z 10 000 (10,3 %, 9,7 až 10,9 %) |
| Permissions-Policy | 9,4 % | 727 z 10 000 (7,3 %, 6,8 až 7,8 %) |
| Content-Security-Policy | 2,7 % | 316 z 10 000 (3,2 %, 2,8 až 3,5 %) |
HSTS
HSTS posiela 25,6 % slovenských e-shopov (3 759 z 10 000). Ak hlavičku e-shop neposiela, prehliadač pri zadaní adresy bez https skúsi najprv nešifrovanú verziu a až potom ho server presmeruje. HSTS tento krok odstráni, ale až od druhej návštevy, lebo si prehliadač pokyn zapamätá.
Dostatočne dlhú platnosť, aspoň 180 dní, má 19,9 % e-shopov (2 621 z 10 000). Naša hranica 180 dní je naše meradlo, nie oficiálna norma. Dokumentácia MDN uvádza ako minimum pre zaradenie do zoznamu predinštalovaných webov v prehliadačoch 1 rok (31 536 000 sekúnd); v jej príklade je hodnota 2 roky.
Skontrolujete to tak, že v prehliadači otvoríte nástroje pre vývojárov (kláves F12), záložku Sieť (Network), kliknete na prvú požiadavku a v hlavičkách odpovede hľadáte Strict-Transport-Security.
Content-Security-Policy
CSP má 2,7 % e-shopov (316 z 10 000, surovo 3,2 %, interval 2,8 až 3,5 %). Je to najzriedkavejšia z 6 hlavičiek. Bez nej prehliadač spustí aj skript, ktorý sa do stránky dostal omylom alebo zneužitím. Podľa MDN CSP nenahrádza kontrolu vstupov, je to doplnková vrstva.
Jej zavedenie môže byť pracnejšie: e-shopy zvyčajne načítavajú skripty od viacerých služieb (platby, mapy, meranie návštevnosti) a politika musí každú z nich povoliť. Je to naša úvaha, meranie ju neoveruje. Prečo ju používa tak málo e-shopov, z dát nevieme. MDN uvádza variant, ktorý politiku iba hlási a nevynucuje, ako spôsob, ako ju najprv vyskúšať. Naše meranie takýto variant nepočíta.
Ostatné hlavičky
X-Frame-Options alebo pravidlo frame-ancestors má 45,8 % e-shopov a X-Content-Type-Options 44,0 %. Sú to dve najčastejšie hlavičky zo šiestich. Referrer-Policy má 13,1 % e-shopov a Permissions-Policy 9,4 %. Pri Referrer-Policy treba dodať, že prehliadače používajú rozumné predvolené správanie aj bez hlavičky.
3.3 Cookies
Cookie je malý súbor, ktorý si prehliadač ukladá od e-shopu a posiela mu ho pri ďalších požiadavkách. Meriame len cookies nastavené na vlastnej doméne e-shopu pri načítaní úvodnej stránky v zobrazení na počítači.
Aspoň jednu cookie bez príznaku Secure nastavuje 70,6 % slovenských e-shopov (7 327 z 10 000, surovo 73,3 %, interval 72,4 až 74,1 %). Medián počtu takých cookies je 2 na e-shop (kvartily 0 až 7; surový medián je tiež 2, kvartily 0 až 5). Päť a viac cookies bez Secure má 35,5 % e-shopov (2 567 z 10 000, surovo 25,7 %, interval 24,8 až 26,5 %, náš výpočet).
Treba si uvedomiť, že príznak Secure sa týka jedinej veci: či prehliadač cookie smie poslať aj nešifrovaným spojením. Pri e-shope, ktorý je celý na https a má HSTS, je riziko menšie (podľa MDN sa cookie bez Secure môže poslať nešifrovaným spojením len vtedy, keď sa prehliadač k webu pripojí bez https; HSTS pôsobí až od druhej návštevy). Číslo teda ukazuje, ako často e-shop túto ochranu v samotnej cookie nenastavil, nie koľko zákazníkov bolo vystavených útoku.
Relačnú cookie bez príznaku HttpOnly nastavuje 8,1 % e-shopov (841 z 10 000, surovo 8,4 %, interval 7,9 až 9,0 %).
Relačná cookie je tá, podľa ktorej vás e-shop pozná počas návštevy, napríklad keď máte v košíku tovar alebo ste prihlásený. Ak nemá HttpOnly, skript na stránke ju môže prečítať, takže cudzí skript, ktorý sa do stránky dostane, by ju mohol získať. Pri tomto čísle platí, že e-shop bez takej cookie na úvodnej stránke je v meraní „nie“.
3.4 Verzia softvéru v hlavičke
Hlavička Server alebo X-Powered-By obsahuje číslo verzie u 10,2 % slovenských e-shopov (1 205 z 10 000, surovo 12,1 %, interval 11,4 až 12,7 %). Samotnú hlavičku X-Powered-By, bez ohľadu na to, či obsahuje verziu, posiela 8,5 % e-shopov (757 z 10 000, surovo 7,6 %). Verzie v texte neuvádzame ani nepočítame po jednotlivých číslach, uvádzame len, či ju hlavička obsahuje.
Prečo to záleží: číslo verzie hovorí každému, aký program na serveri beží. Samo o sebe to e-shop neohrozuje, ale ak je verzia zastaraná, môže to uľahčiť hľadanie známych slabín. Skutočne to záleží na tom, či je softvér aktualizovaný, a to naše meranie nezisťuje. Hlavička je len stopa.
3.5 Nešifrované prvky na stránke
Obrázok, skript, rámec, médium alebo štýl z adresy http:// má v kóde úvodnej stránky načítanej cez https 2,8 % e-shopov (225 z 10 000, surovo 2,3 %, interval 2,0 až 2,6 %). Podľa MDN prehliadače časť takýchto požiadaviek (obrázky, zvuk, video) automaticky prepíšu na https a ostatné (skripty, štýly) zablokujú. Číslo preto neznamená, že zákazníkovi sa niečo nezabezpečené skutočne zobrazilo, ale že e-shop má v kóde zastaranú adresu, ktorá môže spôsobiť chýbajúci obrázok alebo nefunkčný prvok.
3.6 Rozdiely podľa platformy e-shopu
Platforma je program, v ktorom sa e-shop spravuje. Určili sme ju z podoby stránky, takže pri niektorých e-shopoch môže byť určená nesprávne. Skupina „neznáma alebo iná“ obsahuje e-shopy, pri ktorých platformu nepoznáme, aj ostatné menšie systémy. Názvy používame len ako kategórie vzorky.
Skupiny majú rôznu veľkosť. Pri skupinách pod 400 e-shopov sú intervaly spoľahlivosti široké, približne plus mínus 5 percentuálnych bodov. Podiely v tabuľke sú surové v rámci skupiny, nie vážené.
| Platforma | E-shopov | HSTS | Bez ktorejkoľvek zo 6 hlavičiek | Cookie podobná relácii bez HttpOnly |
|---|---|---|---|---|
| Shoptet | 1 373 | 1,2 % (17) | 0,5 % (7) | 0,1 % (2) |
| Shopify | 1 109 | 97,1 % (1 077) | 2,0 % (22) | 0,2 % (2) |
| WooCommerce | 1 373 | 11,1 % (152) | 66,2 % (909) | 6,9 % (95) |
| PrestaShop | 1 071 | 16,6 % (178) | 67,2 % (720) | 16,7 % (179) |
| OpenCart | 604 | 19,7 % (119) | 69,4 % (419) | 49,2 % (297) |
| Upgates | 589 | 98,6 % (581) | 0,8 % (5) | 0,2 % (1) |
| neznáma alebo iná | 1 372 | 42,9 % (588) | 35,4 % (486) | 18,6 % (255) |
| Webnode | 460 | 0,9 % (4) | 3,0 % (14) | 0,2 % (1) |
V zátvorke je počet e-shopov. Podiel bez ktorejkoľvek hlavičky je náš výpočet.
Zo skupín, ktoré tabuľka neukazuje, má Webareal (350 e-shopov) 0 % HSTS a všetkých 350 bez ktorejkoľvek hlavičky (100 %). Unisite (130 e-shopov) má HSTS u 130 zo 130 a žiadny e-shop bez hlavičiek (0 %). Magento (141 e-shopov) má bez hlavičiek 0 zo 141 a HSTS u 52 zo 141 (36,9 %).
Eshop-rychlo (524) má HSTS u 523 z 524 (99,8 %). BiznisWeb (395) má HSTS len u 6 z 395 (1,5 %), ale X-Frame-Options alebo frame-ancestors u 363 z 395 (91,9 %).
Next.js (294) má HSTS u 200 z 294 (68,0 %) a VirtueMart (215) u 132 z 215 (61,4 %), pričom VirtueMart má aj najvyšší podiel CSP, 107 z 215 (49,8 %), nasleduje Magento 44 zo 141 (31,2 %). Skupiny VirtueMart, Next.js, Magento, Unisite a Webareal sú malé, a ich intervaly sú preto široké.
Niektoré rozdiely sú nápadné. Na jednej strane je skupina s HSTS u takmer všetkých e-shopov (Shopify 97,1 %, Upgates 98,6 %) a na druhej skupina s HSTS menej než u 2 % (Shoptet 1,2 %, Webnode 0,9 %). Zároveň má Shoptet X-Frame-Options alebo frame-ancestors u 99,2 % e-shopov (1 362 z 1 373) a X-Content-Type-Options u 99,3 % (1 363 z 1 373), takže bez ktorejkoľvek hlavičky je len 0,5 %. Pri Shopify je platnosť HSTS aspoň 180 dní len u 1,3 % e-shopov (14 z 1 109), hoci hlavičku posiela 97,1 %: platnosť je teda v meraní u takmer všetkých e-shopov kratšia než naša hranica.
Príčinu rozdielov z dát nepoznáme. Môže ísť o samotnú platformu, o hosting (službu, na ktorej e-shop beží), o nastavenie alebo o vek e-shopov. Hlavičky navyše môže pridávať alebo odoberať služba, ktorá stojí pred e-shopom (napríklad sieť na rýchle doručovanie obsahu alebo firewall). Štatistickým testom sme rozdiely nepotvrdzovali.
3.7 Presnosť merania
Nezávislý agent prepočítal polia z uložených surových súborov a porovnal ich s uloženým výsledkom. Druhý agent potvrdzoval každú nájdenú chybu.
- Hlavičky HSTS, HSTS s dostatočnou platnosťou, CSP, X-Frame-Options alebo frame-ancestors, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, počet hlavičiek, verzia v hlavičke Server alebo X-Powered-By, hlavička X-Powered-By a cookies bez Secure a bez HttpOnly: 50 z 50 správne (100 %), v prvom kole.
- Nešifrovaný prvok v kóde stránky: 50 z 50 správne v druhom kole (49 bez prvku, 1 s prvkom) a všetkých 10 prípadov, pri ktorých meranie prvok našlo, sa potvrdilo ako skutočný obrázok, skript alebo rámec s adresou http:// v kóde stránky. Falošné nájdenia sme tak overili, falošné nenájdenia len cez náhodných 50.
- Značka generátora v kóde stránky (len opisný údaj, nepoužívame ho v nadpisoch): v prvom kole 1 chyba z 12 (zvyšok po odstránení verzie), po oprave 50 z 50.
Tri veci sme nezverejnili.
Pole o zmiešanom obsahu (mixed content) malo v prvom kole 4 falošné nájdenia z 50 (92 %, pod našou hranicou 95 %), pretože sa počítalo presmerovanie úvodnej stránky. Namiesto neho uvádzame meranie nešifrovanej adresy v kóde stránky (časť 3.5).
Tvrdenia o starých verziách PHP sme nezverejnili, lebo kontrola overila len jediný e-shop.
Počet e-shopov s viditeľnou verziou WordPressu tiež neuvádzame ako číslo: overili sme len 7 e-shopov a dva výpočty sa líšili.
4. Diskusia
Výsledky treba čítať s tým, čo meranie ukazuje a čo nie.
Základné hlavičky sú rozdelené nerovnomerne. Vyše tretiny e-shopov (podľa váženia 38,3 %) neposiela ani jednu z 6 bežných hlavičiek, kým 7,7 % ich posiela 4 a viac. Typický e-shop má 1. Hlavičky sa zvyčajne nastavujú na serveri alebo v službe pred e-shopom, nie v samotnom programe e-shopu.
Chýbajúca hlavička nie je dôkaz slabiny. Hlavičky sa dajú pridať alebo odobrať službou pred e-shopom, môžu sa líšiť podľa stránky a podľa návštevníka a niektoré ochrany existujú aj inak. Jednou požiadavkou na úvodnú stránku zistíme len to, čo vidí prehliadač pri tejto jednej požiadavke.
Prítomná hlavička nie je dôkaz bezpečnosti. E-shop môže poslať všetkých 6 hlavičiek a mať vážnu slabinu inde, napríklad v zastaranom doplnku. Žiadna z hlavičiek nenahrádza aktualizácie softvéru, zálohy a správne spravované prístupy.
CSP je v tejto vzorke vzácna. Podiel 2,7 % je najnižší zo všetkých šiestich hlavičiek. Nehovorí, že ostatných 97,3 % e-shopov je ohrozených. Hovorí, že politiku, ktorá zužuje, odkiaľ sa smú načítať skripty, používa málo e-shopov. Možným vysvetlením je, že jej zavedenie vyžaduje poznať každý skript, ktorý e-shop načítava. Ide o našu domnienku, meranie ju nepotvrdzuje.
Cookies bez Secure sú v tejto vzorke časté. Aspoň jednu nastavuje 70,6 % e-shopov. Pri e-shopoch s HSTS a výlučne https je dôsledok menší, hoci HSTS pôsobí až od druhej návštevy. Kombináciu „bez HSTS a bez CSP“ má 73,8 % e-shopov (6 190 z 10 000 vo vzorke, surovo 61,9 %, interval 60,9 až 62,8 %, náš výpočet).
Rozdiely podľa platformy. Rozdiely sú veľké, od 0 % do 100 % pri tej istej veličine, ale z tabuľky nemožno vyvodiť, že jedna platforma je bezpečnejšia než druhá: príčinu z dát nepoznáme.
Právny rámec. Táto štúdia nehodnotí, či e-shop plní nejakú povinnosť. Naše meranie nie je audit. Podľa čoho sa posudzuje kybernetická bezpečnosť firiem, rozoberáme v samostatnom článku o NIS2 pre malé firmy.
5. Obmedzenia
- Jedna požiadavka, jeden okamih, zvonku. Každý e-shop sme navštívili raz, bez prihlásenia. Pri inej stránke, inom čase alebo inom návštevníkovi sa môžu hlavičky líšiť.
- Len úvodná stránka. Košík, pokladňa, prihlásenie a administrácia sa nemerali. Tam môžu byť hlavičky aj cookies iné.
- Služba pred e-shopom. Sieť na doručovanie obsahu alebo firewall môže hlavičky pridať alebo skryť. Chýbajúca hlavička nie je dôkaz slabiny a prítomná nie je dôkaz bezpečnosti.
- CSP len v hlavičke. Politika nastavená len v značke meta v kóde stránky sa nepočíta, rovnako ani variant, ktorý politiku iba hlási, ani politika, ktorá nastavuje len frame-ancestors.
- Cookies len pri načítaní na počítači. Merali sme cookies na vlastnej doméne e-shopu pri jednom načítaní úvodnej stránky v zobrazení na počítači. Cookies po kliknutí, prihlásení alebo vložení do košíka sa nemerali. Hodnoty cookies sa neukladali.
- Vlastný zoznam a váženie. Zoznam e-shopov je náš vlastný katalóg. Váženie späť na zloženie platforiem opravuje nerovnaký výber, ale nezahŕňa chyby určenia platformy ani e-shopy, ktoré v zozname chýbajú.
- Len e-shopy s https. 1 041 adries zo 28 207 (3,7 %) nemalo platný https a nebolo zmerané. Štúdia popisuje e-shopy, ktoré sú online a majú funkčný https.
- Malé platformy. Skupiny pod 400 e-shopov majú intervaly približne plus mínus 5 percentuálnych bodov.
- Bez právneho posúdenia. Meriame, čo dostane návštevník, a nehodnotíme, či e-shop spĺňa nejakú povinnosť. Verzia v hlavičke nehovorí, či je softvér zastaraný.
6. Záver
E-shopy s funkčným https majú zapnuté základné ochrany veľmi nerovnomerne. Podľa váženého odhadu 38,3 % z nich neposiela ani jednu zo 6 bežných bezpečnostných hlavičiek, kým pri 7,7 % ich je 4 a viac. HSTS má len 25,6 % e-shopov a politiku CSP 2,7 %. Aspoň jednu cookie bez príznaku Secure nastavuje 70,6 % e-shopov a relačnú cookie bez HttpOnly 8,1 %.
Verziu softvéru v hlavičke prezrádza 10,2 % e-shopov a nešifrovaný prvok v kóde stránky má 2,8 %.
Medzi skupinami platforiem sú veľké rozdiely (napríklad podiel e-shopov bez ktorejkoľvek hlavičky je v jednej skupine 100 %, v dvoch iných 0 %). Ich príčinu z dát nepoznáme. Meranie nehovorí, či je konkrétny e-shop bezpečný, len to, o čo sa pýta prehliadača.
Majiteľ e-shopu si hlavičky a cookies môže skontrolovať sám postupom v časti 7 a zistenie odovzdať tomu, kto web spravuje.
7. Ako štúdiu zopakovať
Meranie sa dá zopakovať, ak máte zoznam e-shopov. Postup je tento:
- Preveďte predbežnú kontrolu: e-shop funguje, má vlastnú doménu, platný https a robots.txt vám návštevu dovoľuje.
- Vyberte e-shopy po skupinách podľa platformy a zapíšte, koľko e-shopov je v každej skupine celého zoznamu, aby ste ich mohli neskôr vážiť.
- Pošlite na úvodnú stránku jednu obyčajnú požiadavku (HTTP, spôsob, akým prehliadač žiada stránku) a uložte hlavičky odpovede.
- Otvorte úvodnú stránku v prehliadači Chromium v zobrazení na telefóne, počkajte, kým sa ustáli, a v kóde nájdite obrázky, skripty, rámce, médiá a štýly s adresou začínajúcou http://.
- Pri načítaní v zobrazení na počítači uložte názvy a príznaky cookies na vlastnej doméne e-shopu, nie ich hodnoty.
- Neúspešné e-shopy nahraďte iným z tej istej platformy.
- Podiely počítajte z počtov, vážte ich späť na zloženie platforiem a intervaly spoľahlivosti určte Wilsonovou metódou.
Ak chcete skontrolovať len jeden e-shop ručne:
- Otvorte jeho úvodnú stránku v prehliadači Chrome, stlačte F12 a otvorte záložku Sieť (Network).
- Obnovte stránku, kliknite na prvú požiadavku a v hlavičkách odpovede hľadajte Strict-Transport-Security, Content-Security-Policy, X-Frame-Options, X-Content-Type-Options, Referrer-Policy a Permissions-Policy.
- V záložke Aplikácia (Application) a časti Cookies si pozrite stĺpce Secure a HttpOnly pri cookies, ktoré vyzerajú ako relačné.
- V záložke Konzola (Console) hľadajte upozornenia na zmiešaný obsah (mixed content).
- Výsledok neberte ako audit. Ak niečo chýba, opýtajte sa toho, kto e-shop spravuje, či je to zámer.
Ako citovať túto štúdiu
Adam Oliver Kollár (2026). Štúdia 10 000 slovenských e-shopov: základné zabezpečenie. Grew. Merané 20. 11. 2026. https://grew.studio/sk/vyskum/bezpecnost-eshopov-2026
Súhrnné čísla zo štúdie môžete citovať s uvedením tohto zdroja; žiadny e-shop v nej nemenujeme a nemenujte ho ani vy.
Najčastejšie otázky
Koľko slovenských e-shopov neposiela žiadnu bezpečnostnú hlavičku?
Žiadnu zo 6 bežných hlavičiek neposiela 38,3 % slovenských e-shopov (3 078 z 10 000 vo vzorke, surovo 30,8 %, 95 % interval spoľahlivosti 29,9 až 31,7 %). Je to náš vlastný výpočet z uložených riadkov. Meranie ukazuje, čo e-shop poslal pri jednej požiadavke, nie že je nezabezpečený.
Koľko e-shopov má zapnuté HSTS?
HSTS posiela 25,6 % slovenských e-shopov (3 759 z 10 000, surovo 37,6 %, interval 36,6 až 38,5 %). S platnosťou aspoň 180 dní ho má 19,9 % (2 621 z 10 000).
Čo je CSP a prečo ho má tak málo e-shopov?
Content-Security-Policy je zoznam zdrojov, z ktorých smie stránka načítať skripty a iný obsah. Posiela ju 2,7 % e-shopov (316 z 10 000). Prečo ju má tak málo, z dát nevieme. Predpokladáme, že jej zavedenie vyžaduje poznať každý skript, ktorý e-shop načítava, ale je to len naša domnienka.
Znamená chýbajúca hlavička, že e-shop je nebezpečný?
Nie. Hlavičku môže pridávať služba pred e-shopom, ochrana môže byť aj inde a prítomná hlavička neznamená, že je e-shop bezpečný. Meranie neposudzuje právnu zhodu ani bezpečnosť žiadneho e-shopu.
Čo znamená cookie bez príznaku Secure?
Príznak Secure zabezpečuje, že prehliadač cookie pošle len šifrovaným spojením. Aspoň jednu cookie bez neho nastavuje 70,6 % e-shopov (7 327 z 10 000). Pri e-shope, ktorý beží celý na https a má HSTS, je riziko menšie (HSTS pôsobí až od druhej návštevy). Číslo nehovorí, koľko zákazníkov bolo vystavených útoku.
Líšia sa výsledky podľa platformy?
Áno, výrazne. Podiel e-shopov bez ktorejkoľvek zo 6 hlavičiek je v jednej skupine 100 % (350 z 350) a v dvoch iných 0 % (0 zo 141 a 0 zo 130). Príčinu z dát nepoznáme: môže ísť o platformu, hosting, nastavenie alebo vek e-shopu.
Ako sme overili, že čísla sú správne?
Nezávislý agent prepočítal polia z uložených surových súborov na 50 náhodných e-shopoch a druhý agent potvrdzoval každú nájdenú chybu. Pri hlavičkách a cookies bola zhoda 50 z 50. Pri nešifrovaných prvkoch bola zhoda 50 z 50 a 10 z 10 potvrdených prípadov. Polia, ktoré nespĺňali našu hranicu 95 %, sme nezverejnili.
Môžem si svoj e-shop skontrolovať sám?
Áno. Stačí prehliadač Chrome, kláves F12 a záložka Sieť: v hlavičkách odpovede nájdete všetkých 6 hlavičiek a v záložke Aplikácia príznaky cookies. Postup je v časti 7. Výsledok nie je bezpečnostný audit ani právne poradenstvo.
Čo ďalej
Ak chcete vedieť, čo na vašom e-shope zákazníkov zdržiava, rozbor e-shopu vám po vložení adresy do 5 minút ukáže, čo by sa dalo zlepšiť na úvodnej stránke, pri produkte, v košíku a v pokladni. Prehľad ďalších nástrojov je na stránke nástroje.
Hlavičky, aktualizácie softvéru a zálohy sú práve tá pravidelná starostlivosť, ktorú po spustení webu musí niekto robiť. Grew ponúka správu web stránky: aktualizácie, zálohy, sledovanie dostupnosti a obnovu domény. Čo obsahuje a od čoho závisí cena, vysvetľujeme aj v článku o tom, či je údržba webu lepšia ako predplatné alebo jednorazová platba. Ak chcete, aby sa o nastavenie vášho e-shopu niekto staral pravidelne, môže sa vám hodiť pravidelná správa webu.
Zdroje
Overené k 20. 11. 2026.
Naše články
- Štúdia 10 000 slovenských e-shopov: prístupnosť: https://grew.studio/sk/vyskum/pristupnost-eshopov-2026
- Štúdia 10 000 slovenských e-shopov: cookies a údaje predajcu: https://grew.studio/sk/vyskum/cookies-a-udaje-predajcu-eshopov-2026
- NIS2 pre malé firmy: koho sa týka a čo robiť aj tak: https://grew.studio/sk/blog/nis2-kyberneticka-bezpecnost-male-firmy
- Údržba webu: predplatné alebo jednorazová platba?: https://grew.studio/sk/blog/udrzba-webu-predplatne-alebo-jednorazovo
Dokumentácia (MDN Web Docs, Mozilla)
- Strict-Transport-Security: https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Headers/Strict-Transport-Security
- Content Security Policy (CSP): https://developer.mozilla.org/en-US/docs/Web/HTTP/Guides/CSP
- Using HTTP cookies (príznaky Secure a HttpOnly): https://developer.mozilla.org/en-US/docs/Web/HTTP/Guides/Cookies
- X-Content-Type-Options: https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Headers/X-Content-Type-Options
- X-Frame-Options: https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Headers/X-Frame-Options
- Referrer-Policy: https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Headers/Referrer-Policy
- Permissions-Policy: https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Headers/Permissions-Policy
- Mixed content: https://developer.mozilla.org/en-US/docs/Web/Security/Mixed_content
Chcete to mať vyriešené bez starostí?
Krátky bezplatný hovor: pozrieme sa na váš web a povieme vám, čo má najväčší zmysel urobiť ako prvé.