Zeabur končí po hackoch: čo si overiť u hostingu
Taiwanský hosting Zeabur sa zatvára po dvoch hackoch za dva mesiace. Čo sa stalo s kľúčmi a heslami a čo si má firma overiť u hostingu a webára.
V auguste 2026 hackeri vtrhli do taiwanskej hostingovej služby Zeabur. O necelé dva mesiace, 14. a 15. októbra, sa vrátili s kľúčom, ktorý nikto nezmenil od januára 2024, a získali údaje 321 810 účtov. Zakladateľ 17. októbra oznámil, že firma končí a do 31. decembra 2026 vypne všetko. Nevieme, koľko slovenských firiem Zeabur používa, ale jeho príbeh je dobrý test pre každého, kto má web či e-shop u hostingu alebo webára. Nižšie nájdete, čo sa stalo, čo si overiť a čo urobiť vopred. Údaje sú overené k 31. 10. 2026 a vychádzajú hlavne z vlastných správ Zeaburu.
Rýchla odpoveď
Rýchla odpoveď: Zeabur je služba, kde programátori pripoja svoj kód z GitHubu a ona im spustí web či aplikáciu aj s databázou. Po útoku v auguste nevymenil všetky prístupy. V októbri útočník použil správcovský kľúč bez dátumu platnosti, vytvorený 10. 1. 2024, uložený v obyčajnom texte v súkromnom konfiguračnom repozitári, a správa systému bola dostupná z internetu. Prečítal 3,2 milióna záznamov s nastaveniami aplikácií, kde zákazníci mali heslá k databázam, platbám či AI službám. Firma sa zatvára. Pre vašu firmu platí jedno: overte si, kde sú uložené heslá a kľúče, ako dlho platia, kto ich môže zmeniť a čo sa stane, ak poskytovateľ skončí.
Tri pravidlá, ktoré platia pre každý web:
- Kľúč má mať dátum platnosti a majiteľa. Kľúč, ktorý platí navždy, je pozvánka pre každého, kto ho raz získa.
- Po úniku vymeňte všetko, čo útočník mohol dosiahnuť, nie len to, čo viete dokázať, že zobral.
- Majte plán odchodu. Kópiu dát mimo poskytovateľa, doménu na svoje meno a vedomosť, kam web presťahujete.
Upozornenie: ide o informačný prehľad, nie o právne ani bezpečnostné poradenstvo pre konkrétny systém. Zeaburova správa o októbrovom incidente je predbežná a vyšetrovanie pokračuje, preto pri každom údaji uvádzame zdroj.
Čo je Zeabur a čo sú „premenné prostredia“
Zeabur je služba na spúšťanie webov a aplikácií. Programátor pripojí svoj kód z GitHubu (miesta, kde sa kód ukladá) a Zeabur ho spustí na serveroch aj s databázou.
Aby aplikácia fungovala, potrebuje heslá, ktorými sa pripája k ďalším službám: k databáze, platobnej bráne, e-mailu či umelej inteligencii. Tieto heslá a kľúče sa zvyknú ukladať do nastavení aplikácie, ktoré sa po anglicky volajú environment variables (premenné prostredia). Práve takých záznamov bolo v databáze Zeaburu viac než 3,2 milióna. Kto má tieto nastavenia, má kľúče od všetkého, čo aplikácia používa.
Čo sa stalo: dva útoky za dva mesiace
August: diera u zákazníka
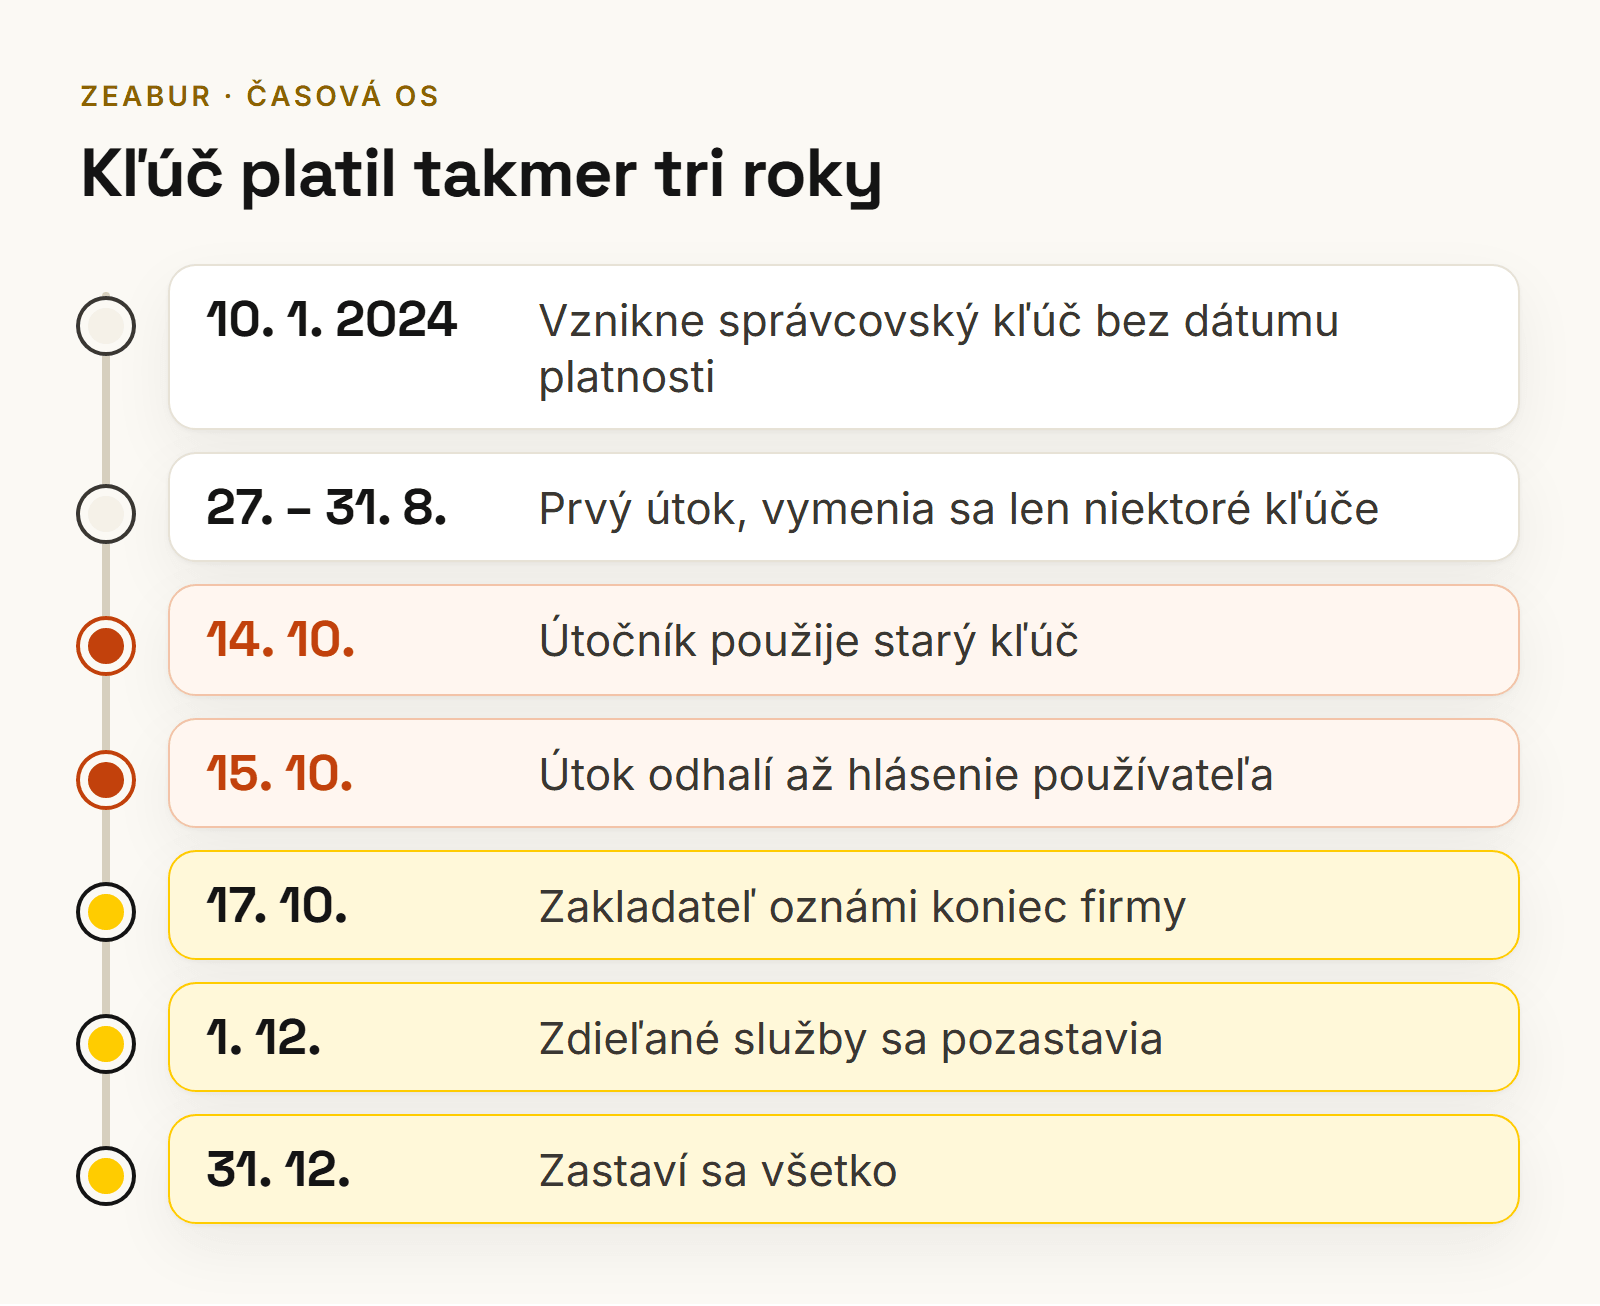
Podľa BleepingComputeru vyšiel prvý útok z chyby v chatovej aplikácii jedného zo zákazníkov. Zákaznícke aplikácie neboli dostatočne oddelené od vnútorných systémov Zeaburu, takže útočník prešiel ďalej, ukradol prístup do cloudu Amazonu (AWS) a dostal sa do hlavnej databázy s účtami, kľúčmi a heslami. Zeabur popisuje, že 27. 8. útočník prečítal súkromný kľúč ich aplikácie na GitHube a 31. 8. ho firma vymenila.
Zeabur potom v správe tvrdil, že všetky vnútorné správcovské kľúče boli vypnuté alebo vymenené. V októbrovej správe to opravil: nebolo to úplné. Správcovské kľúče a prístupy do AWS uložené v konfiguračnom repozitári sa nevymenili.
Október: návrat s kľúčom z roku 2024
- 2026 o 1:36 UTC (svetový čas) sa prvýkrát použil kľúč do AWS a o štyri minúty nato správcovský kľúč k zdieľanému serveru. Útočník ešte 14. 10. prečítal nastavenia a heslá všetkých služieb na zdieľanom serveri a začal sa prihlasovať na zákaznícke servery, 15. 10. čítal aj platformovú databázu. Zeabur incident zachytil až 15. 10. o 13:56 UTC, po oznámení od jedného používateľa. Podľa vlastnej správy sa počas viac než 16 hodín aktivity 14. 10. nespustil žiadny alarm.
Zeabur sám uviedol, že nepotvrdil, ako sa útočník k údajom pôvodne dostal. Domnieva sa, že ich získal už v auguste, ale potvrdené to nie je.
Čo útočník zobral
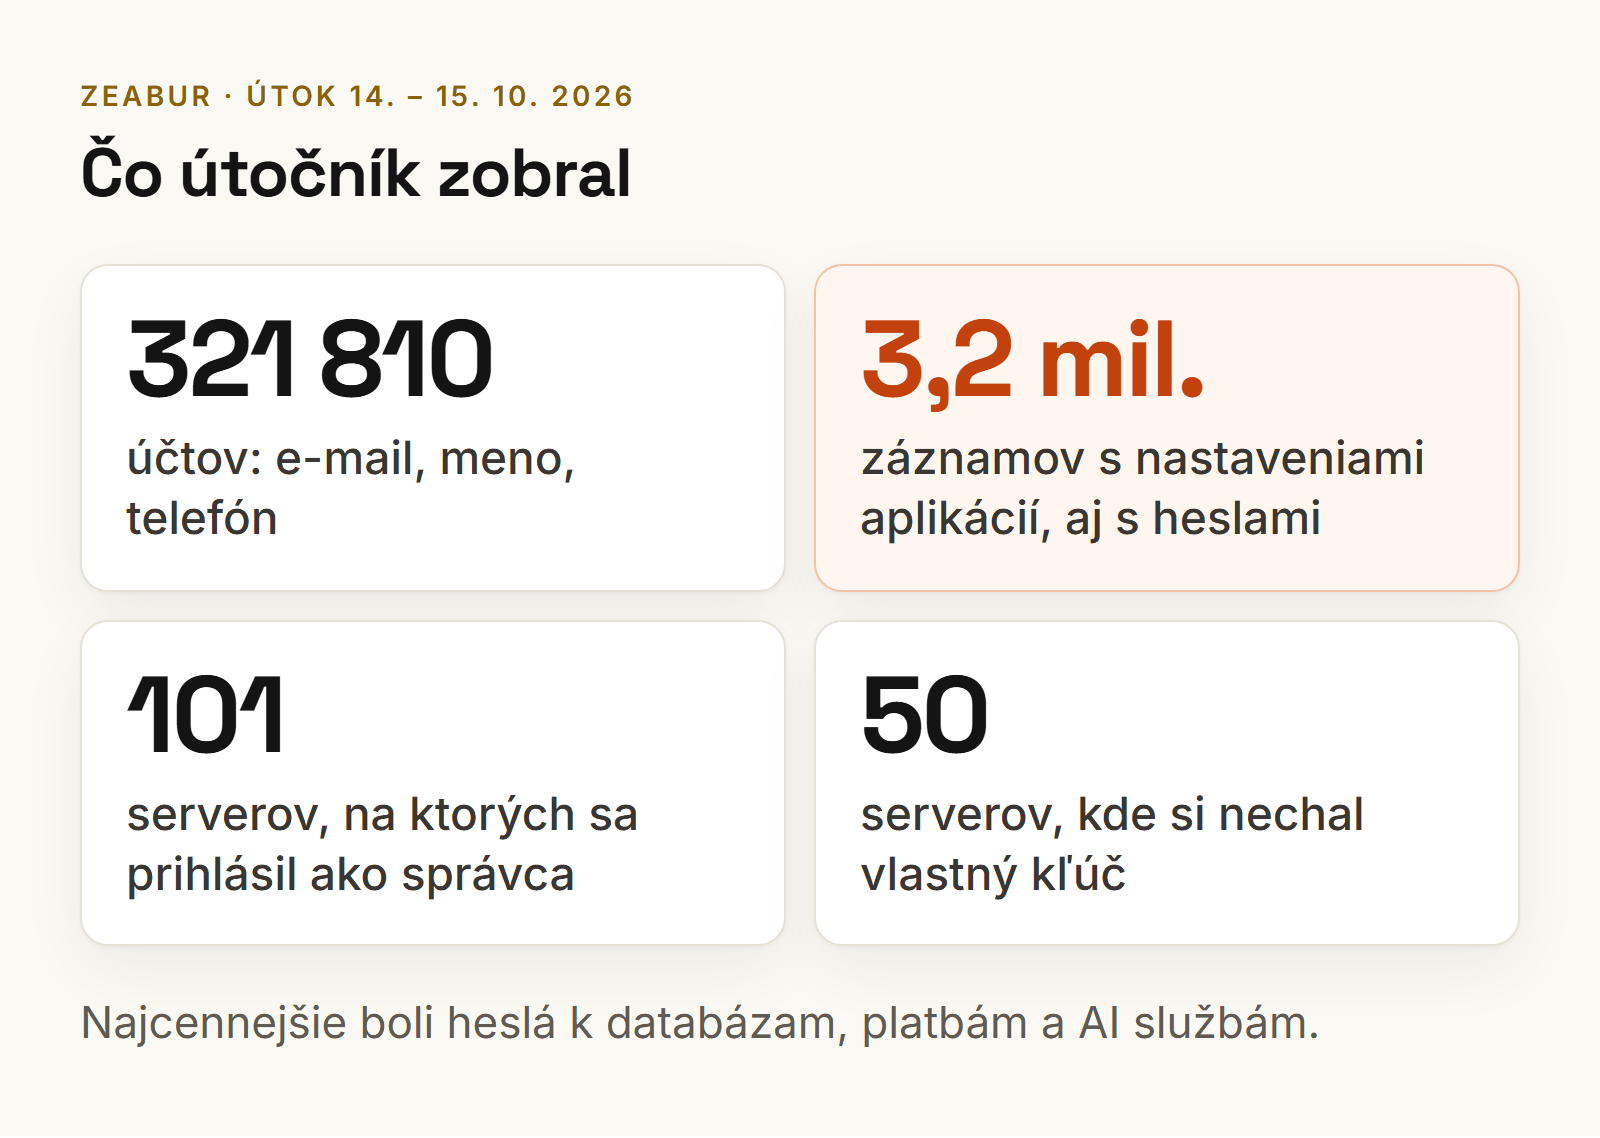
- Platformová databáza: 3 218 965 záznamov s nastaveniami aplikácií (názov aj hodnota) a údaje 321 810 účtov: e-mail, používateľské meno, telefón a údaje o projektoch.
- 566 kľúčov k e-mailovej službe zSend v obyčajnom texte. Zeabur ich zrušil.
- 11 536 prístupových tokenov (uložených v podobe nevratných odtlačkov). Všetky boli zrušené.
- Zdieľaný server: zasiahnutých bolo 9 regiónov a príkazy sa spúšťali v 865 databázových službách zákazníkov.
- Vyhradené servery na Google Cloude: útočník sa prihlásil ako správca (root) na 101 serveroch 92 zákazníkov, na 50 z nich si pridal vlastný kľúč, aby sa mohol vrátiť, a pripojil si 16 kópií diskov zákazníkov k virtuálnym počítačom, ktoré si vytvoril.
Prečo to bolo možné: kľúč, ktorý nikto nezmenil
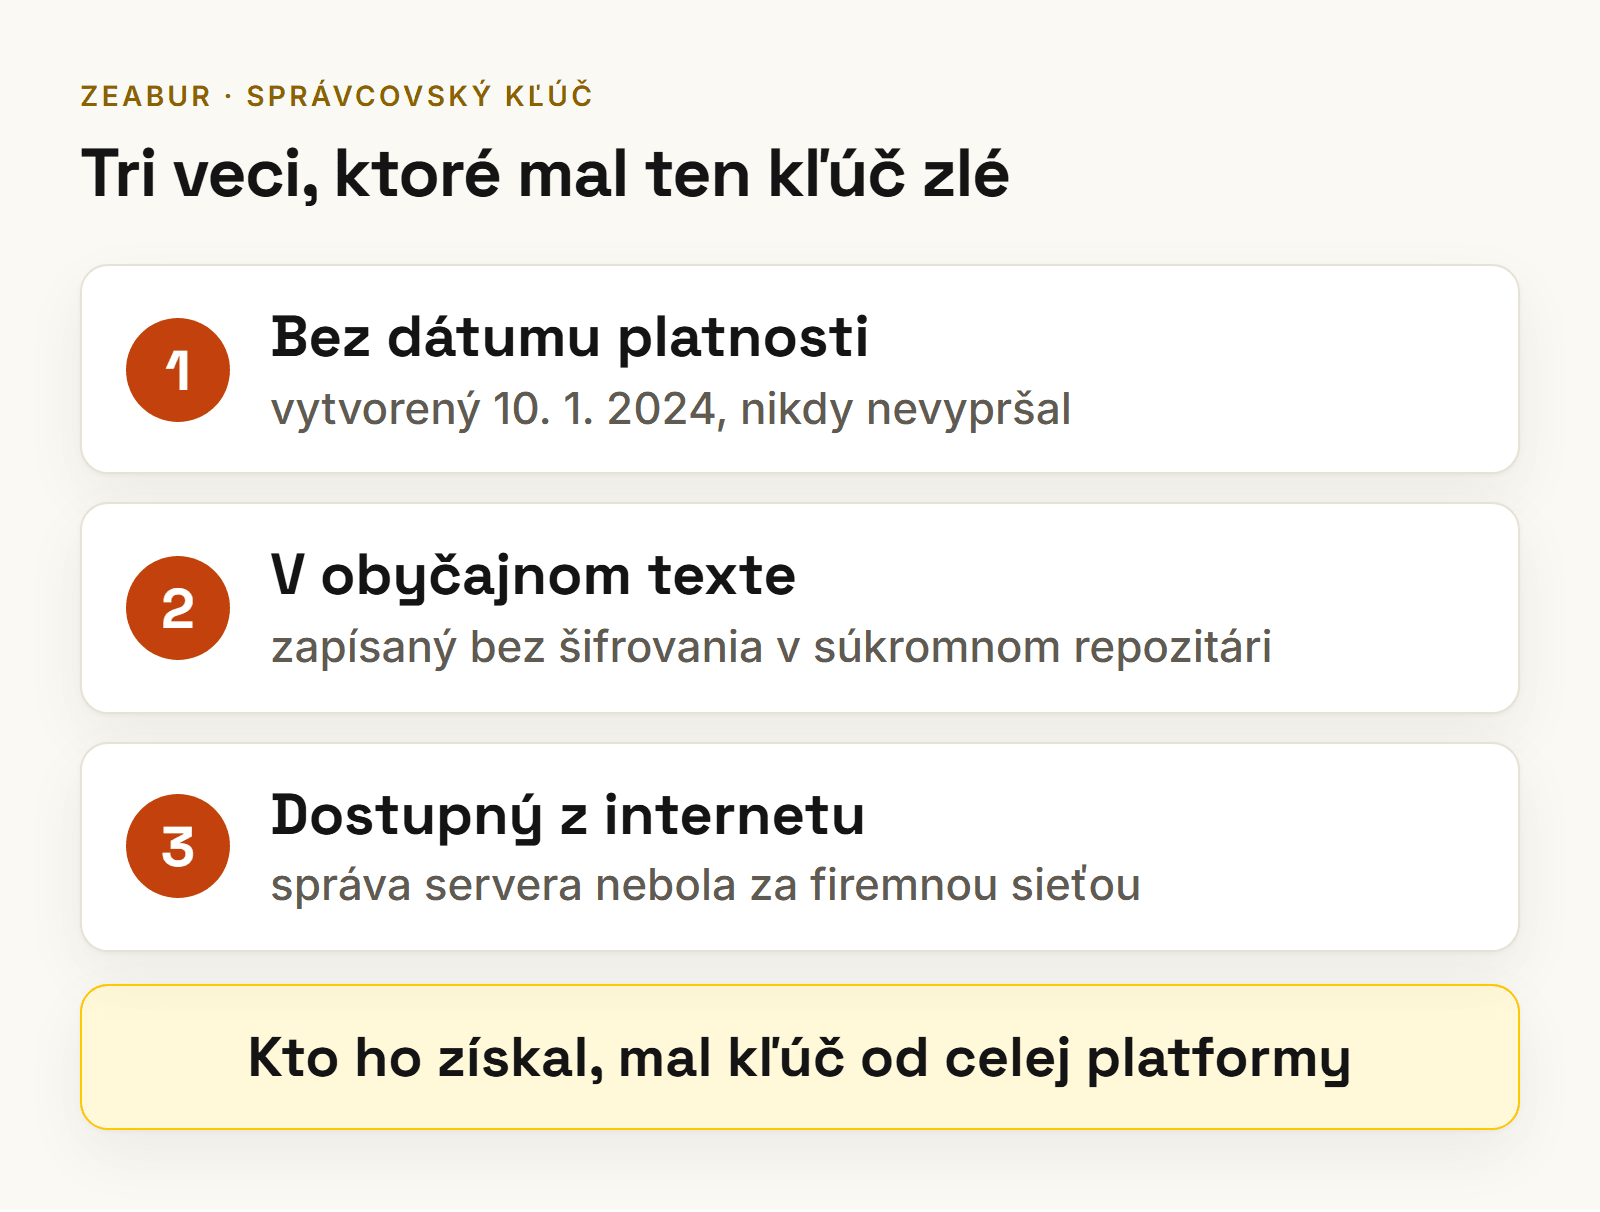
Zeabur uviedol vo svojej správe jasnú príčinu: dlhodobé správcovské prístupy boli uložené v obyčajnom texte a dalo sa s nimi pracovať z verejného internetu. Konkrétne:
- Bez dátumu platnosti. Správcovský kľúč k zdieľanému serveru vytvorili 10. 1. 2024 a nikdy nevypršal ani sa nemenil.
- V obyčajnom texte. 20. 1. 2026 ho zapísali bez šifrovania do súkromného konfiguračného repozitára.
- Dostupný z internetu. Správa zdieľaného servera nebola schovaná za firemnú sieť.
Pridali sa ďalšie veci: nadmerné oprávnenia (kľúč, ktorý mal čítať jedno úložisko, čítal všetky), kľúč zrušenej služby platný ešte štyri mesiace po jej vypnutí a v 602 z 607 skontrolovaných aplikácií n8n (nástroj na automatizáciu) bol šifrovací kľúč uložený hneď vedľa zašifrovaných údajov, takže šifrovanie takmer nič neochránilo.
Takéto chyby nie sú výsada veľkých platforiem. Rovnaká otázka platí pre web vašej firmy: kde je uložené heslo k databáze, e-mailu a platobnej bráne a kedy sa naposledy zmenilo?
Prečo Zeabur končí
Zakladateľ Yuanlin Lin uviedol, že za incident berú plnú zodpovednosť. Rozhodnutie ukončiť firmu zdôvodnil aj tým, že rast firmy narážal na limity, systém bol čoraz zložitejší na údržbu a dva bezpečnostné incidenty v roku 2026 odhalili slabé miesta v zabezpečení a prevádzke. Útoky teda neboli jediný dôvod, ale patria medzi tie, ktoré zakladateľ uvádza.
Termíny pre zákazníkov (podľa Zeaburu):
- od 17. 10. 2026 sa nedajú kupovať nové vyhradené servery ani domény,
- 1. 12. 2026 sa vypne obnova vyhradených serverov (každý sa vypne v deň svojej expirácie) a služby na zdieľaných serveroch sa pozastavia, dajú sa ručne spustiť na zálohu dát,
- 31. 12. 2026 sa zastaví všetko.
Dátum vymazania dát, posledný termín exportu ani koniec podpory zatiaľ Zeabur neoznámil. Domény si môžu zákazníci previesť sami z ovládacieho panela, alebo s pomocou podpory.
Čo si overiť u svojho hostingu alebo webára
Väčšina slovenských firiem nespravuje server sama. Web im robí agentúra alebo freelancer a hosting máte buď u neho, alebo u poskytovateľa ako Websupport či Wedos. Preto je otázka prvá: viete, kde váš web beží a kto má k nemu správcovský prístup? Ak nie, začnite tu.
Pošlite hostingu alebo webárovi tieto otázky:
- Kde sú uložené heslá a API kľúče (k databáze, platobnej bráne, e-mailu, AI službe)? Správna odpoveď nie je „v kóde“, „v tabuľke“ ani „v e-maile“. Odborná príručka OWASP odporúča kľúče nevpisovať natvrdo do zdrojového kódu ani konfiguračných súborov.
- Majú kľúče dátum platnosti a ako často sa menia? OWASP odporúča kľúče pravidelne meniť, aby ukradnutý kľúč fungoval len krátko, a to automaticky, lebo ručná výmena je náchylná na chyby.
- Čo robíte po incidente? Vymeníte len kľúč, ktorý uniká, alebo všetko, čo útočník mohol dosiahnuť? Zeabur doplatil práve na to druhé.
- Kto má správcovský prístup a je chránený dvojfaktorovým overením? Chcete menný zoznam. Účty bývalých zamestnancov a dodávateľov majú byť zrušené.
- Je správa servera dostupná z verejného internetu? Má byť za VPN alebo obmedzená na známe adresy.
- Všimnú si neobvyklú aktivitu? V Zeabure sa počas viac než 16 hodín útoku nespustil žiadny alarm. Opýtajte sa, kto a ako rýchlo vám dá vedieť.
- Kde sú zálohy a dá sa z nich obnoviť? Kópia len u toho istého poskytovateľa nestačí, keď poskytovateľ skončí. Pozrite sa aj na zálohy v údržbe webu.
- Čo sa stane, ak skončíte? Dostanem kód, databázu aj nastavenia v použiteľnej podobe a dokedy?
Ak sa dodávateľ vyhýba odpovediam, je to samo o sebe odpoveď. V článku o zmene hostingu nájdete aj ďalšie červené vlajky a kontrolný zoznam sťahovania.
Čo skontrolovať u seba
Aj keď o hostingu nič nevieme, vo firme sa dá spraviť pár vecí, ktoré nevyžadujú programátora.
- Spíšte si, aké kľúče a heslá váš web má. Platobná brána, dopravca, e-mail na odosielanie, AI služba, databáza. Pri každom: kto ho vytvoril, kde je uložený a kedy sa naposledy menil.
- Zapnite dvojfaktorové overenie na hostingu, doméne, e-maile a GitHube. Stačí aplikácia v telefóne.
- Nastavte limit útrat na platených API kľúčoch. Zeabur uvádza, že po útoku bol zneužitý OpenAI kľúč jedného zákazníka na zhruba 1 107 žiadostí o generovanie obrázkov (pripisujú to tomuto úniku, ale potvrdené to nie je). Limit pred takouto účtenkou chráni.
- Doména a kód na svoje meno. Doménu majte zaregistrovanú na firmu a prístupy k nej u seba. V zmluve s webárom si overte, komu patrí kód a ako sa dá odísť.
- Zálohu držte mimo hostingu a aspoň raz ročne vyskúšajte obnovu.
Ak sa kľúč dostal von: v akom poradí ho meniť
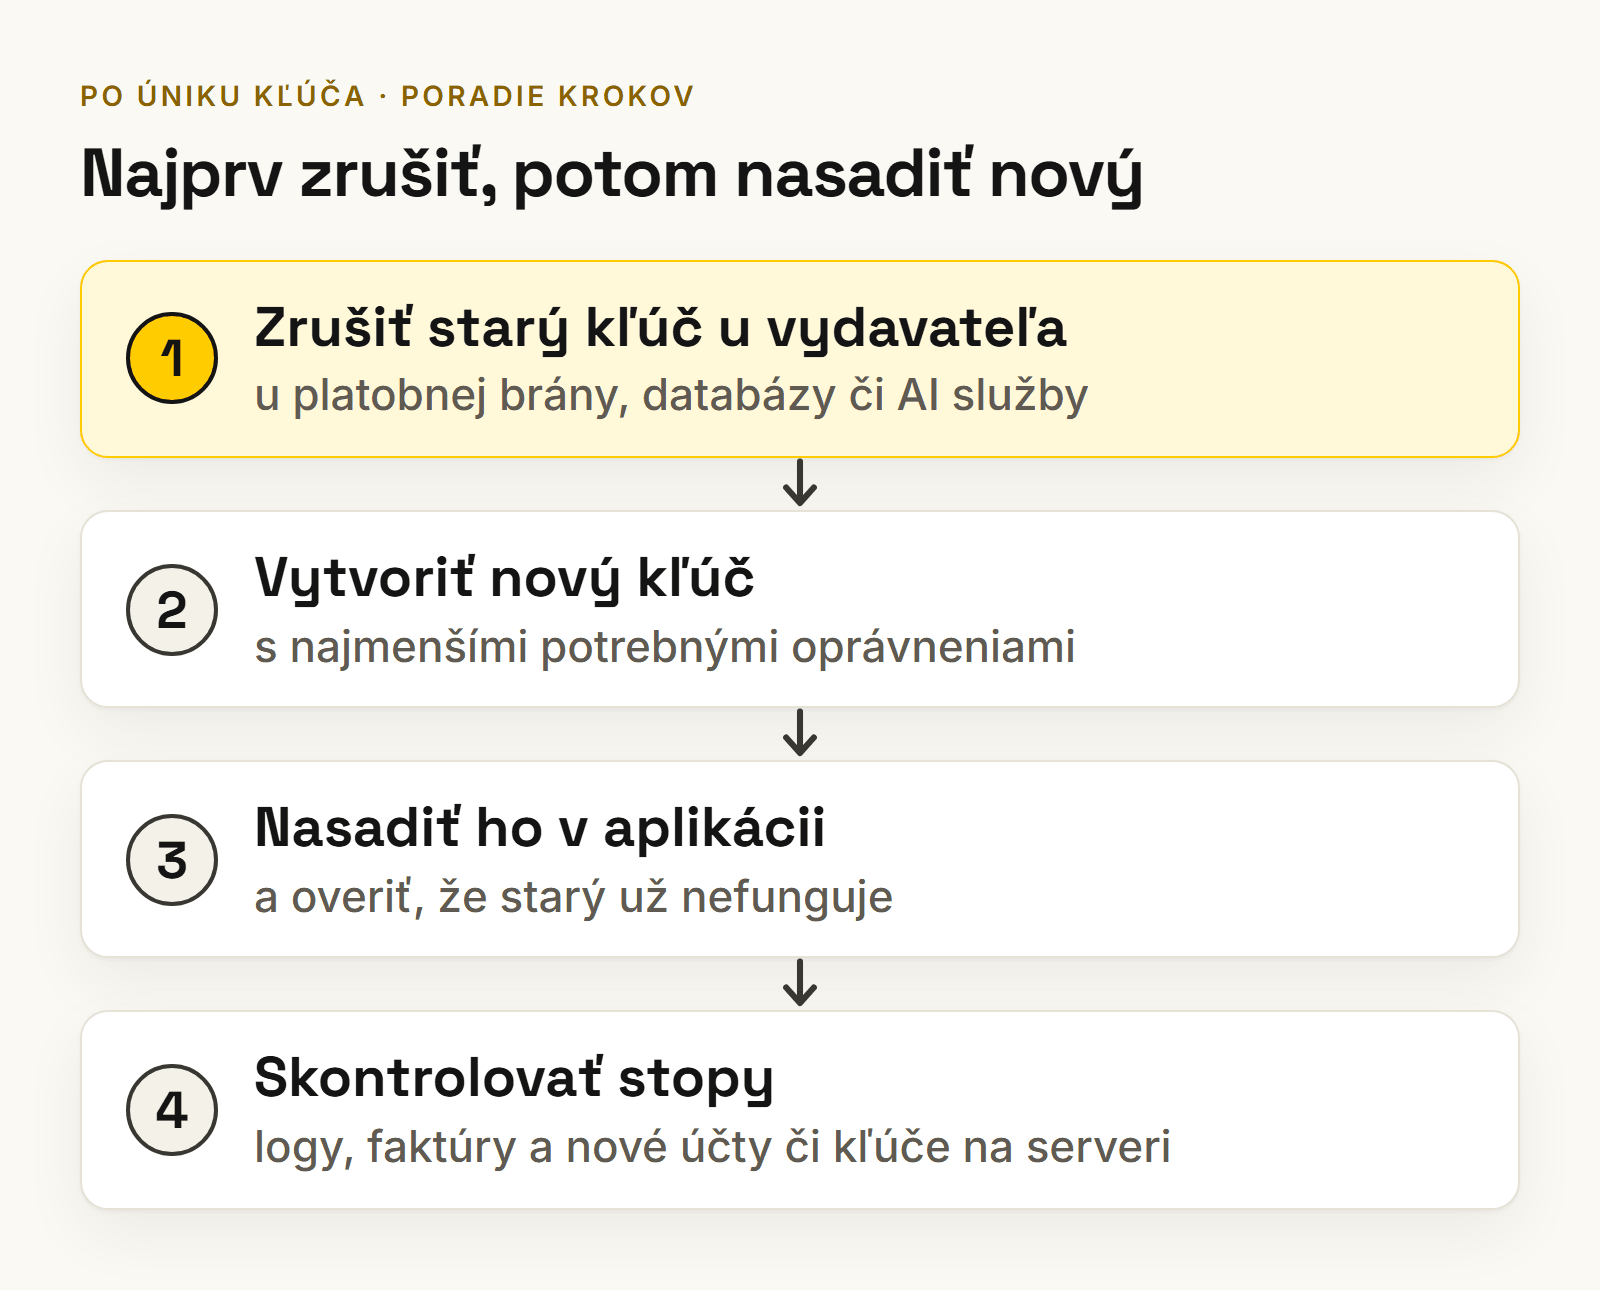
Zeabur zákazníkom radí, aby kľúče najprv zrušili u toho, kto ich vydal (u platobnej brány, databázy, AI služby), a až potom nasadili nové. Zmena hodnoty len v nastaveniach hostingu starý kľúč nevypne. Po výmene treba skontrolovať aj aktivity a účty: v logoch, faktúrach a vo všetkých účtoch, ktoré mal kľúč k dispozícii.
GDPR: ak hosting uniká, zodpovedáte aj vy
Poskytovateľ hostingu, ktorý ukladá osobné údaje vašich zákazníkov, je podľa GDPR sprostredkovateľ a vy ste prevádzkovateľ. Z toho plynú tri veci:
- Zmluva o spracúvaní (čl. 28) má upravovať aj to, čo sa stane s údajmi po skončení služieb: sprostredkovateľ ich má podľa vašej voľby vymazať alebo vrátiť.
- Hlásenie úniku: ak sa o porušení dozviete, hlásite ho úradu na ochranu osobných údajov bez zbytočného odkladu a podľa možností do 72 hodín (čl. 33). Úrad k tomu poskytuje elektronický formulár. Povinnosť odpadá, ak nie je pravdepodobné riziko pre práva ľudí.
- Zabezpečenie (čl. 32) sa týka aj dodávateľa, takže sa pýtajte, čo robí.
Pri zákonných povinnostiach kybernetickej bezpečnosti a dodávateľskom reťazci pomôže článok NIS2 pre malé firmy.
Ak váš poskytovateľ skončí: plán odchodu
Zeabur zákazníkom radil, ako sa presťahovať, a čosi z toho sa dá pripraviť vopred:
- Zistiť termíny. Každý server má vlastnú expiráciu, preto nestačí sledovať 31. 12.
- Zálohovať údaje a skontrolovať, že sú úplné, aj nastavenia, nie len databázu.
- Preniesť doménu k inému registrátorovi.
- Nový hosting postaviť čisto a nekopírovať staré prostredie ako celok, lebo mohlo byť napadnuté. Zeabur pri napadnutých vyhradených serveroch odporúča zostaviť ich odznova.
- Overiť funkčnosť, teda že nové kľúče fungujú a staré už nie.
- Skontrolovať faktúry a logy od dňa útoku. Zeabur radí pozrieť účty od 14. 10.
Plán je najlacnejší, keď existuje skôr, než ho potrebujete.
Najčastejšie otázky
Používa Zeabur niekto na Slovensku?
Nevieme to. Zeabur je ázijská služba, ktorú využívajú najmä programátori a malé tímy. Ak ste si web nechali postaviť, opýtajte sa webára, kde beží.
Čo sú environment variables, keď tomu nerozumiem?
Nastavenia aplikácie, ktoré sú mimo kódu. Ukladajú sa tam heslá k databáze, platobnej bráne, e-mailu alebo AI službe. Preto sú pre útočníka mimoriadne cenné.
Stačí po úniku zmeniť heslo v nastaveniach hostingu?
Nie vždy. Kľúč sa musí zrušiť u toho, kto ho vydal, napríklad u platobnej brány alebo databázy. Zmena hodnoty len v hostingu nezruší starý kľúč, ktorý má útočník.
Ako často sa majú kľúče meniť?
Presné číslo vám nikto nespraví. OWASP radí kľúče pravidelne meniť, najlepšie automaticky, a uprednostňovať krátkodobé kľúče. Zeaburov kľúč nebol zmenený takmer tri roky.
Zatvára sa Zeabur len kvôli hackom?
Nie. Zakladateľ uvádza aj limity rastu a zložitosť systému, ktorý bolo čoraz ťažšie udržiavať, a dva incidenty v roku 2026 ako dôvody rozhodnutia.
Musím nahlásiť únik, ak ho spôsobil môj hosting?
Ak išlo o porušenie ochrany osobných údajov vašich zákazníkov, zvyčajne áno, do 72 hodín od chvíle, keď sa o ňom dozviete, ak je pravdepodobné riziko pre ľudí. Pri nejasnostiach sa poraďte s právnikom.
Čo ak poskytovateľ skončí a nemám zálohy?
Skontrolujte, dokedy je možné služby ručne spustiť a dáta exportovať, a hneď žiadajte export. Zeabur zatiaľ neoznámil dátum vymazania dát ani posledný termín exportu, preto neodkladajte.
Čo ďalej
Začnite zoznamom: kde máte web, doménu a zálohy, kto má správcovský prístup a kde sú uložené heslá a kľúče. Potom pošlite hostingu otázky z článku. Ak odpovede nevedia dať, je to dôvod zvážiť zmenu. Čo má obsahovať bežná starostlivosť o web, nájdete v článku Údržba webu: predplatné alebo jednorazovo. Ako sa podobná situácia riešila pri chybe v PHP, popisuje PHP2Shell: čo urobiť s webom dnes.
My v Grew Studio robíme weby na mieru aj aplikácie, pri ktorých zdrojový kód patrí po zaplatení vám, bez zamknutia u jedného dodávateľa. K webu ponúkame spravovaný hosting s automatickými bezpečnostnými aktualizáciami, dennými zálohami a monitoringom. Ozvite sa nám a pozrieme sa na to, kde beží váš web.
Zdroje
Overené k 31. 10. 2026.
- Zeabur: Október 2026 security incident (predbežná správa, 19. 10. 2026) – https://zeabur.com/blogs/october-2026-security-incident
- Zeabur: Zeabur is shutting down (17. 10. 2026) – https://zeabur.com/blogs/zeabur-is-shutting-down
- BleepingComputer: Zeabur shutting down after second security breach in two months (20. 10. 2026) – https://www.bleepingcomputer.com/news/security/zeabur-shutting-down-after-second-security-breach-in-two-months/
- Cybernews: Vibe coding platform Zeabur collapses after back-to-back breaches expose 3.2M records – https://cybernews.com/news/zeabur-cloud-provider-shutdown-two-breaches-3-million-records/
- eSecurity Planet: Zeabur Breach Exposes 321,810 Accounts, What Customers Should Do Now – https://www.esecurityplanet.com/threats/news-zeabur-breach-accounts-customer-response/
- Start with Identity: Zeabur to shut down after a non-expiring admin token opened its shared cluster (19. 10. 2026) – https://startwithidentity.com/blog/2026-10-19-zeabur-to-shut-down-after-a-non-expiring-admin-token-opened-its-shared-cluster/
- WorkOS: Zeabur breach and customer secrets – https://workos.com/blog/zeabur-breach-customer-secrets
- OWASP: Secrets Management Cheat Sheet – https://cheatsheetseries.owasp.org/cheatsheets/Secrets_Management_Cheat_Sheet.html
- Nariadenie (EÚ) 2016/679 (GDPR), čl. 28, 32 a 33 – https://eur-lex.europa.eu/legal-content/SK/TXT/?uri=CELEX:32016R0679
- Úrad na ochranu osobných údajov SR: oznamovanie porušení ochrany osobných údajov – https://www.dataprotection.gov.sk/sk/prevadzkovatelia/oznamenie-poruseni-ochrany-osobnych-udajov/
- SK-CERT: Nahlásiť incident – https://www.sk-cert.sk/sk/rady-a-navody/nahlasit-incident/
Chcete to mať vyriešené bez starostí?
Krátky bezplatný hovor: pozrieme sa na váš web a povieme vám, čo má najväčší zmysel urobiť ako prvé.